

Ya hemos analizado las redes locales VLAN en los video tutoriales de los Días 11, 12 y 13, y hoy continuaremos su estudio de acuerdo con la temática del ICND2. Grabé el video anterior, que marcó el final de la preparación para el examen ICND1, hace varios meses y he estado muy ocupado desde entonces. Creo que muchos de ustedes aprobaron con éxito ese examen; aquellos que pospusieron la prueba pueden esperar hasta que finalice la segunda parte del curso y tratar de presentar el examen completo CCNA 200-125.
En el video de hoy, 'Día 34', comenzamos la temática del curso ICND2. Muchos me preguntan por qué no analizamos OSPF y EIGRP. La razón es que estos protocolos no están incluidos en la temática del curso ICND1 y se estudian en la preparación para el examen ICND2. A partir de hoy, comenzaremos a cubrir los temas de la segunda parte del curso y, por supuesto, estudiaremos los protocolos OSPF y EIGRP. Antes de iniciar el tema de hoy, quiero hablar sobre la estructuración de nuestros video tutoriales. Al presentar la temática del ICND1, no seguí los patrones establecidos, sino que simplemente expliqué el material de manera lógica, ya que consideraba que este enfoque era más fácil de entender. Ahora, al estudiar ICND2, a petición de los oyentes, presentaré el material de estudio de acuerdo con el plan de estudios y el programa del curso de Cisco.
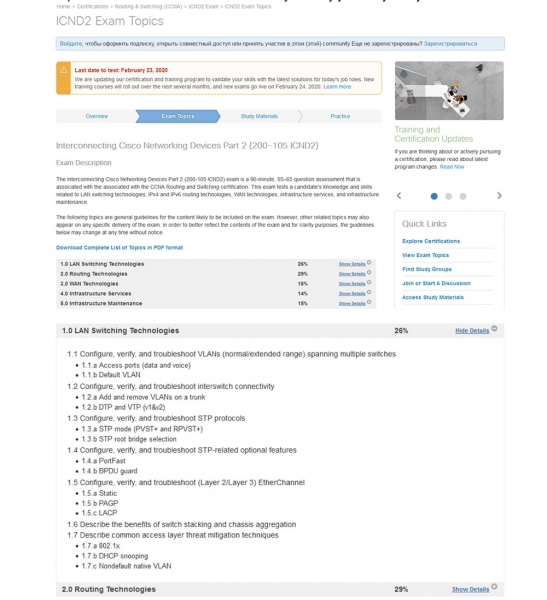
Si visitan el sitio de la empresa, verán este plan y que todo el curso se divide en 5 partes principales:
— Tecnologías de conmutación de redes locales (26% del material de estudio);
— Tecnologías de enrutamiento (29%);
— Tecnologías de redes globales (16%);
— Servicios de infraestructura (14%);
— Mantenimiento de infraestructura (15%).
Comenzaré con la primera parte. Si hacen clic en el menú desplegable de la derecha, podrán ver la temática detallada de esta sección. El video de hoy abarcará el tema de la sección 1.1: 'Configuración, verificación y solución de problemas de redes VLAN (rango normal / extendido), que abarcan varios switches' y los subtemas 1.1a 'Puertos de acceso (datos y voz)' y 1.1b 'VLAN por defecto.'
A continuación, intentaré seguir el mismo principio de presentación, es decir, cada video lección se dedicará a una sección con subsecciones, y si hay poco material, combinaré la temática de varias secciones en una lección, por ejemplo, 1.2 y 1.3. Si, en cambio, hay mucho material en la sección, lo dividiré en dos videos. En cualquier caso, seguiremos el programa del curso, y podrán comparar fácilmente la correspondencia de sus notas con el plan de estudios actual de Cisco.
Usted ve en la pantalla mi nuevo escritorio, es Windows 10. Si desea mejorar su escritorio con varios widgets, puede ver mi video titulado «Pimp Your Desktop», donde explico cómo ajustar el escritorio de su computadora de acuerdo con sus necesidades. Videos de este tipo los subo a otro canal, ExplainWorld, así que puede utilizar el enlace en la esquina superior derecha para conocer su contenido.
Antes de comenzar la lección, les pido que no olviden compartir mis videos y darles me gusta. También quiero recordarles nuestras redes sociales y los enlaces a mis páginas personales. Pueden escribirme a mi correo electrónico, y como ya mencioné, tendrán prioridad en recibir mi respuesta personal las personas que hayan hecho donaciones en nuestro sitio web.
Si no han hecho donaciones, no se preocupen, pueden dejar sus comentarios en los videos de mi canal de YouTube, y yo responderé a ellos en la medida de lo posible.
Así que hoy, según el horario de Cisco, abordaremos 3 temas: compararemos el Default VLAN, o VLAN por defecto, con el Native VLAN, o VLAN 'nativa', conoceremos las diferencias entre el Normal VLAN (rango normal de VLAN) y el Extended VLAN (rango extendido de VLAN), y analizaremos la diferencia entre el Data VLAN (VLAN de datos) y el Voice VLAN (VLAN de voz). Como dije, ya hemos estudiado este tema en episodios anteriores, pero de manera superficial, por eso muchos estudiantes aún tienen dificultades para distinguir entre los tipos de VLAN. Hoy lo explicaré de tal manera que todos puedan entenderlo.
Veamos en qué consiste la diferencia entre el Default VLAN y el Native VLAN. Si tomas un switch Cisco completamente nuevo con configuraciones de fábrica, tendrá 5 VLAN: VLAN1, VLAN1002, VLAN1003, VLAN1004 y VLAN1005.
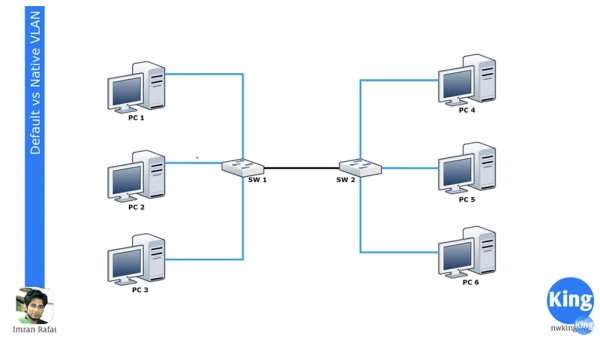
VLAN1 es el VLAN por defecto para todos los dispositivos Cisco, y VLAN 1002-1005 están reservados para Token Ring y FDDI. La red VLAN1 no se puede eliminar ni renombrar, no se pueden agregar interfaces a ella, y todos los puertos del switch pertenecen por defecto a esta red, a menos que se configuren de otra manera. Por defecto, todos los switches pueden comunicarse entre sí, ya que todos son parte de VLAN1. Esto es lo que significa "VLAN por defecto" o Default VLAN.
Si accedes a la configuración del switch SW1 y asignas dos interfaces a la red VLAN20, pasarán a ser parte de la red VLAN20. Antes de comenzar la lección de hoy, te aconsejo encarecidamente repasar las series 11, 12 y 13 anteriormente mencionadas, ya que no repetiré qué son las VLAN ni cómo funcionan.
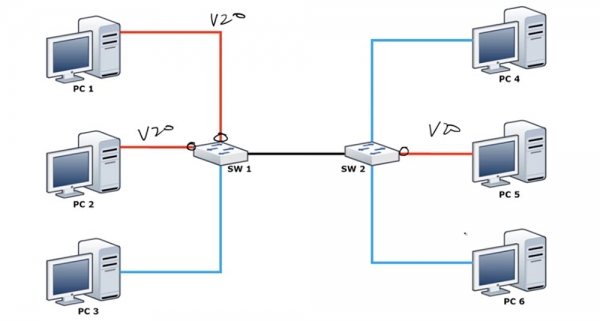
Solo quiero recordarte que no se pueden asignar automáticamente interfaces a la red VLAN20 hasta que esta se cree, así que primero necesitas entrar en el modo de configuración global del switch y crear VLAN20. Puedes observar la consola de ajustes CLI y entender a qué me refiero. Una vez que hayas asignado esos 2 puertos para trabajar con VLAN20, las computadoras PC1 y PC2 podrán comunicarse entre sí, ya que ambas pertenecen a la misma red VLAN20. Pero la computadora PC3 seguirá siendo parte de VLAN1 y, por lo tanto, no podrá comunicarse con las computadoras de la red VLAN20.
Tenemos un segundo switch SW2, uno de cuyos puertos está asignado para trabajar con VLAN20, y a ese puerto está conectado el computador PC5. Con este tipo de conexión, PC5 no puede comunicarse con PC4 y PC6, pero estos dos computadoras pueden comunicarse entre sí, ya que pertenecen a la misma red VLAN1.
Ambos switches están conectados a través de un tronco mediante puertos configurados adecuadamente. No repito, solo diré que todos los puertos del switch están configurados por defecto en modo de tronco usando el protocolo DTP. Si conectas una computadora a algún puerto, ese puerto usará el modo de acceso. Si deseas cambiar a este modo el puerto al que está conectado PC3, deberás ingresar el comando switchport mode access.
Entonces, si conectas dos switches entre sí, formarán un tronco. Los dos puertos superiores de SW1 permitirán el tráfico solo de VLAN20, el puerto inferior solo permitirá el tráfico de VLAN1, pero la conexión del tronco permitirá el paso de todo el tráfico que pase a través del switch. Así, tanto el tráfico de VLAN1 como el de VLAN20 llegará a SW2.
Como recordarán, las redes VLAN tienen un significado local. Por lo tanto, SW2 sabe que el tráfico que llega al puerto VLAN1 desde PC4 puede ser enviado a PC6 solo a través de un puerto que también pertenezca a VLAN1. Sin embargo, cuando un conmutador envía tráfico a otro conmutador a través de un trunk, debe utilizar un mecanismo que explique al segundo conmutador qué tipo de tráfico se trata. Como tal mecanismo, se utiliza la red Native VLAN, que está conectada al puerto trunk y permite el paso de tráfico etiquetado.
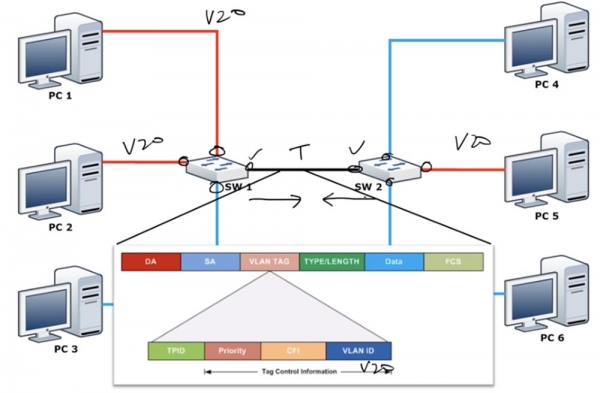
Como mencioné antes, el conmutador tiene solo una red que no está sujeta a cambios: la red por defecto VLAN1. Pero por defecto, Native VLAN es VLAN1. ¿Qué es Native VLAN? Esta es la red que permite el tráfico no etiquetado de VLAN1, pero tan pronto como el tráfico de cualquier otra red, en nuestro caso VLAN20, llega al puerto trunk, se le añade una etiqueta. Cada marco tiene una dirección de destino DA, una dirección de origen SA y una etiqueta VLAN que contiene el identificador de red VLAN ID. En nuestro caso, este identificador muestra que este tráfico pertenece a VLAN20, por lo que solo puede ser enviado a través del puerto VLAN20 y está destinado a PC5. Se puede decir que Native VLAN determina si el tráfico debe estar etiquetado o no etiquetado.
Recuerden que VLAN1 por defecto es la red Native VLAN, porque por defecto todos los puertos utilizan VLAN1 como Native VLAN para la transmisión de tráfico no etiquetado. Sin embargo, la red Default VLAN es solo VLAN1, la única red que no puede ser cambiada. Si el conmutador recibe tramas no etiquetadas en un puerto trunk, automáticamente las clasifica en Native VLAN.
En términos sencillos, en los conmutadores Cisco se puede utilizar cualquier VLAN como Native VLAN, por ejemplo, VLAN20, mientras que como Default VLAN solo se puede utilizar VLAN1.
Sin embargo, podemos encontrar un problema. Si cambiamos para el puerto trunk del primer switch el Native VLAN a VLAN20, el puerto pensará: “como este es el Native VLAN, no es necesario agregarle una etiqueta” y enviará tráfico sin etiqueta de la red VLAN20 a través del trunk al segundo switch. El switch SW2, al recibir este tráfico, dirá: “perfecto, este tráfico no tiene etiqueta. Según mi configuración, mi Native VLAN es VLAN1, así que debo enviar este tráfico sin etiqueta a la red VLAN1”. Así, SW2 dirigirá el tráfico recibido solo a PC4 y PC-6, aunque está destinado a PC5. Esto creará un gran problema de seguridad, ya que mezclará el tráfico de VLAN. Por eso, en ambos puertos trunk siempre se debe configurar el mismo Native VLAN; es decir, si el Native VLAN para el puerto trunk SW1 es VLAN20, entonces este mismo VLAN20 debe establecerse como Native VLAN en el puerto trunk SW2.
Aquí radica la diferencia entre Native VLAN y Default VLAN, y debes recordar que todos los Native VLAN en el trunk deben coincidir (nota del traductor: por lo tanto, es mejor usar una red diferente de VLAN1 como Native VLAN).
Veamos esto desde la perspectiva del switch. Puedes entrar al switch y escribir el comando show vlan brief, después de lo cual verás que todos los puertos del switch están conectados a la Default VLAN1.
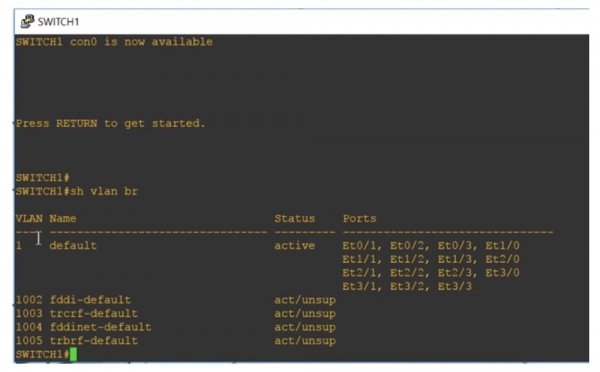
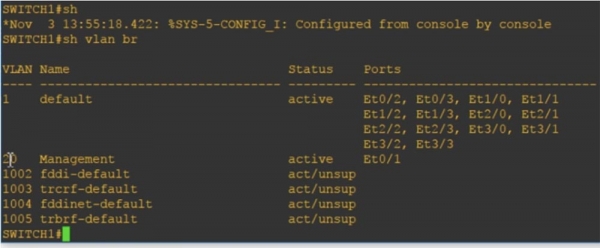
A continuación se muestran otras 4 redes VLAN: 1002, 1003, 1004 y 1005. Estas también son Default VLAN, lo puedes ver por su designación. Son redes por defecto, porque están reservadas para redes específicas: Token Ring y FDDI. Como puedes ver, están en estado activo, pero no se soportan porque ninguna red de los estándares mencionados está conectada al switch.
La designación “default” para la red VLAN 1 no puede ser cambiada, porque es la red por defecto. Dado que, por defecto, todos los puertos del switch pertenecen a esta red, todos los switches pueden conectarse entre sí por defecto, es decir, sin necesidad de configuraciones adicionales en los puertos. Si deseas conectar un switch a otra red, ingresas al modo de configuración global y creas esa red, por ejemplo, VLAN20. Al presionar “Enter”, irás a la configuración de la red creada y podrás darle un nombre, por ejemplo, Management, después de lo cual podrás salir de la configuración.
Si ahora utilizamos el comando show vlan brief, veremos que ha aparecido una nueva red VLAN20, para la cual no hay puerto correspondiente en el switch. Para asignar un puerto específico a esta red, se debe seleccionar la interfaz, por ejemplo, int e0/1, ingresar en la configuración de ese puerto e introducir los comandos switchport mode access y switchport access vlan20.
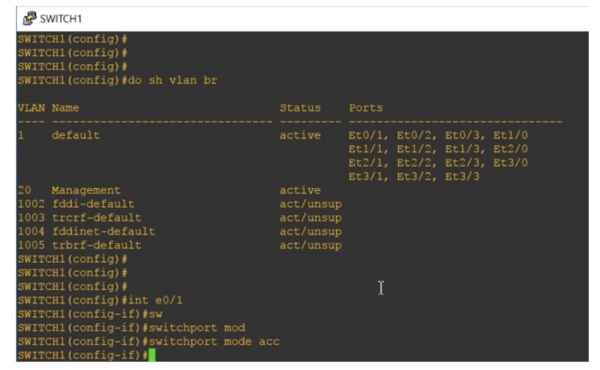
Si le pedimos al sistema que muestre el estado de las redes VLAN, veremos que ahora el puerto Ethernet 0/1 está destinado a la red de Management, es decir, se ha movido automáticamente aquí desde el área de puertos designados por defecto para VLAN1.
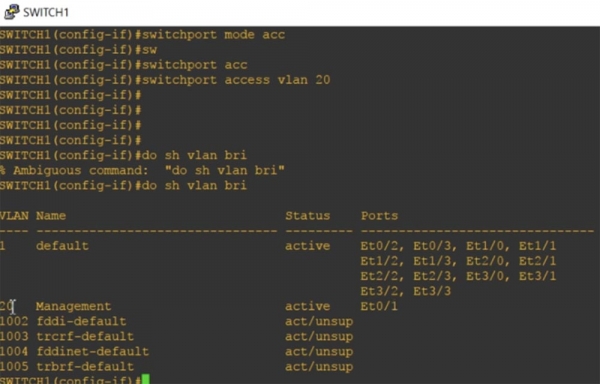
Recuerden que cada puerto de acceso solo puede tener una Data VLAN, por lo que no puede servir a dos redes VLAN simultáneamente.
Ahora echemos un vistazo a la Native VLAN. Uso el comando show int trunk y veo que el puerto Ethernet0/0 está configurado como trunk.
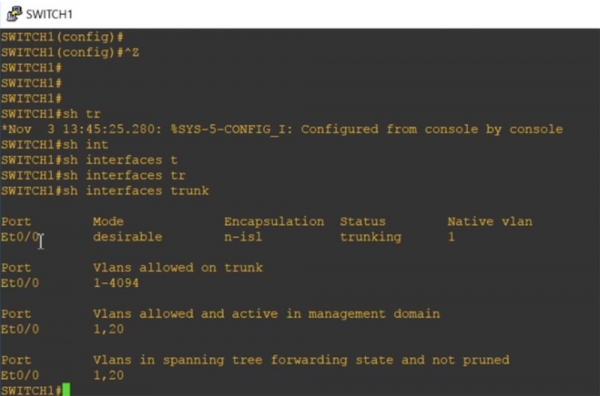
No necesitaba hacer esto de manera manual, porque el protocolo DTP asignó automáticamente esta interfaz para trunking. El puerto está en modo desirable, encapsulación del tipo n-isl, estado del puerto - trunking, red - Native VLAN1.
A continuación se da un rango válido para VLANs en trunking de 1 a 4094, indicando que tenemos funcionando las redes VLAN1 y VLAN20. Ahora entraré en el modo de configuración global e ingresaré el comando int e0/0, con el cual accederé a la configuración de esta interfaz. Intento programar manualmente este puerto para operar en modo trunk con el comando switchport mode trunk, sin embargo, el sistema no acepta el comando, respondiendo que: "una interfaz con modo automático de encapsulación de trunk no puede ser cambiada a modo 'trunk'."
Por lo tanto, primero debo configurar el tipo de encapsulación de trunk, para lo cual usaré el comando switchport trunk encapsulation. El sistema ha dado sugerencias con los posibles parámetros de este comando:
dot1q - durante el trunking, el puerto utiliza la encapsulación de trunk del estándar 802.1q;
isl - durante el trunking, el puerto utiliza la encapsulación de trunk solo del protocolo propietario Cisco ISL;
negotiate - el dispositivo realiza la encapsulación de trunk con cualquier dispositivo conectado a este puerto.
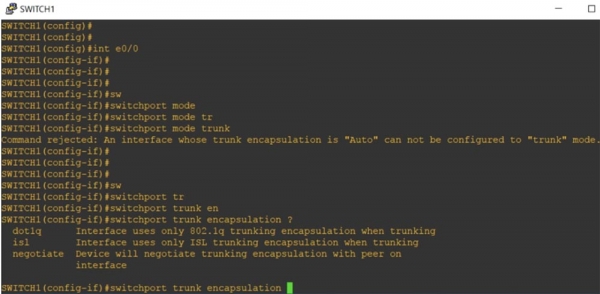
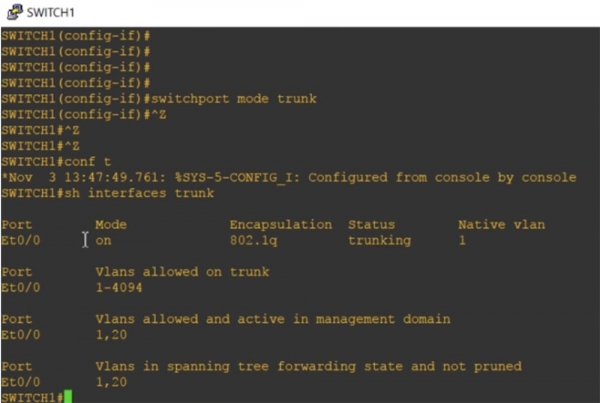
En cada extremo del trunk debe elegirse el mismo tipo de encapsulación. Por defecto, el switch 'de fábrica' solo soporta el trunking de tipo dot1q, dado que este estándar es compatible con prácticamente todos los dispositivos de red. Programaré nuestra interfaz para la encapsulación del trunking según este estándar usando el comando switchport trunk encapsulation dot1q, después de lo cual utilizaré el comando switchport mode trunk que anteriormente fue rechazado. Ahora nuestro puerto está programado en modo trunk.
Si el trunk está formado por dos switches Cisco, por defecto se utilizará el protocolo propietario ISL. Sin embargo, si un switch soporta dot1q e ISL, y el otro solo dot1q, el trunk se convertirá automáticamente en modo de encapsulación dot1q. Si volvemos a examinar las opciones de trunking, veremos que ahora el modo de encapsulación del trunk en la interfaz Et0/0 ha cambiado de n-isl a 802.1q.
Si ingresamos el comando show int e0/0 switchport, veremos todas las opciones de estado de este puerto.
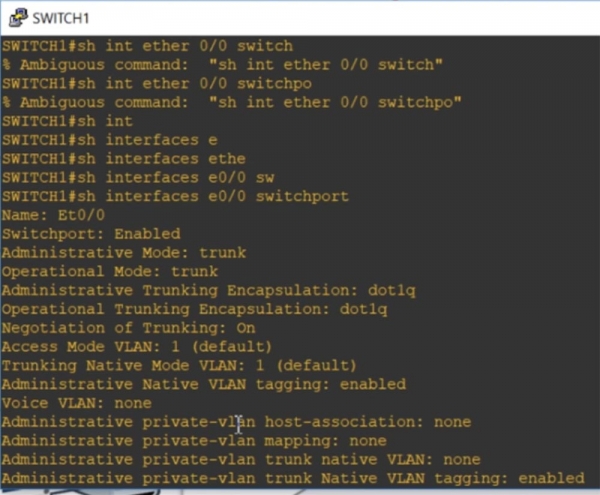
Vemos que por defecto VLAN1 es la 'red nativa' para el trunking, y es posible tener el modo de etiquetado de tráfico para la Native VLAN. A continuación, utilizo el comando int e0/0, accedo a la configuración de esta interfaz y escribo switchport trunk, después de lo cual el sistema proporciona sugerencias sobre las posibles opciones de este comando.
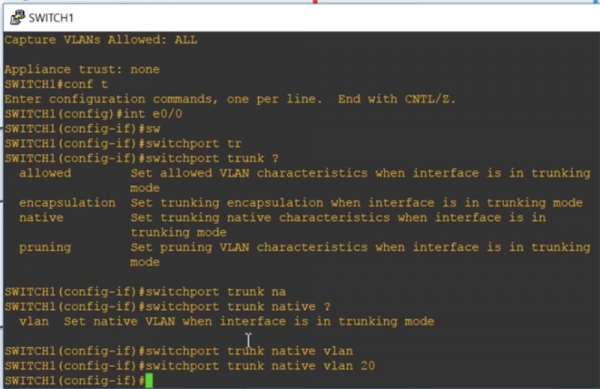
Allowed significa que si el puerto está en modo trunk, se establecerán las características permitidas de VLAN. Encapsulation activa la encapsulación del trunking, si el puerto está en modo trunk. Uso el parámetro native, que significa que se establecerán características nativas para el puerto en modo trunk, e introduzco el comando switchport trunk native VLAN20. De este modo, en modo trunk, VLAN20 será la Native VLAN para este puerto del primer switch SW1.
Tenemos otro switch, SW2, cuyo puerto trunk utiliza VLAN1 como Native VLAN. En este momento, se puede observar que el protocolo CDP genera un mensaje indicando que hay una discrepancia en la Native VLAN en ambos extremos del trunk: el puerto trunk del primer switch Ethernet0/0 utiliza Native VLAN20, mientras que el puerto trunk del segundo utiliza Native VLAN1. Esto ilustra la diferencia entre Native VLAN y Default VLAN.
Pasemos a revisar el rango normal y extendido de redes VLAN.
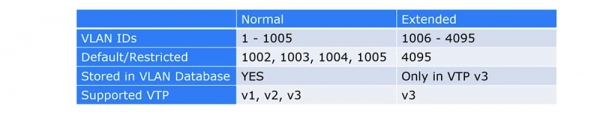
Durante mucho tiempo, Cisco solo soportó el rango de números VLAN del 1 al 1005, donde el rango del 1002 al 1005 estaba reservado por defecto para VLAN de Token Ring y FDDI. Estas redes se denominaban VLAN normales. Si recuerdas, el ID de VLAN es una etiqueta de 12 bits que permite establecer un número de hasta 4096, sin embargo, por razones de compatibilidad, Cisco usó números solo hasta 1005.
El rango extendido de VLAN incluye números del 1006 al 4095. Solo se puede usar en dispositivos antiguos si son compatibles con VTP v3. Si estás utilizando VTP v3 y el rango extendido de VLAN, debes desactivar la compatibilidad con VTP v1 y v2, porque las versiones uno y dos no pueden operar con VLAN si tienen un número mayor que 1005.
Así que si estás utilizando VLAN extendido para switches antiguos, VTP debe estar en estado 'desabilitado' y necesitas configurarlo manualmente para VLAN, de lo contrario, no podrá actualizar la base de datos VLAN. Si planeas usar VLAN extendido con VTP, necesitas la tercera versión de VTP.
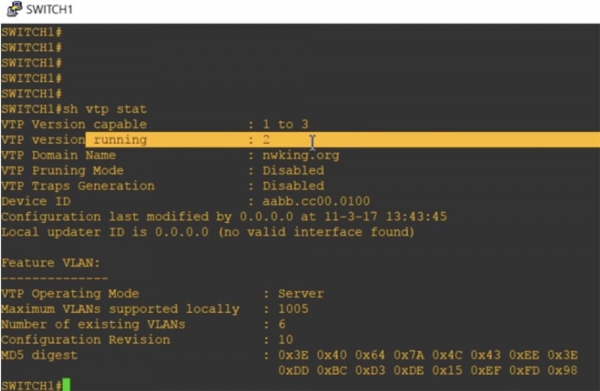
Veamos el estado de VTP usando el comando show vtp status. Puedes ver que el switch está funcionando en modo VTP v2, permitiendo la compatibilidad con las versiones 1 y 3. Le asigné el nombre de dominio nwking.org.
Aquí es importante el modo de gestión de VTP – servidor. Puedes ver que el número máximo de redes VLAN soportadas es 1005. Así, se puede entender que este switch por defecto solo soporta el rango normal de VLAN.
Ahora escribiré el comando show vlan brief, y verás VLAN20 Management, que se menciona aquí porque forma parte de la base de datos VLAN.
Si ahora pido mostrar la configuración actual del dispositivo con el comando show run, no veremos ninguna mención de VLAN, porque solo se contienen en la base de datos VLAN.
A continuación, usaré el comando vtp mode para configurar el modo de operación de VTP. Los switches de modelos antiguos solo tenían tres parámetros para este comando: client, que convierte el switch en modo cliente, server, que activa el modo servidor, y transparent, que convierte el switch en modo 'transparente'. Dado que en los switches antiguos no se podía desactivar completamente VTP, en este modo el switch, permaneciendo en el dominio VTP, simplemente dejaba de recibir actualizaciones de la base de datos de redes VLAN que llegaban a sus puertos a través del protocolo VTP.
En los nuevos switches, hay un parámetro off que permite desactivar completamente el modo VTP. Vamos a cambiar el dispositivo al modo transparente con el comando vtp mode transparent y luego revisaremos la configuración actual. Como pueden ver, ahora se ha añadido una entrada para VLAN20. Por lo tanto, si añadimos una red VLAN cuyo número se encuentre en el rango normal de VLAN, que va del 1 al 1005, y VTP está en modo transparente o off, esta red se añadirá a la configuración actual y a la base de datos de redes locales virtuales conforme a las políticas internas de VLAN.
Intentemos añadir VLAN 3000, y verán que en modo transparente también aparece en la configuración actual. Normalmente, si queremos añadir una red del rango extendido de VLAN, debemos usar el comando vtp version 3. Como pueden ver, ambas redes VLAN20 y VLAN3000 se muestran en la configuración actual.
Si salimos del modo transparente y activamos el modo servidor con el comando vtp mode server, y luego revisamos la configuración actual, es evidente que las entradas de VLAN han desaparecido por completo. Esto ocurrió porque toda la información sobre VLAN se almacena únicamente en la base de datos VLAN y solo se puede visualizar en modo VTP transparente. Dado que he activado el modo VTP v3, después de usar el comando show vtp status se puede ver que el número máximo de VLAN soportadas ha aumentado a 4096.
Así, la base de datos VTP v1 y VTP v2 solo admite VLAN normales con números del 1 al 1005, mientras que la base de datos VTP v3 incluye entradas para VLAN extendidas con números del 1 al 4096. Si utilizas el modo VTP transparente o VTP off, la información sobre VLAN se añadirá a la configuración actual. Si deseas usar el rango extendido de VLAN, el dispositivo debe estar en modo VTP v3. Esta es la diferencia entre VLAN normales y VLAN extendidas.
Ahora compararemos VLAN para datos y VLAN para transmisión de voz. Si recuerdan, mencioné que cada puerto puede pertenecer simultáneamente a solo una VLAN.
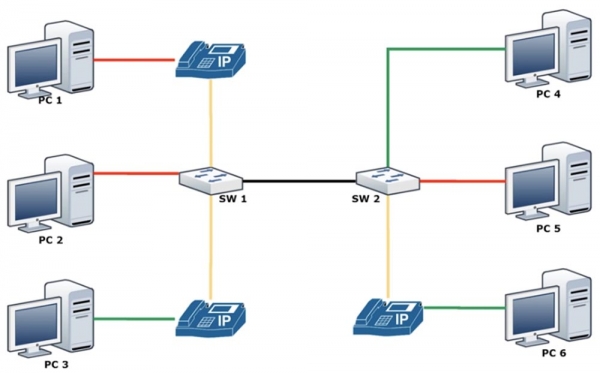
Sin embargo, en muchos casos necesitamos configurar un puerto para trabajar con un teléfono IP. Los teléfonos IP Cisco modernos tienen su propio switch integrado, por lo que simplemente puede conectar el teléfono con un cable a la toma de pared y usar un cable patch para conectar su computadora. El problema era que la toma de pared a la que se conecta el puerto del teléfono debe tener dos VLAN diferentes. Ya hemos discutido en los tutoriales en video 11 y 12 qué hacer para evitar bucles de tráfico, cómo utilizar el concepto de VLAN 'nativa' que permite el tráfico no etiquetado, pero esos eran solo métodos alternativos. La solución definitiva al problema fue el concepto de dividir las VLAN en redes para el tráfico de datos y redes para el tráfico de voz.
En este caso, agrupa todas las líneas telefónicas en una VLAN de voz. En la imagen se muestra que las computadoras PC1 y PC2 pueden pertenecer a la red roja VLAN20, la computadora PC3 a la red verde VLAN30, pero todos los teléfonos IP conectados pertenecerán a la misma red de voz amarilla VLAN50.
De hecho, cada puerto del switch SW1 tendrá simultáneamente 2 redes VLAN: una para datos y otra para voz.
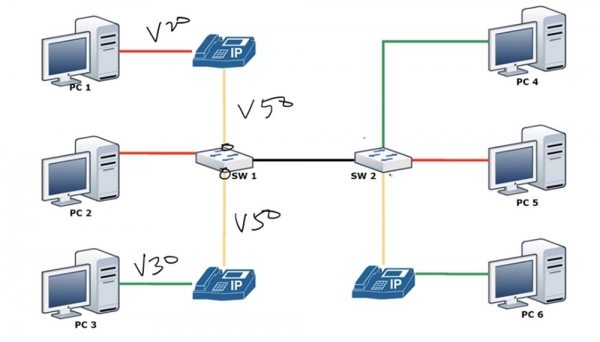
Como dije, la access VLAN siempre tiene una VLAN, no puede haber dos VLAN en un mismo puerto. No puede aplicar simultáneamente a una interfaz los comandos switchport access vlan 10, switchport access vlan 20 y switchport access vlan 50. Sin embargo, puede usar dos comandos para la misma interfaz: el comando switchport access vlan 10 y el comando switchport voice vlan 50. Así que, dado que el teléfono IP tiene un switch en su interior, puede encapsular y enviar el tráfico de voz VLAN50 y, al mismo tiempo, recibir y enviar en modo switchport access tráfico de datos de la red VLAN20 al switch SW1. Veamos cómo se configura este modo.
Primero crearemos la red VLAN50 y luego pasaremos a la configuración de la interfaz Ethernet 0/1 y la programaremos en modo switchport mode access. Después de esto, ingreso secuencialmente los comandos switchport access vlan 10 y switchport voice vlan 50.
Olvidé configurar el mismo modo VLAN para el trunk, así que voy a la configuración del puerto Ethernet 0/0 y ingreso el comando switchport trunk native vlan 1. Ahora voy a pedir que se muestren las opciones de VLAN, y verán que ahora en el puerto Ethernet 0/1 tenemos ambas redes: VLAN 50 y VLAN20.
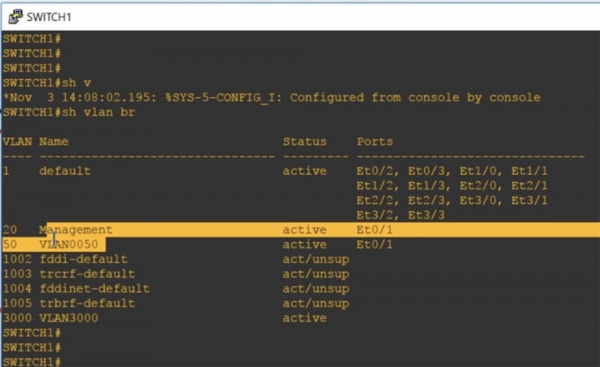
Por lo tanto, si ve que hay dos VLAN en un puerto, significa que una de ellas es una red de voz Voice VLAN. No puede ser un tronco, porque si miramos las opciones del tronco con el comando show int trunk, se puede ver que el puerto tronco contiene todas las redes VLAN, incluida la red predeterminada VLAN1.
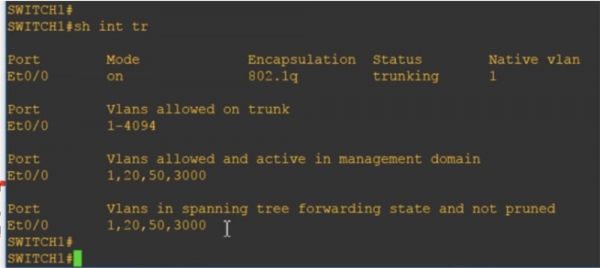
Se puede decir que, técnicamente, cuando crea una red de datos y una red de voz, cada uno de estos puertos se comporta como un medio tronco: para una red actúa como tronco, para la otra como un puerto de acceso.
Si se ingresa el comando show int e0/1 switchport, se puede ver que algunas características corresponden a dos modos de operación: tenemos tanto acceso estático como encapsulamiento de tronco. A este modo de acceso le corresponde la red de datos VLAN 20 Management, y al mismo tiempo está presente la red de voz VLAN 50.
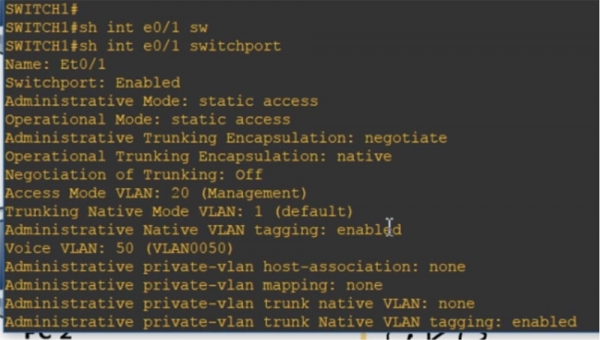
Se puede revisar la configuración actual, que también mostrará que en este puerto están presentes las redes de acceso vlan 20 y voice vlan 50.
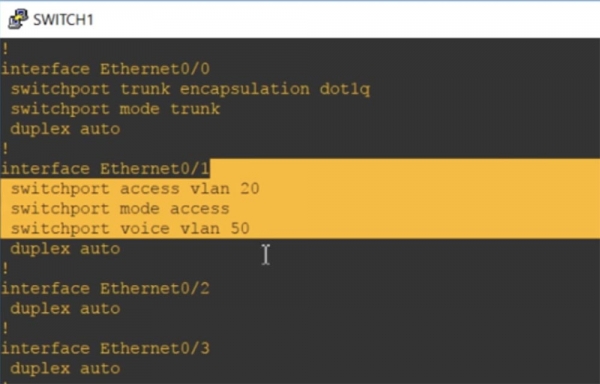
Aquí radica la diferencia entre las redes Data VLAN y Voice VLAN. Espero que haya entendido todo lo que he explicado; si no es así, simplemente revise este video tutorial nuevamente.
Gracias por seguir con nosotros. ¿Te gustan nuestros artículos? ¿Quieres ver más material interesante? Apóyanos realizando un pedido o recomendándonos a tus conocidos, 30% de descuento para los usuarios de Habr en una alternativa única a los servidores de nivel de entrada, que hemos diseñado para usted: (disponibles opciones con RAID1 y RAID10, hasta 24 núcleos y hasta 40GB DDR4).
¿Dell R730xd a la mitad de precio? Solo aquí ¡en los Países Bajos! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ¡desde $99! Lee sobre cómo
Fuente: habr.com
