

Supongamos que el STP está en estado de convergencia. ¿Qué sucederá si tomo un cable y conecto el switch N directamente al switch raíz A? El Root Bridge «verá» que ha aparecido un nuevo puerto activo y enviará un BPDU por él.
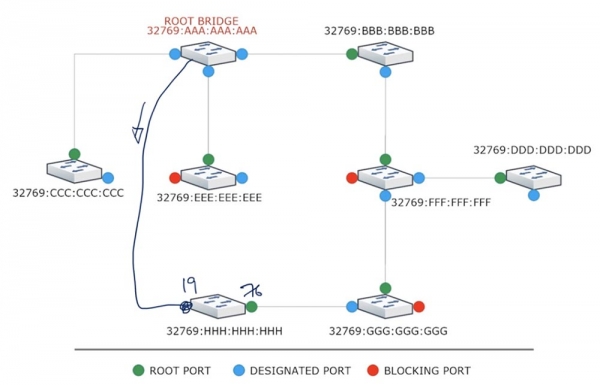
El switch N, al recibir este marco con costo cero, determinará el costo de la ruta a través del nuevo puerto como 0+19 = 19, mientras que el costo de su puerto raíz es 76. Después de esto, el puerto del switch N, que anteriormente estaba en estado deshabilitado, pasará por todas las etapas de transición y cambiará a modo de transmisión en 50 segundos. Si a este switch están conectados otros dispositivos, todos ellos perderán la conexión con el switch raíz y con la red en general durante 50 segundos.
De manera similar, el switch G, al recibir del switch N un marco BPDU con una notificación de costo 19, cambiará el costo de su puerto asignado a 19+19 = 38 y lo re-designará como su nuevo puerto raíz, ya que el costo de su antiguo Root Port es 57, que es mayor que 38. Nuevamente comenzarán todas las etapas de re-asignación de puertos, con una duración de 50 segundos, y, al final, toda la red colapsará.
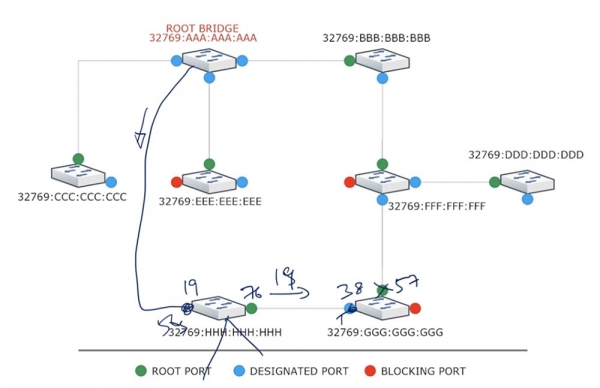
Ahora veamos qué sucederá en una situación similar utilizando RSTP. El switch raíz también enviará un BPDU al switch N que se conecta a él, pero inmediatamente después bloqueará su puerto. Al recibir este marco, el switch N determinará que esta ruta tiene un costo menor que su puerto raíz y lo bloqueará de inmediato. Después de esto, N enviará una Propuesta al switch raíz pidiendo que abra un nuevo puerto, porque su costo es menor que el costo del puerto raíz existente. Una vez que el switch raíz acepte la solicitud, desbloqueará su puerto y enviará un Acuerdo al switch N, después de lo cual este último hará del nuevo puerto su puerto raíz.
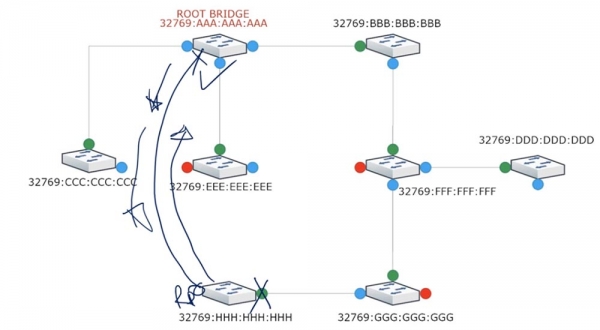
Gracias al mecanismo de Propuesta/Acuerdo, la re-asignación del puerto raíz ocurrirá prácticamente al instante, y todos los dispositivos conectados al switch N no perderán la conexión con la red.
Al designar un nuevo Puerto Raíz, el switch N convertirá el antiguo puerto raíz en un puerto alternativo. Lo mismo sucederá con el switch G: intercambiará mensajes Proposal/Agreement con el switch N, designará un nuevo puerto raíz y bloqueará los demás puertos. Luego, el proceso continuará en el siguiente segmento de la red con el switch F.
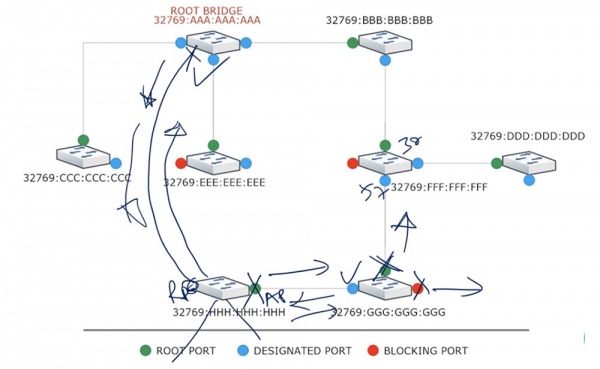
El switch F, al analizar los costos, verá que la ruta al switch raíz a través del puerto inferior costará 57, mientras que la ruta existente a través del puerto superior cuesta 38, y dejará todo como está. Al enterarse de esto, el switch G bloqueará el puerto que conecta con F y enviará el tráfico al switch raíz a través de la nueva ruta G-H-A.
Mientras el switch F no reciba un Proposal/Agreement del switch G, mantendrá su puerto inferior bloqueado para prevenir la formación de bucles. Así, se observa que RSTP es un protocolo muy rápido que no genera los problemas de red asociados con STP.
Ahora pasemos a las configuraciones de los comandos. Necesitas entrar en el modo de configuración global del switch y seleccionar el modo PVST o RPVST mediante el comando spanning-tree mode . Luego, debes decidir cómo cambiar la prioridad de una VLAN específica. Para esto se usa el comando spanning-tree vlan priority . De la última lección en video, deberías recordar que la prioridad representa un número múltiplo de 4096 y por defecto este número es 32768 más el número de la VLAN. Si elegiste VLAN1, la prioridad por defecto será 32768 + 1 = 32769.
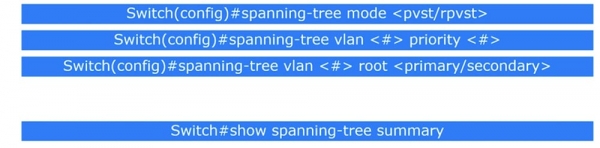
¿Por qué podría ser necesaria la modificación de la prioridad de las redes? Sabemos que el BID consiste en un valor numérico de prioridad y una dirección MAC. La dirección MAC del dispositivo no se puede cambiar, tiene un valor fijo, por lo que solo se puede modificar la magnitud de la prioridad.
Supongamos que existe una gran red donde todos los dispositivos Cisco están conectados en una configuración circular. Si el PVST está activado por defecto, el sistema elegirá un switch raíz. Si todos los dispositivos tienen la misma prioridad, el conmutador con la dirección MAC más antigua tendrá la ventaja. Sin embargo, esto puede ser un conmutador de 10-12 años de un modelo obsoleto, que ni siquiera tiene la potencia y el rendimiento para 'encabezar' una red tan extensa.
Al mismo tiempo, puede que tenga en su red un conmutador nuevo que cuesta varios miles de dólares, que, debido a su mayor valor de dirección MAC, se ve obligado a "obedecer" a un conmutador antiguo que cuesta un par de cientos de dólares. Si el conmutador antiguo se convierte en el conmutador raíz, esto indica un error grave en el diseño de la red.
Por lo tanto, debe ingresar a la configuración del nuevo conmutador y asignarle un valor mínimo de prioridad, como 0. Al usar VLAN1, el valor total de prioridad será 0 + 1 = 1, y todos los demás dispositivos lo considerarán constantemente como el conmutador raíz.
Ahora imaginemos tal situación. Si por alguna razón el conmutador raíz se vuelve inaccesible, es posible que desee que el nuevo conmutador raíz no sea cualquier conmutador con menor prioridad, sino un conmutador específico con mejores funciones de red. En este caso, en la configuración del Puente Raíz se utiliza el comando que asigna los conmutadores raíz primario y secundario: spanning-tree vlan root . El valor de prioridad para el conmutador primario será 32768 - 4096 - 4096 = 24576. Para el conmutador secundario, se calcula utilizando la fórmula 32768 - 4096 = 28672.
No es necesario que ingrese estos números manualmente; el sistema lo hará automáticamente por usted. Así, el conmutador con prioridad 24576 será el raíz y, en caso de que no esté disponible, el conmutador con prioridad 28672, teniendo en cuenta que la prioridad de todos los demás conmutadores por defecto no es inferior a 32768. Este es el proceso a seguir si no desea que el sistema asigne automáticamente el conmutador raíz.
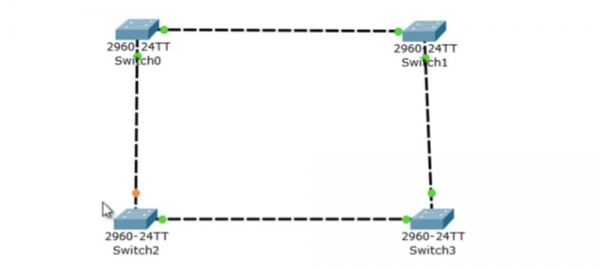
Si desea ver la configuración del protocolo STP, debe utilizar el comando show spanning-tree summary. Ahora veamos todos los temas que hemos estudiado hoy utilizando Packet Tracer. Estoy utilizando una topología de red de 4 conmutadores modelo 2690, lo cual no importa, ya que todos los modelos de conmutadores Cisco admiten STP. Están conectados entre sí de tal manera que la red forma un ciclo cerrado.
Por defecto, los dispositivos Cisco funcionan en modo PSTV+, lo que significa que la convergencia no requerirá más de 20 segundos para cada puerto. El panel de simulación permite representar el tráfico enviado y ver los parámetros de funcionamiento de la red creada.
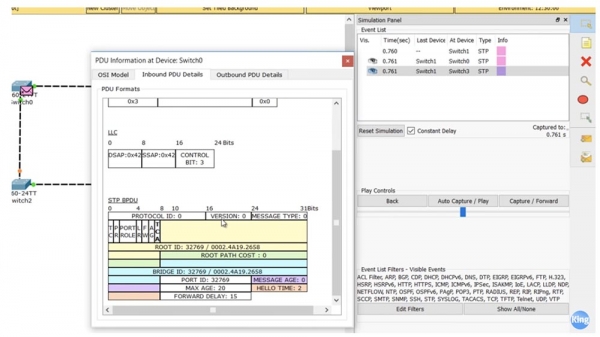
Ves que representa el marco STP BPDU. Si ves la designación de versión 0, significa que estás ante STP, porque RSTP utiliza la versión 2. También se indica el valor del Root ID, que consiste en la prioridad y la dirección MAC del conmutador raíz, y su correspondiente valor de Bridge ID.
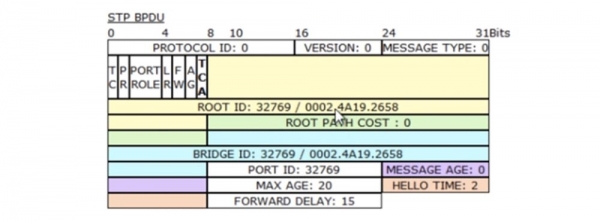
Estos valores son iguales, ya que el costo de la ruta al conmutador raíz para SW0 es 0, por lo tanto, él mismo es el conmutador raíz. Así, tras encender los conmutadores, gracias al uso de STP, se llevó a cabo la selección automática del Root Bridge y la red comenzó a funcionar. Observas que para evitar un bucle, el puerto superior Fa0/2 del conmutador SW2 ha sido cambiado a estado Blocking, indicativo por el color naranja del marcador.
Pasemos a la consola de configuración del conmutador SW0 y usemos un par de comandos. El primero es el comando show spanning-tree, después de lo cual en la pantalla se mostrará información sobre el modo PSTV+ para la red VLAN1. Si usamos varias VLAN, en la parte inferior de la ventana aparecerá otro bloque de información para la segunda y siguientes redes utilizadas.
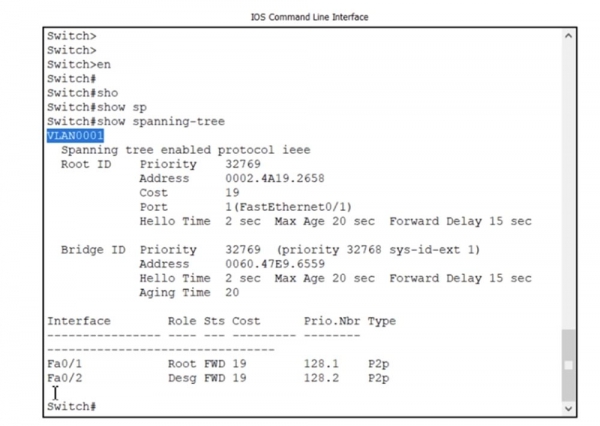
Ves que el protocolo STP está disponible según el estándar IEEE, lo que significa que se utiliza PVSTP+. Técnicamente, esto no es un estándar .1d. También se proporciona información del Root ID: prioridad 32769, dirección MAC del dispositivo raíz, costo 19, etc. A continuación, se presenta información del Bridge ID, que descompone el valor de prioridad 32768 +1, y sigue otra dirección MAC. Como ves, me equivoqué — el conmutador SW0 no es el conmutador raíz, el conmutador raíz tiene una dirección MAC diferente, indicada en los parámetros del Root ID. Creo que esto se debe a que SW0 recibió un marco BPDU con información de que algún conmutador en la red tiene mayores fundamentos para desempeñar el papel de raíz. Ahora lo examinaremos.
(nota del traductor: Root ID – identificador del conmutador raíz, idéntico para todos los dispositivos de una misma red VLAN que opera bajo el protocolo STP, Bridge ID – identificador del conmutador local dentro del Root Bridge, que puede ser diferente para diferentes conmutadores y diferentes VLAN).
Otro aspecto que indica que SW0 no es el switch raíz es que el switch raíz no tiene Root Port, mientras que en este caso hay tanto un Root Port como un Designated Port que están en estado de forwarding. También se puede ver el tipo de conexión p2p, o "punto a punto". Esto significa que los puertos fa0/1 y fa0/2 están conectados directamente a switches vecinos.
Si algún puerto estuviera conectado a un hub, el tipo de conexión se designaría como shared, lo cual veremos más adelante. Si ejecuto el comando para ver el resumen de información show spanning-tree summary, podremos ver que este switch está en modo PVSTP y luego se enumeran las funciones de puerto que no están disponibles.
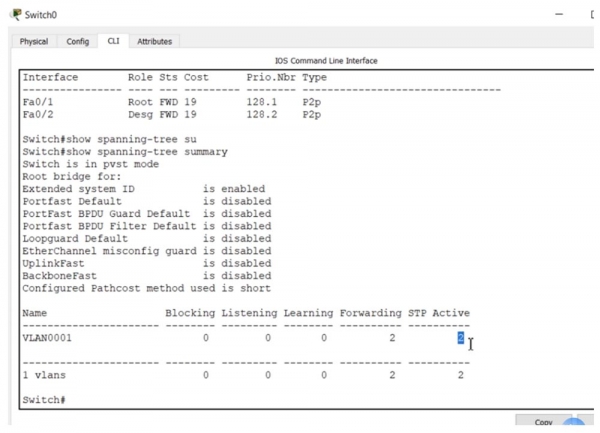
A continuación, se muestra el estado y la cantidad de puertos que están sirviendo VLAN1: blocking 0, listening 0, learning 0, en estado de forwarding hay 2 puertos en modo STP.
Antes de pasar al switch SW2, echemos un vistazo a la configuración del switch SW1. Para esto, usamos el mismo comando show spanning-tree.
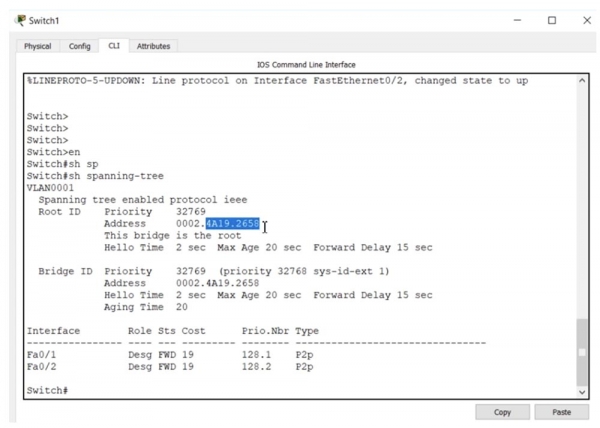
Puedes ver que la dirección MAC del Root ID en el switch SW1 es la misma que la de SW0, porque todos los dispositivos en la red reciben la misma dirección del dispositivo Root Bridge cuando convergen, confiando en la elección realizada por el protocolo STP. Como puedes ver, SW1 es el switch raíz, porque las direcciones del Root ID y del Bridge ID coinciden. Además, aquí hay un mensaje que dice "este switch es el raíz".
Otra señal de que un switch es el raíz es que no tiene Root Ports, ambos puertos se indican como Designated. Si todos los puertos están mostrados como Designated y están en estado de forwarding, entonces tienes un switch raíz.
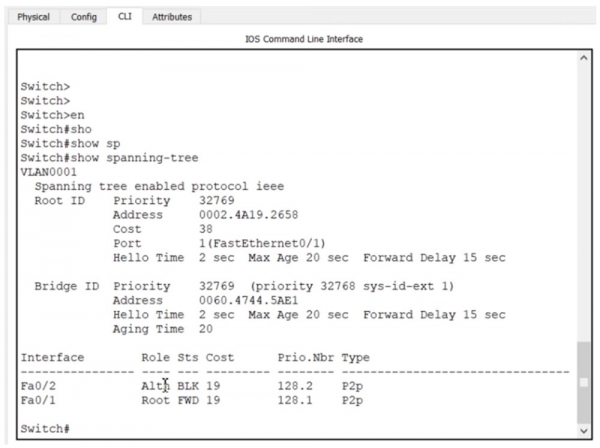
El switch SW3 contiene información similar, y ahora paso al SW2, porque uno de sus puertos está en estado de Blocking. Utilizo el comando show spanning-tree y vemos que la información del Root ID y el valor de prioridad son los mismos que los de los otros switches.
Se indica además que uno de los puertos es Alternative. No te preocupes por esto, la norma 802.1d lo llama Blocking Port, y en PVSTP un puerto bloqueado siempre se designa como Alternative. Así que este puerto Fa0/2 alternativo está en estado bloqueado, mientras que el puerto Fa0/1 actúa como Root Port.
El puerto bloqueado se encuentra en el segmento de red entre el switch SW0 y el switch SW2, lo que evita la formación de un bucle. Como puedes ver, los switches usan conexiones de tipo p2p, porque no están conectados a otros dispositivos.
Tenemos una red basada en el protocolo STP. Ahora tomaré un cable y conectaré directamente el switch SW2 con el switch raíz SW1. Después de esto, todos los puertos de SW2 se marcarán con marcadores naranjas.
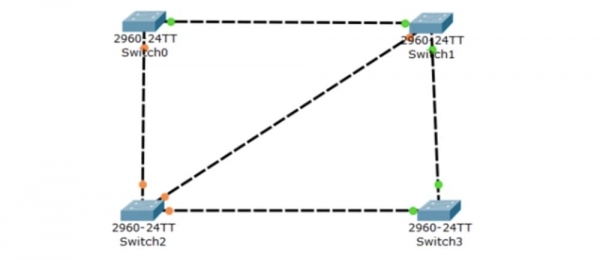
Si utilizamos el comando show spanning-tree summary, veremos que primero dos puertos están en estado Listening, luego pasan a estado Learning y después de unos segundos a estado Forwarding, cambiando el color del marcador a verde. Si ahora ingresamos el comando show spanning-tree, se puede ver que Fa0/1, que antes era el puerto raíz, ahora ha pasado al estado de bloqueo y se llama puerto Alternativo.
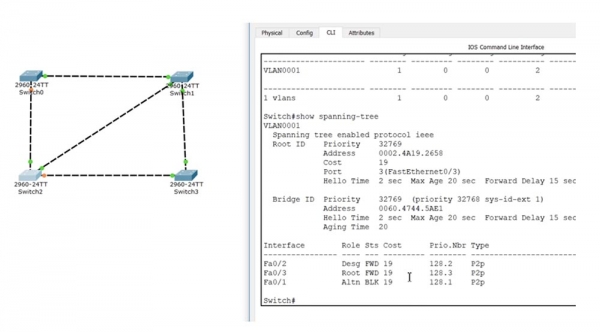
El puerto Fa0/3, al que está conectado el cable del switch raíz, se ha convertido en el puerto raíz, mientras que el puerto Fa0/2 se ha transformado en el puerto designado. Revisemos nuevamente el proceso de convergencia. Desconectaré el cable SW2-SW1 y volveré a la topología anterior. Verán que los puertos de SW2 se bloquean inicialmente y vuelven a ser naranjas, luego pasan secuencialmente a través de los estados Listening y Learning y terminan en estado Forwarding. De este modo, un puerto se pone verde, mientras que el otro, conectado al switch SW0, permanece naranja. El proceso de convergencia tomó bastante tiempo, esos son los costos del funcionamiento del STP.
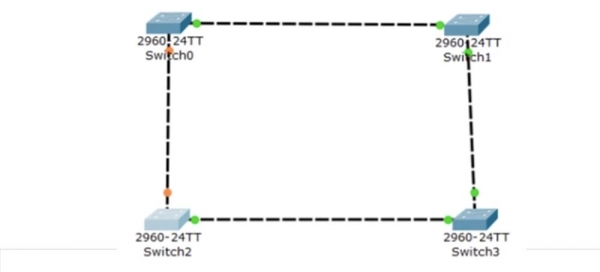
Ahora veamos cómo funciona el RSTP. Empezaremos con el switch SW2 y escribiremos en su configuración el comando spanning-tree mode rapid-pvst. Este comando tiene solo dos opciones de parámetros: pvst y rapid-pvst, yo usaré el segundo. Después de ingresar el comando, el switch pasa a modo RPVST, lo que se puede verificar con el comando show spanning-tree.
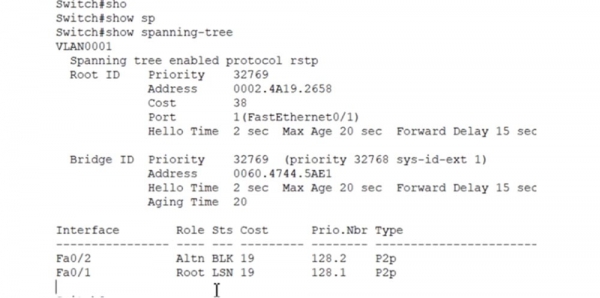
Al principio, verán un mensaje que indica que ahora estamos utilizando el protocolo RSTP. Todo lo demás permanece igual. Luego debo hacer lo mismo para todos los demás dispositivos, y en este punto la configuración del RSTP estará completa. Revisemos cómo funciona este protocolo, como lo hicimos con el STP.
Conecto nuevamente el switch SW2 directamente al switch raíz SW1 con un cable; veamos qué tan rápido ocurre la convergencia. Escribo el comando show spanning-tree summary y veo que dos puertos del switch están en estado Blocking y 1 en estado Forwarding.
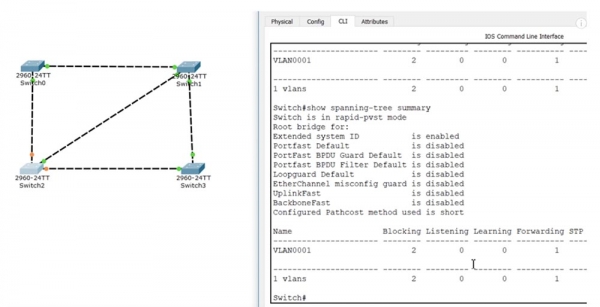
Puedes ver que la convergencia ocurrió prácticamente de inmediato, por lo que puedes juzgar cuán rápido es RSTP en comparación con STP. A continuación, podemos usar el comando spanning-tree portfast default, que pondrá todos los puertos del switch en modo portfast por defecto. Esto es relevante en el caso de que la mayoría de los puertos del switch sean puertos Edge, conectados directamente a hosts. Si tenemos algún puerto que no es Edge, lo configuramos de nuevo en modo spanning-tree.
Para configurar el trabajo con VLAN se puede usar el comando spanning-tree vlan con los parámetros priority (que establece la prioridad del switch para spanning-tree) o root (que designa al switch como raíz). Usamos el comando spanning-tree vlan 1 priority, especificando como prioridad cualquier número múltiplo de 4096, en el rango de 0 a 61440. Así se puede cambiar manualmente la prioridad de cualquier VLAN.
Se puede escribir el comando spanning-tree vlan 1 root con los parámetros primary o secondary, para configurar el puerto root principal o de reserva para una red específica. Si utilizo spanning-tree vlan 1 root primary, este puerto será el puerto root principal para la red VLAN1.
Escribiré el comando show spanning-tree, y veremos que este switch SW2 tiene una prioridad de 24577, las direcciones MAC de Root ID y Bridge ID coinciden, por lo que ahora se ha convertido en el switch root.
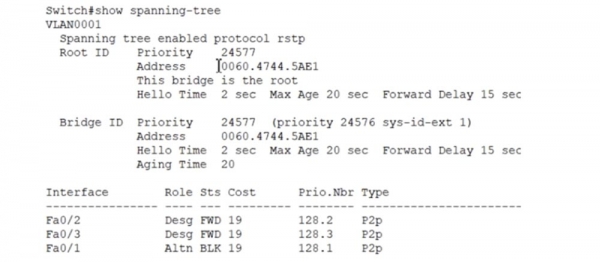
Puedes ver cuán rápido ocurrió la convergencia y el cambio de roles de los switches. Ahora desharé el modo de switch principal con el comando no spanning-tree vlan 1 root primary, después de lo cual su prioridad volverá al valor anterior de 32769, y el rol de switch root volverá a SW1.
Veamos cómo funciona portfast. Escribiré el comando int f0/1, entraré en la configuración de este puerto y usaré el comando spanning-tree, después de lo cual el sistema mostrará sugerencias de valores para los parámetros.
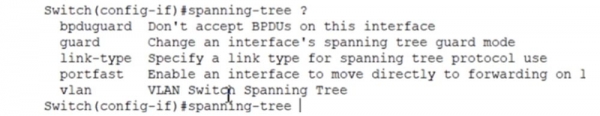
A continuación, usaré el comando spanning-tree portfast, que se puede ingresar con los parámetros disable (desactiva la función portfast para este puerto) o trunk (activa la función portfast para este puerto incluso en modo trunk).
Si se ingresa spanning-tree portfast, la función simplemente se activará en este puerto. Para activar la función BPDU Guard, se debe usar el comando spanning-tree bpduguard enable, el comando spanning-tree bpduguard disable desactiva esta función.
Voy a hablar rápidamente sobre otra cosa. Si para VLAN1 la interfaz del switch SW2 hacia SW3 está bloqueada, entonces, bajo otros parámetros de configuración para otra VLAN, por ejemplo, VLAN2, esa misma interfaz puede convertirse en un puerto raíz. Así, en el sistema se puede implementar un mecanismo de balanceo de carga del tráfico: en un caso, este segmento de red no se utiliza, en otro, se utiliza.
Voy a mostrar qué sucede cuando, al conectar un hub, tenemos una interfaz compartida. Agregaré el hub al diagrama y lo conectaré al switch SW2 con dos cables.
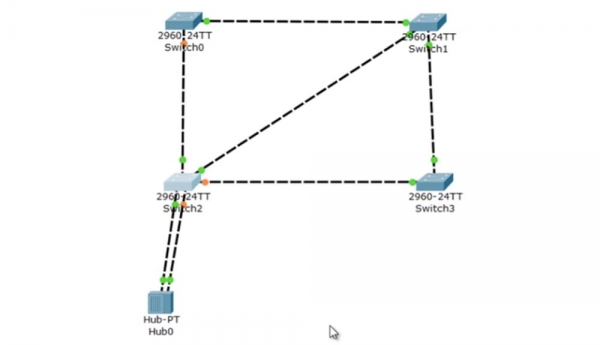
El comando show spanning-tree reflejará la siguiente imagen.
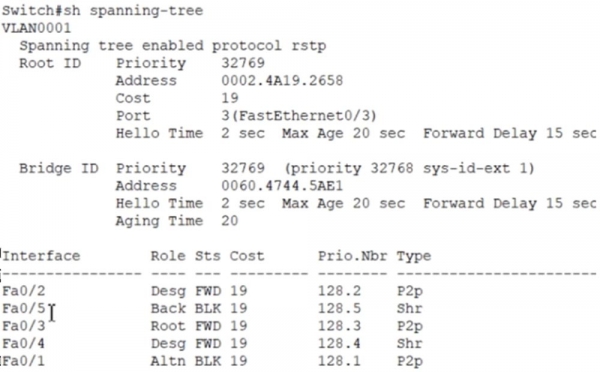
Fa0/5 (el puerto inferior izquierdo del switch) se convierte en un puerto de reserva, y el puerto Fa0/4 (el puerto inferior derecho del switch) se convierte en el puerto designado. El tipo de ambos puertos es compartido, o shared. Esto significa que el segmento de interfaces del hub-switch es una red común.
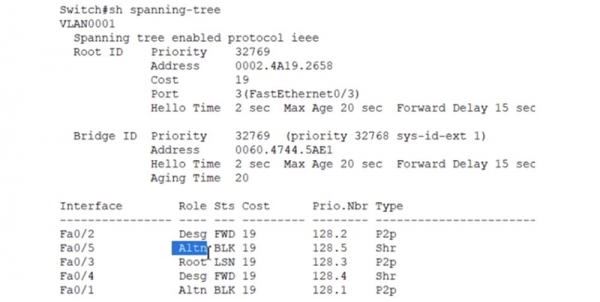
Gracias al uso de RSTP, hemos obtenido una división en puertos alternativos y de reserva. Si cambiamos el switch SW2 al modo pvst con el comando spanning-tree mode pvst, veremos que la interfaz Fa0/5 vuelve a estar en estado Alternativo, porque ahora no hay diferencia entre un puerto de reserva y un puerto alternativo.
Esta fue una lección muy larga, y si no entendiste algo, te aconsejo que la vuelvas a ver.
Gracias por seguir con nosotros. ¿Te gustan nuestros artículos? ¿Quieres ver más material interesante? Apóyanos realizando un pedido o recomendándonos a tus conocidos, 30% de descuento para los usuarios de Habr en una alternativa única a los servidores de nivel de entrada, que hemos diseñado para usted: (disponibles opciones con RAID1 y RAID10, hasta 24 núcleos y hasta 40GB DDR4).
¿Dell R730xd a la mitad de precio? Solo aquí ¡en los Países Bajos! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ¡desde $99! Lee sobre cómo
Fuente: habr.com
