

Hoy comenzaremos el estudio del protocolo EIGRP, que es una de las temas más importantes del curso CCNA, junto con el estudio de OSPF.
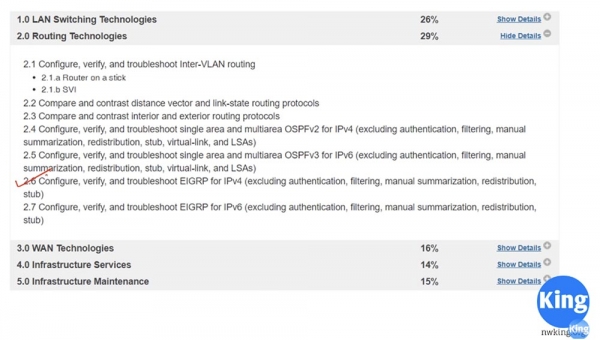
Más adelante regresaremos a la sección 2.5, pero ahora pasaremos directamente de la sección 2.4 a la sección 2.6 "Configuración, verificación y solución de problemas de EIGRP sobre IPv4 (excepto autenticación, filtrado, resumido manual, redistribución y configuración de stub)".
Hoy tendremos una lección introductoria en la que les hablaré del concepto del protocolo de enrutamiento interno mejorado EIGRP, y en las dos siguientes lecciones abordaremos la configuración y la solución de problemas de este protocolo. Pero primero, quiero comunicarles lo siguiente.
En las últimas lecciones hemos estudiado OSPF. Ahora quiero que recuerden que hace varios meses, cuando estudiamos el protocolo RIP, hablamos sobre bucles de enrutamiento y tecnologías para prevenir el ciclo del tráfico. ¿Cómo se pueden prevenir los bucles de enrutamiento al usar OSPF? ¿Se pueden utilizar métodos como el "envenenamiento de rutas" o el "horizontal dividido"? Estas son preguntas que deben responder por su cuenta. Pueden usar otros recursos sobre el tema, pero encuentren respuestas a estas preguntas. Quiero que aprendan a encontrar respuestas por sí mismos, trabajando con diferentes fuentes, y pido que dejen sus comentarios debajo de este video para que pueda ver cuántos de mis alumnos han logrado esta tarea.
¿Qué es EIGRP? Es un protocolo de enrutamiento híbrido que combina las funciones útiles de un protocolo de vector de distancia, como RIP, y un protocolo de estado de enlace como OSPF.
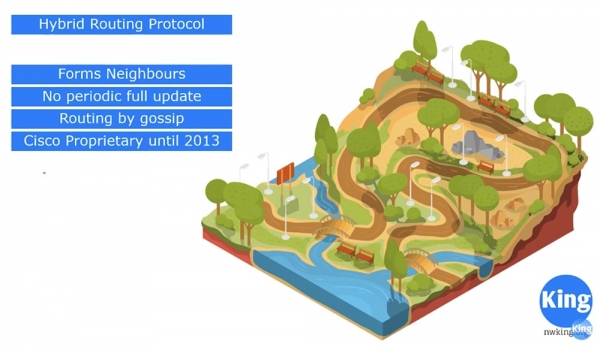
EIGRP es un protocolo propietario de Cisco que se hizo público en 2013. Tomó del protocolo de estado de enlace el algoritmo de establecimiento de vecindad, a diferencia de RIP, que no crea vecinos. RIP también intercambia tablas de enrutamiento con otros participantes del protocolo, sin embargo, OSPF, antes de comenzar dicho intercambio, establece vecindades. EIGRP funciona de manera similar.
El protocolo RIP realiza actualizaciones periódicas de la tabla de enrutamiento cada 30 segundos y envía información sobre todas las interfaces y rutas a todos sus vecinos. EIGRP no lleva a cabo actualizaciones completas periódicas de información; en su lugar, utiliza el concepto de envío de mensajes Hello, al igual que lo hace OSPF. Cada pocos segundos, envía un mensaje Hello para asegurarse de que el vecino aún está "vivo".
A diferencia del protocolo de vector de distancia, que estudia toda la topología de la red antes de tomar decisiones sobre la formación de rutas, EIGRP, similar a RIP, crea rutas basándose en "rumores". Cuando digo "rumores", me refiero a que cuando un vecino informa algo, EIGRP lo acepta sin dudar. Por ejemplo, si un vecino dice que sabe cómo llegar a 10.1.1.2, EIGRP le cree sin preguntar: "¿De dónde lo supiste? ¡Cuéntame sobre la topología de toda la red!".
Hasta 2013, si solo utilizabas infraestructura de Cisco, podías usar EIGRP, ya que este protocolo fue creado en 1994. Sin embargo, muchas empresas, incluso usando equipos de Cisco, no deseaban trabajar con este protocolo. En mi opinión, hoy en día EIGRP es el mejor protocolo de enrutamiento dinámico, ya que es mucho más fácil de usar; sin embargo, la gente todavía prefiere OSPF. Creo que esto se debe a que no quieren "atarse" a los productos de Cisco. Pero Cisco ha hecho que este protocolo sea de acceso público porque es compatible con equipos de red de terceros, como Juniper, y si te asocias con una empresa que no utiliza equipos de Cisco, no tendrás problemas.
Hagamos un breve recorrido por la historia de los protocolos de red.
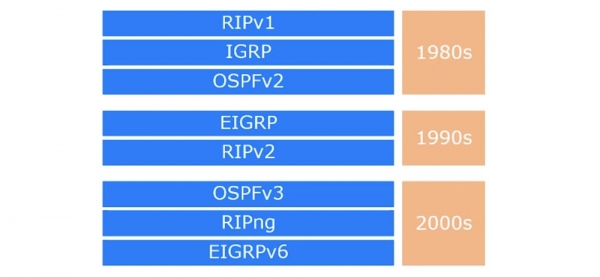
El protocolo RIPv1, que apareció en la década de 1980, tenía una serie de limitaciones, como un número máximo de saltos de 16, lo que impidió que pudiera proporcionar enrutamiento en redes extensas. Poco después, se desarrolló el protocolo de enrutamiento interior IGRP, que era mucho mejor que RIP. Sin embargo, era más un protocolo de vector de distancia que un protocolo de estado de enlace. A finales de los años 80, se introdujo un estándar abierto: el protocolo de estado de enlace OSPFv2 para el protocolo IPv4.
A principios de los años 90, Cisco decidió que era necesario mejorar el protocolo IGRP y lanzó el protocolo de enrutamiento interno mejorado EIGRP. Este era mucho más eficiente que OSPF, ya que combinaba características tanto de RIP como de OSPF. Cuando empecemos a estudiarlo, verán que configurar EIGRP es mucho más fácil que OSPF. Cisco se esforzó en crear un protocolo que garantizara la convergencia más rápida de la red.
A finales de los años 90, se lanzó una versión actualizada sin clases del protocolo RIPv2. En la década del 2000, aparecieron la tercera versión de OSPF, RIPng y EIGRPv6, que admitían el protocolo IPv6. El mundo se acerca gradualmente a una transición completa a IPv6, y los desarrolladores de protocolos de enrutamiento quieren estar preparados para ello.
Si recuerdan, estudiamos que al elegir la ruta óptima, RIP, como protocolo de vector de distancia, solo se guía por un criterio: el número mínimo de saltos, o la distancia mínima al interfaz de destino. Así, el enrutador R1 elegirá la ruta directa al enrutador R3 a pesar de que la velocidad en esa ruta es de 64 kbps, que es mucho menor que la velocidad en la ruta R1-R2-R3, que es de 1544 kbps. El protocolo RIP considerará óptima la ruta lenta de un salto, en lugar de la ruta rápida de 2 saltos.
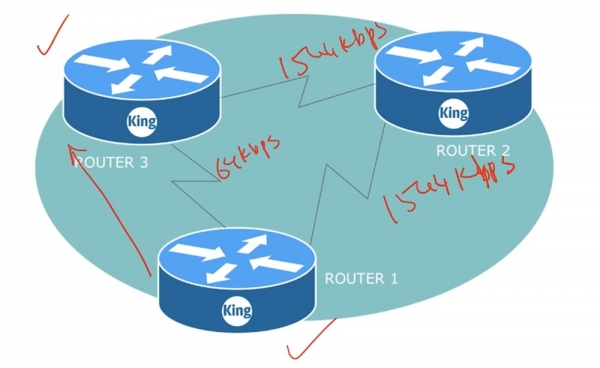
OSPF examinará toda la topología de la red y decidirá que para comunicarse con el enrutador R3 es más rápido utilizar la ruta a través del enrutador R2. Como métrica, RIP utiliza el número de saltos, mientras que la métrica de OSPF es el costo, que en la mayoría de los casos es proporcional al ancho de banda del canal.
EIGRP también se centra en el costo de la ruta, sin embargo, su métrica es mucho más compleja que la de OSPF y se basa en múltiples factores, incluyendo el ancho de banda (Bandwidth), la latencia (Delay), la fiabilidad (Reliability), la carga (Loading) y el tamaño máximo de paquete (MTU). Por ejemplo, si un nodo está más cargado que otros, EIGRP analizará la carga de toda la ruta y optará por otro nodo con menor carga.
En el curso CCNA consideraremos solamente factores de formación de la métrica como el ancho de banda (Bandwidth) y la latencia (Delay), estos serán los que usará la fórmula de la métrica.
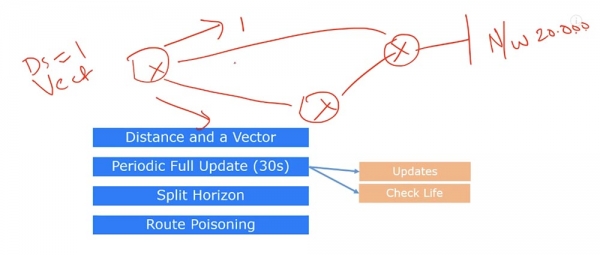
El protocolo de enrutamiento vectorial a distancia RIP utiliza dos conceptos: distancia y dirección. Si tenemos 3 enrutadores, y uno de ellos está conectado a la red 20.0.0.0, la selección se realizará en función de la distancia, que se mide en saltos, en este caso 1 salto, y la dirección, es decir, por qué camino — superior o inferior — enviar el tráfico.
Además, RIP utiliza actualizaciones periódicas de información, enviando la tabla de enrutamiento completa a toda la red cada 30 segundos. Esta actualización cumple con 2 funciones. La primera es la actualización de la tabla de enrutamiento, y la segunda es verificar la viabilidad del vecino. Si un dispositivo no recibe una actualización de tabla o nueva información de ruta del vecino en 30 segundos, entiende que la ruta hacia el vecino ya no puede ser utilizada. El enrutador envía actualizaciones cada 30 segundos para saber si el vecino sigue 'vivo' y si la ruta sigue siendo válida.
Como mencioné, para prevenir bucles de enrutamiento se utiliza la tecnología de Split Horizon. Esto significa que la actualización no se envía de vuelta a la interfaz desde la cual llegó. La segunda tecnología para prevenir bucles es Route Poison. Si la conexión con la red 20.0.0.0, que se muestra en la imagen, se interrumpe, el enrutador al que estaba conectado envía a los vecinos un 'ruta envenenada', indicando que esta red ahora está a 16 saltos, es decir, prácticamente inalcanzable. Así es como funciona el protocolo RIP.
¿Cómo funciona EIGRP? Si recuerdas de las lecciones sobre OSPF, este protocolo realiza tres funciones: establece vecindad, actualiza la base de datos LSDB utilizando LSA según los cambios en la topología de la red y construye la tabla de enrutamiento. Establecer vecindad es un procedimiento bastante complejo que utiliza muchos parámetros. Por ejemplo, la verificación y modificación de la conexión 2WAY: algunas conexiones permanecen en estado de comunicación bidireccional, mientras que otras pasan a estado FULL. A diferencia de OSPF, en el protocolo EIGRP esto no sucede: solo se verifican 4 parámetros.
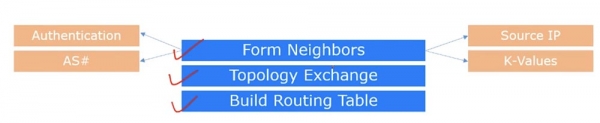
Al igual que OSPF, este protocolo envía un mensaje Hello cada 10 segundos, que contiene 4 parámetros. El primero es el criterio de autenticación, si se ha configurado previamente. En este caso, todos los dispositivos con los que se establece la vecindad deben tener los mismos parámetros de autenticación.
El segundo parámetro se utiliza para verificar la pertenencia de los dispositivos a un mismo sistema autónomo, es decir, para establecer vecindades por el protocolo EIGRP, ambos dispositivos deben tener el mismo número de sistema autónomo. El tercer parámetro sirve para verificar que los mensajes Hello se envían desde una misma dirección IP de origen (Source IP).
El cuarto parámetro se utiliza para verificar la coincidencia de los coeficientes variables K-Values. El protocolo EIGRP utiliza 5 de estos coeficientes de K1 a K5. Si lo recuerdas, con un valor de K=0, los parámetros se ignoran; si K=1, se utilizan en la fórmula de cálculo de la métrica. Así, los valores K1-5 de diferentes dispositivos deben coincidir. En el curso de CCNA, aceptaremos los valores predeterminados de estos coeficientes: K1 y K3 son iguales a 1, mientras que K2, K4 y K5 son iguales a 0.
Por lo tanto, si estos 4 parámetros coinciden, EIGRP establece relaciones de vecindad y los dispositivos se incluyen en la tabla de vecinos. Luego se realizan cambios en la tabla de topología.
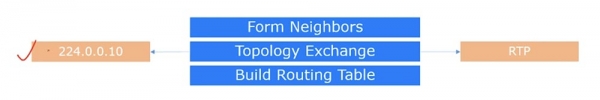
Todos los mensajes Hello se envían a la dirección IP multicast 224.0.0.10, y las actualizaciones, dependiendo de la configuración, se envían a las direcciones unicast de los vecinos o a la dirección multicast. Esta actualización no se envía por UDP o TCP, sino que utiliza otro protocolo llamado RTP, Reliable Transport Protocol, o "protocolo de transporte fiable". Este protocolo verifica si el vecino ha recibido la actualización, y como su nombre indica, su función clave es garantizar la fiabilidad de la comunicación. Si la actualización no llega al vecino, la transmisión se repetirá hasta que se reciba. En OSPF, no existe un mecanismo para verificar al dispositivo receptor, por lo que el sistema no sabe si los dispositivos vecinos han recibido la actualización.
Si recuerdas, RIP envía actualizaciones de la topología de la red cada 30 segundos. EIGRP lo hace solo si aparece un nuevo dispositivo en la red o si se produce algún cambio. Si la topología de una subred cambia, el protocolo enviará una actualización, pero no de toda la tabla de topología, sino solo de la entrada con este cambio. Si cambia alguna subred, solo se actualizará su topología. Esto se parece a una actualización parcial, que ocurre cuando es necesario.
Como bien sabes, OSPF envía LSA cada 30 minutos, independientemente de si ha habido cambios en la red. EIGRP no enviará ninguna actualización durante un largo período de tiempo hasta que ocurra algún cambio en la red. Por lo tanto, EIGRP es mucho más eficiente que OSPF.
Después de que los routers intercambian paquetes de actualización, llega la tercera etapa: la formación de la tabla de enrutamiento basada en la métrica, que se calcula según la fórmula que se muestra en la imagen. Esta calcula el costo y, dependiendo de este costo, toma una decisión.
Supongamos que R1 envió un Hello al router R2, y este último respondió con un Hello al router R1. Si todos los parámetros coinciden, los routers crean una tabla de vecinos. En esta tabla, R2 registra la entrada del router R1, mientras que R1 crea una entrada para R2. Después de esto, el router R1 envía una actualización a la red conectada 10.1.1.0/24. En la tabla de enrutamiento, esto se ve como información sobre la dirección IP de la red, la interfaz del router que establece la conexión y el costo de la ruta a través de esta interfaz. Si recuerdas, el costo de EIGRP es 90, y luego se especifica el valor de distancia, del que hablaremos más adelante.
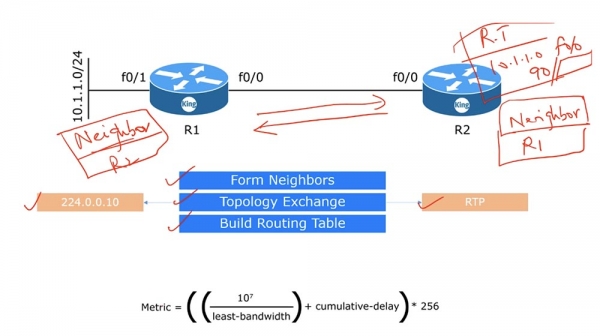
La fórmula de métrica completa es mucho más complicada, ya que incluye valores de los coeficientes K y varias transformaciones. En el sitio web de Cisco se presenta la forma completa de la fórmula; sin embargo, si haces la sustitución de los valores de los coeficientes por defecto, se transformará en una forma más simple: la métrica será igual a (ancho de banda + Delay) * 256.
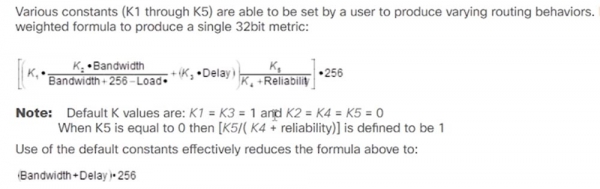
Usaremos exactamente esta versión simplificada de la fórmula para calcular la métrica, donde el ancho de banda en kilobits es igual a 107, dividido por el menor ancho de banda de todas las interfaces que conducen a la red de destino least-bandwidth, y la latencia cumulative-delay es la latencia total en decenas de microsegundos en todas las interfaces que conducen a la red de destino.
Al estudiar EIGRP, debemos aprender cuatro definiciones: Feasible Distance (distancia viable), Reported Distance (distancia informada), Successor (router vecino con el menor costo de ruta a la red de destino) y Feasible Successor (router vecino de respaldo). Para entender qué significan, consideremos la siguiente topología de red.
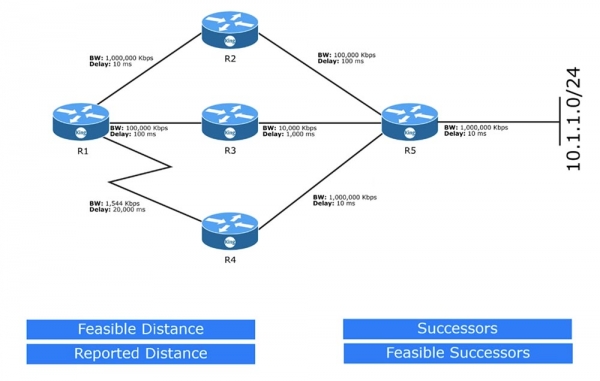
Comencemos creando la tabla de enrutamiento R1 con el objetivo de elegir la mejor ruta hacia la red 10.1.1.0/24. Al lado de cada uno de los dispositivos se muestra el ancho de banda en kbit/s y la latencia en ms. Usamos interfaces GigabitEthernet con un ancho de banda de 100 Mbit/s, o 1000000 kbit/s, interfaces FastEthernet a 100000 kbit/s, Ethernet a 10000 kbit/s y una interfaz serial a 1544 kbit/s. Estos valores se pueden conocer al revisar en la configuración del enrutador las características de los interfaces físicos correspondientes.
El ancho de banda de las interfaces Serial por defecto es de 1544 kbit/s, y aunque tengas una línea de 64 kbit/s, el ancho de banda seguirá siendo 1544 kbit/s. Por lo tanto, como administrador de red, debes asegurarte de usar el valor correcto de bandwidth. Para una interfaz específica, se puede establecer mediante el comando bandwidth, y con el comando delay puedes cambiar el valor de latencia por defecto. No debes preocuparte por los valores de bandwidth por defecto para las interfaces GigabitEthernet o Ethernet, pero ten cuidado al elegir la velocidad de la línea si estás usando una interfaz Serial.
Ten en cuenta que en este esquema, la latencia está indicada como si estuviera en milisegundos ms, pero en realidad son microsegundos, simplemente no tengo la letra μ para la correcta notación de microsegundos μs.
Presta atención a la siguiente circunstancia. Si introduces el comando show interface g0/0, el sistema mostrará la latencia en decenas de microsegundos, y no simplemente en microsegundos.
En el siguiente video, profundizaremos en este tema relacionado con la configuración de EIGRP. Por ahora, recuerde que al sustituir los valores de latencia en la fórmula, 100 μs se convierte en 10, ya que la fórmula utiliza decenas de microsegundos, no unidades.
En el diagrama, marcaré con puntos rojos las interfaces a las que corresponden los anchos de banda y latencias mostrados.
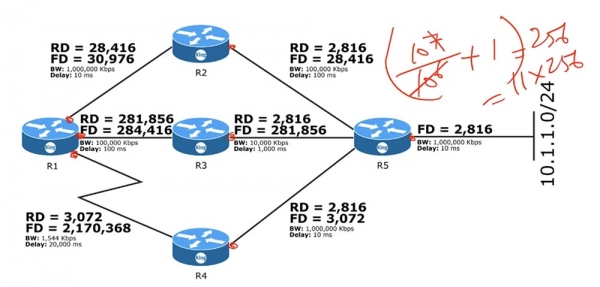
Primero, necesitamos determinar la posible distancia Feasible Distance. Esta es la métrica FD, que se calcula mediante una fórmula. Para el segmento desde R5 hasta la red externa, debemos dividir 107 entre 106, lo que nos dará 10. Luego, a este valor de ancho de banda, debemos sumar la latencia, que es igual a 1, porque tenemos 10 microsegundos, es decir, una decena. El valor resultante de 11 debe multiplicarse por 256, por lo que el valor de la métrica será 2816. Este es el valor de FD para este segmento de red.
Este valor será enviado por el router R5 al router R2, y para R2 se convertirá en la distancia declarada Reported Distance, que es la cantidad que le informó su vecino. Por lo tanto, la distancia declarada RD para todos los demás dispositivos será igual a la posible distancia FD del dispositivo que se la comunicó.
El router R2 realiza cálculos de FD usando sus datos, es decir, divide 107 entre 105 y obtiene 100. Luego, agrega a este valor la suma de latencias en la ruta hacia la red externa: la latencia de R5, que es una decena de microsegundos, y su propia latencia, que equivale a diez decenas. La latencia total será de 11 decenas de microsegundos. La sumamos al 100 obtenido y obtenemos 111, multiplicamos este valor por 256 y obtenemos FD=28416. De manera similar, el router R3 realiza sus cálculos y obtiene FD=281856. El router R4 calcula FD=3072 y se lo transmite a R1 como RD.
Tenga en cuenta que el enrutador R1, al calcular el FD, no utiliza su capacidad de 1000000 kbps, sino la menor capacidad del enrutador R2, que es de 100000 kbps, porque en la fórmula siempre se usa la capacidad mínima de la interfaz que conduce a la red de destino. En este caso, en el camino hacia la red 10.1.1.0/24 se encuentran los enrutadores R2 y R5, pero dado que el ancho de banda del quinto enrutador es mayor, se utiliza en la fórmula el menor valor de ancho de banda del enrutador R2. La latencia total en el camino R1-R2-R5 es de 1+10+1 (decenas) = 12, la capacidad computada es 100, y la suma de estos números multiplicada por 256 dará un valor de FD=30976.
Así que todos los dispositivos han calculado el FD de sus interfaces, y el enrutador R1 tiene 3 rutas que llevan a la red de destino. Estas son las rutas R1-R2, R1-R3 y R1-R4. El enrutador elige el valor mínimo de distancia posible FD, que es 30976 – esta es la ruta hacia el enrutador R2. Este enrutador se convierte en Successor, o "sucesor". En la tabla de enrutamiento también se indica el Feasible Successor (sucesor alternativo) – esto significa que, en caso de que se interrumpa la conexión entre R1 y el Successor, la ruta se realizará a través del enrutador alternativo Feasible Successor.
Los Feasible Successors son designados de acuerdo a una única regla: la distancia anunciada RD de este enrutador debe ser menor que el FD del enrutador en el camino hacia el Successor. En nuestro caso, R1-R2 tiene FD=30976, RD en el tramo R1-K3 es de 281856, y RD en el tramo R1-R4 es de 3072. Dado que 3072 < 30976, el enrutador R4 se elige como Feasible Successor.
Esto significa que, si hay una interrupción en la conexión en la red R1-R2, el tráfico hacia la red 10.1.1.0/24 será redirigido a través de la ruta R1-R4-R5. El cambio de ruta usando RIP toma varios decenas de segundos, mientras que con OSPF – varios segundos, y en EIGRP ocurre de inmediato. Esta es otra ventaja de EIGRP en comparación con otros protocolos de enrutamiento.
¿Qué sucede si se pierde la conexión con Successor y Feasible Successor al mismo tiempo? En este caso, EIGRP utiliza el algoritmo DUAL, que puede calcular una ruta de respaldo a través del posible sucesor. Esto puede tardar unos segundos, durante los cuales EIGRP buscará otro vecino que se pueda usar para la transmisión de tráfico y colocará sus datos en la tabla de enrutamiento. Después de eso, el protocolo continuará su funcionamiento normal de enrutamiento.
Gracias por seguir con nosotros. ¿Te gustan nuestros artículos? ¿Quieres ver más material interesante? Apóyanos realizando un pedido o recomendándonos a tus conocidos, 30% de descuento para los usuarios de Habr en una alternativa única a los servidores de nivel de entrada, que hemos diseñado para usted: (disponibles opciones con RAID1 y RAID10, hasta 24 núcleos y hasta 40GB DDR4).
¿Dell R730xd a la mitad de precio? Solo aquí ¡en los Países Bajos! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ¡desde $99! Lee sobre cómo
Fuente: habr.com
