

¡Hola a todos! Este artículo estará dedicado a revisar la funcionalidad de VPN en el producto Sophos XG Firewall. En el anterior hemos discutido cómo obtener gratuitamente esta solución para proteger la red doméstica con una licencia completa. Hoy hablaremos de la funcionalidad de VPN que está integrada en Sophos XG. Intentaré explicar lo que este producto puede hacer, y también proporcionaré ejemplos de configuración de VPN Site-to-Site IPSec y VPN SSL para usuarios. Así que, comencemos con la revisión.
Primero, echaremos un vistazo a la tabla de licencias:
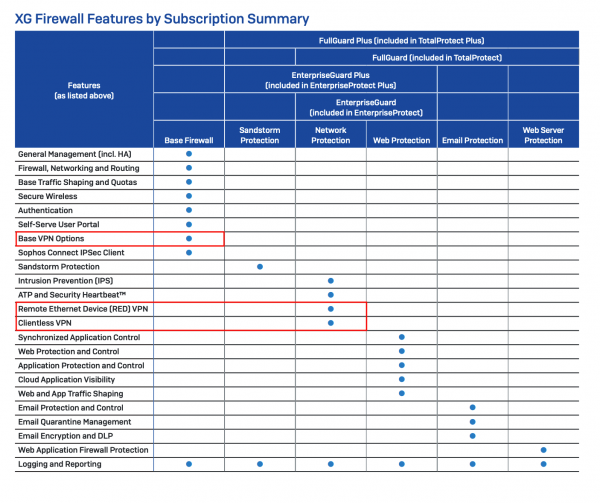
Puede leer más sobre cómo se licencia Sophos XG Firewall aquí:
Pero en este artículo nos interesan solo los puntos resaltados en rojo.
La funcionalidad principal de VPN está incluida en la licencia básica y se adquiere una sola vez. Es una licencia de por vida y no requiere renovación. En el módulo Base VPN Options se incluye:
Site-to-Site:
- SSL VPN
- IPSec VPN
Acceso Remoto (VPN de cliente):
- SSL VPN
- VPN IPSec sin cliente (con una aplicación de usuario gratuita)
- L2TP
- PPTP
Como vemos, todos los protocolos y tipos de conexiones VPN populares son compatibles.
Además, en Sophos XG Firewall hay otros dos tipos de conexiones VPN que no están incluidos en la suscripción básica. Son RED VPN y HTML5 VPN. Estas conexiones VPN están en la suscripción de Protección de Red, lo que significa que para utilizar estos tipos es necesario tener una suscripción activa, que también incluye funcionalidad de protección de la red: módulos IPS y ATP.
RED VPN es una VPN L2 propietaria de la empresa Sophos. Este tipo de conexión VPN tiene varias ventajas en comparación con Site-to-Site SSL o IPSec al configurar una VPN entre dos XG. A diferencia de IPSec, el túnel RED crea una interfaz virtual en ambos extremos del túnel, lo que ayuda a resolver problemas y, a diferencia de SSL, esta interfaz virtual es completamente configurable. El administrador tiene control total sobre la subred dentro del túnel RED, lo que facilita la resolución de problemas de enrutamiento y conflictos de subredes.
HTML5 VPN o VPN sin cliente – un tipo específico de VPN que permite transmitir servicios a través de HTML5 directamente en el navegador. Tipos de servicios que se pueden configurar:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- el servidor SMB
Pero es importante tener en cuenta que este tipo de VPN se utiliza solo en casos especiales y se recomienda que, si es posible, se utilicen los tipos de VPN de las listas anteriores.
Práctica
Analicemos en la práctica cómo configurar algunos de estos tipos de túneles, a saber: Site-to-Site IPSec y VPN SSL de Acceso Remoto.
Site-to-Site IPSec VPN
Comencemos con cómo configurar un túnel VPN IPSec de Site-to-Site entre dos Sophos XG Firewall. Debajo del capó se utiliza strongSwan, lo que permite conectarse a cualquier enrutador compatible con IPSec.
Se puede utilizar un asistente de configuración conveniente y rápido, pero optaremos por el enfoque general para que, con esta guía, se pueda combinar Sophos XG con cualquier hardware por IPSec.
Abramos la ventana de configuración de políticas:
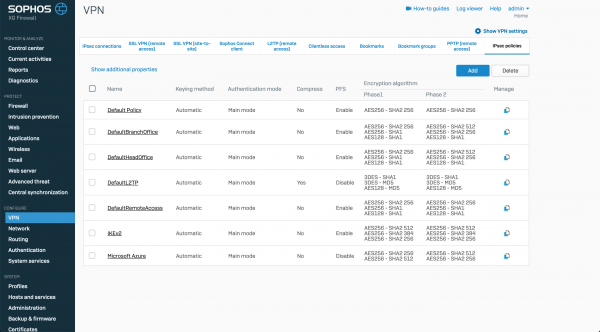
Como podemos ver, ya existen configuraciones preestablecidas, pero vamos a crear la nuestra.
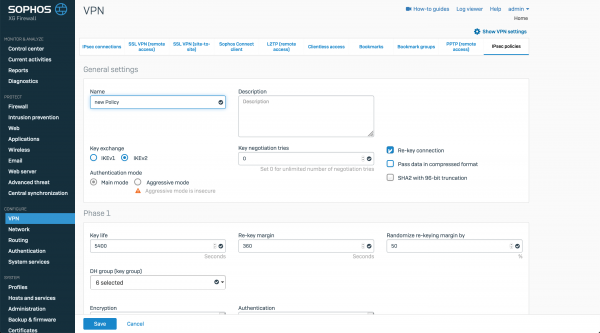
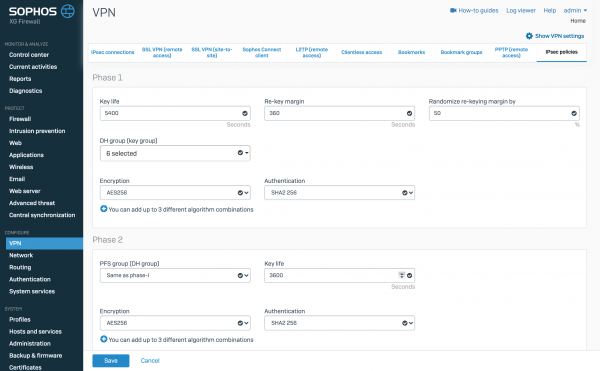
Configuraremos los parámetros de cifrado para la primera y segunda fase y guardaremos la política. De manera similar, realizamos las mismas acciones en el segundo Sophos XG y procedemos a la configuración del túnel IPSec en sí.
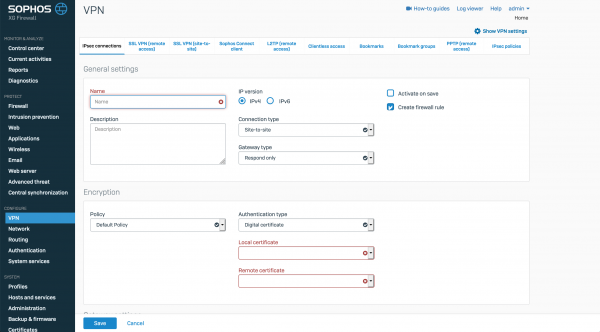
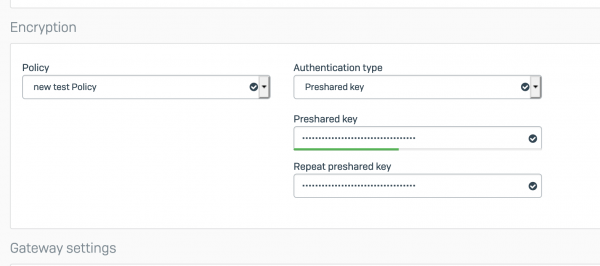
Introducimos el nombre, el modo de operación y configuramos los parámetros de cifrado. Como ejemplo, utilizaremos la Clave Precompartida.
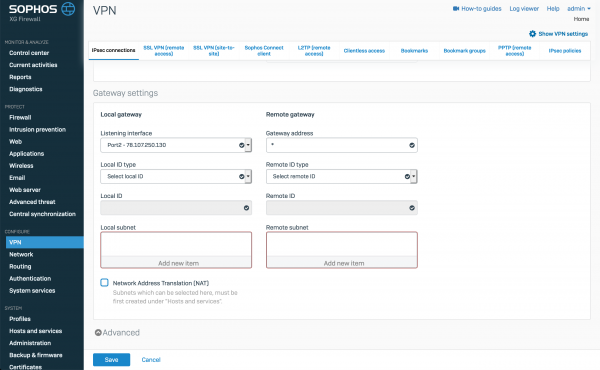
y especificaremos las subredes locales y remotas.
Nuestra conexión ha sido creada.
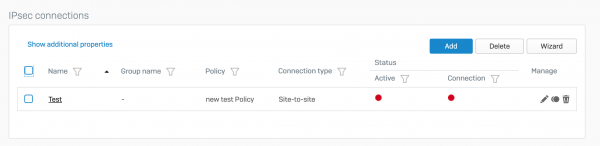
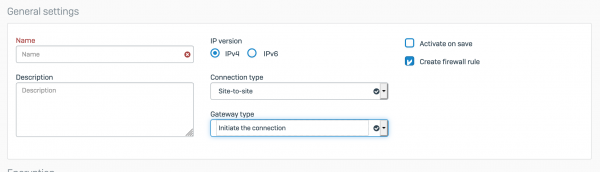
De manera similar, realizamos las mismas configuraciones en el segundo Sophos XG, a excepción del modo de operación, donde seleccionaremos Iniciar la conexión.
Ahora tenemos dos túneles configurados. A continuación, necesitamos activarlos y ponerlos en marcha. Esto es muy sencillo, solo hay que hacer clic en el círculo rojo bajo la palabra Activo para activarlo y en el círculo rojo bajo Conexión para iniciar la conexión.
Si vemos esta imagen:
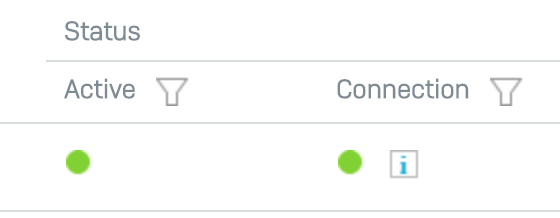
Significa que nuestro túnel está funcionando correctamente. Si el segundo indicador está en rojo o amarillo, significa que hay algo mal configurado en las políticas de cifrado o en las subredes locales y remotas. Recuerde que las configuraciones deben ser simétricas.
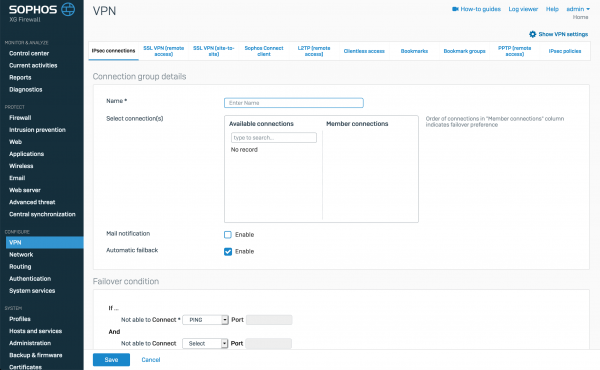
Quiero destacar que se pueden crear grupos de Failover a partir de los túneles IPSec para redundancia:
Acceso Remoto SSL VPN
Pasemos a la Acceso Remoto SSL VPN para los usuarios. Debajo del capó, funciona el estándar OpenVPN. Esto permite a los usuarios conectarse a través de cualquier cliente que soporte archivos de configuración .ovpn (por ejemplo, el cliente de conexión estándar).
Para comenzar, es necesario configurar las políticas del servidor OpenVPN:
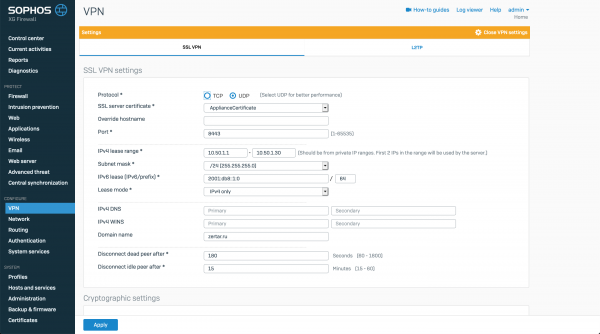
Especificar el transporte para la conexión, configurar el puerto, el rango de direcciones IP para la conexión de usuarios remotos.
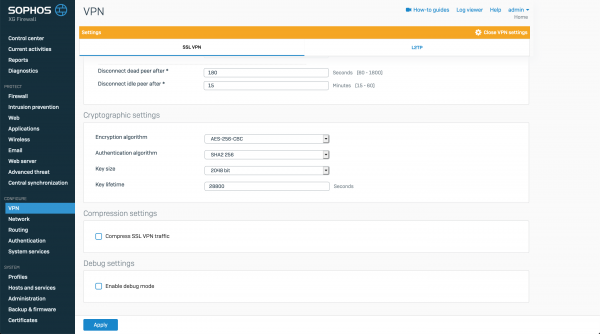
También se pueden especificar las configuraciones de cifrado.
Después de configurar el servidor, procedemos a configurar las conexiones del cliente.
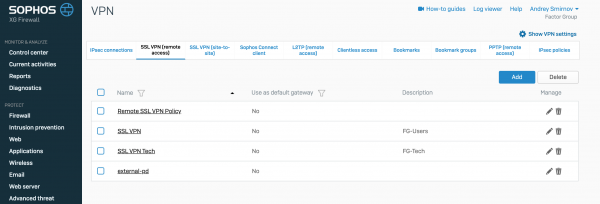
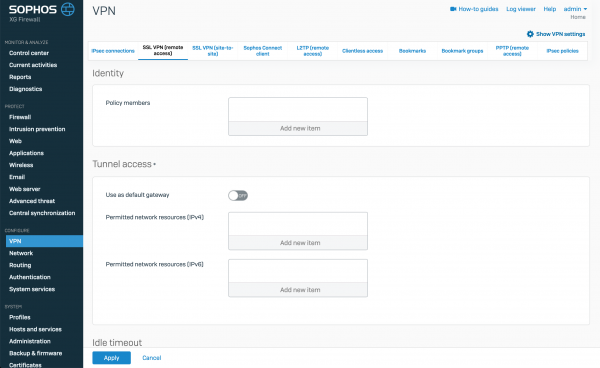
Cada regla de conexión a SSL VPN se crea para un grupo o un usuario individual. Cada usuario puede tener solo una política de conexión. En las configuraciones, lo interesante es que para cada una de estas reglas se puede especificar como usuarios individuales quién utilizará esta configuración o un grupo de AD; se puede marcar una casilla para que todo el tráfico se envuelva en un túnel VPN o especificar direcciones IP, subredes o nombres FQDN disponibles para los usuarios. Basado en estas políticas, se generará automáticamente un perfil .ovpn con configuraciones para el cliente.
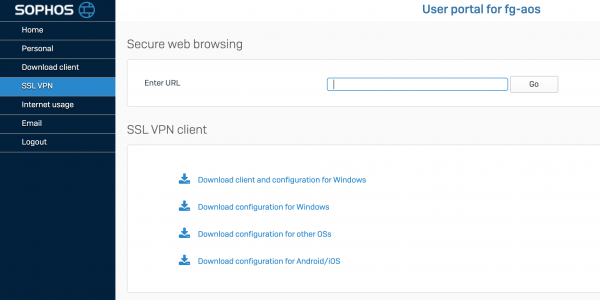
Utilizando el portal de usuario, el usuario puede descargar tanto un archivo .ovpn con configuraciones para el cliente VPN como un archivo de instalación del cliente VPN que ya incluye el archivo de configuración.
Conclusión
En este artículo, hemos pasado brevemente por las funcionalidades de VPN en el producto Sophos XG Firewall. Vimos cómo se puede configurar IPSec VPN y SSL VPN. Esta no es una lista completa de lo que puede hacer esta solución. En próximos artículos, intentaré hacer un repaso sobre RED VPN y mostrar cómo se ve en la propia solución.
Gracias por su tiempo.
Si tiene preguntas sobre la versión comercial de XG Firewall, puede ponerse en contacto con nosotros — la empresa , distribuidor de Sophos. Simplemente escriba de forma libre a .
Fuente: habr.com
