

Hablaremos sobre una forma económica y segura de garantizar la conexión de empleados remotos a través de VPN, sin comprometer la reputación o los recursos financieros de la empresa y sin crear problemas adicionales para el departamento de TI y la dirección de la empresa.
Con el avance de la tecnología, se ha vuelto posible atraer empleados remotos para cada vez más posiciones.
Si antes entre los trabajadores remotos predominaban los representantes de profesiones creativas, como diseñadores y redactores, ahora contadores, asesores legales y numerosos representantes de otras especialidades pueden trabajar cómodamente desde casa, asistiendo a la oficina solo cuando es necesario.
Pero en cualquier caso, es necesario organizar el trabajo a través de un canal protegido.
La opción más sencilla. Configuramos VPN en el servidor, se le otorga al empleado un nombre de usuario, contraseña y un certificado clave para la VPN, así como instrucciones sobre cómo configurar el cliente VPN en su computadora. Y el departamento de TI considera que ha cumplido su tarea.
La idea parece buena, excepto por una cosa: el empleado debe ser capaz de realizar toda la configuración por su cuenta. Si se trata de un desarrollador calificado de aplicaciones de red, es muy probable que pueda manejar esta tarea.
Pero un contador, artista, diseñador, redactor técnico, arquitecto y muchos otros profesionales no necesariamente deben entender los entresijos de la configuración de VPN. O alguien debe conectarse a ellos de forma remota para ayudar, o debe ir en persona y configurarlo todo en el lugar. Por lo tanto, si algo deja de funcionar, por ejemplo, debido a un error en el perfil de usuario que ha provocado la pérdida de la configuración del cliente de red, todo debe repetirse desde el principio.
Algunas empresas proporcionan laptops con software ya instalado y con el cliente de VPN configurado para el trabajo remoto. En teoría, en este caso los usuarios no deberían tener derechos de administrador. Así se resuelven dos problemas: los empleados aseguran tener software genuino adecuado para sus tareas y un canal de comunicación listo. Al mismo tiempo, no pueden cambiar la configuración por sí mismos, lo que reduce la frecuencia de las consultas a
soporte técnico.
En algunos casos, esto es conveniente. Por ejemplo, al tener una computadora portátil, uno puede acomodarse cómodamente en la sala durante el día y trabajar silenciosamente en la cocina por la noche para no despertar a nadie.
¿Cuál es la mayor desventaja? La misma que la ventaja: es un dispositivo móvil que se puede transportar. Los usuarios se dividen en dos categorías: aquellos que prefieren un PC de escritorio por su potencia y gran monitor, y aquellos que valoran la movilidad.
El segundo grupo de usuarios vota con ambos brazos a favor de las laptops. Al recibir una laptop corporativa, estos empleados comienzan a llevarla felizmente a cafés, restaurantes, salir a la naturaleza y tratar de trabajar desde allí. Si tan solo trabajaran y no la utilizaran simplemente como su propia computadora para redes sociales y otros entretenimientos.
Tarde o temprano, la laptop corporativa no solo se pierde junto con la información de trabajo en el disco duro, sino también con el acceso configurado a través de VPN. Si está marcada la casilla 'guardar contraseña' en la configuración del cliente VPN, entonces el contador empieza a correr en minutos. En situaciones donde la pérdida no se detecta de inmediato, no se informa inmediatamente al soporte técnico, o no se encuentra de inmediato al empleado adecuado que tiene derechos para bloquearla, esto puede convertirse en un gran problema.
A veces, la delimitación de acceso a la información ayuda. Pero delimitar el acceso no significa resolver completamente los problemas en caso de pérdida del dispositivo, es solo una forma de reducir las pérdidas ante la divulgación y la compromiso de datos.
Se puede utilizar cifrado o autenticación de dos factores, por ejemplo, con una llave USB. A simple vista, la idea parece buena, ahora si la laptop cae en manos ajenas, su propietario tendrá que esforzarse para acceder a los datos, incluido el acceso a través de VPN. Durante ese tiempo, se puede bloquear el acceso a la red corporativa. Y ante el usuario remoto se abren nuevas posibilidades: perder la laptop, la llave de acceso, o todo a la vez. Formalmente, el nivel de protección ha aumentado, pero el soporte técnico no se aburrirá. Además, ahora se debe adquirir un kit para la autenticación de dos factores (o cifrado) para cada empleado remoto.
Una larga y triste historia es la reclamación de daños por laptops perdidas o dañadas (caídas al suelo, derrames de té dulce, café, así como otros accidentes) y claves de acceso perdidas.
Además de todo, la laptop contiene partes mecánicas, como el teclado, puertos USB, y el mecanismo de la tapa con la pantalla; todo esto se desgasta con el tiempo, se deforma, se afloja y necesita ser reparado o reemplazado (generalmente reemplazando toda la laptop).
¿Y ahora qué? ¿Prohibir estrictamente sacar la laptop del apartamento y monitorear
su movimiento?
¿Para qué entonces se entregó exactamente una laptop?
Una de las razones es que es más fácil transferir una laptop. Pensemos en algo más, también compacto.
Se pueden entregar no laptops, sino unidades flash LiveUSB protegidas con una conexión VPN ya configurada, y el usuario utilizará su computadora. Pero aquí también hay lotería: ¿se iniciará la compilación del software en la computadora del usuario? El problema puede ser la falta elemental de los controladores necesarios.
Es necesario idear cómo organizar la conexión de los empleados que trabajan a distancia, preferiblemente para que la persona no sucumba a la tentación de pasear con la laptop corporativa por la ciudad, sino que se quede en casa y trabaje tranquilamente sin el riesgo de olvidar o perder el dispositivo que se le ha confiado.
Acceso estacionario por VPN
¿Y si en lugar de entregar un dispositivo final, por ejemplo, una laptop, o incluso una unidad flash separada para conexión, se entrega una puerta de enlace de red con un cliente VPN incorporado?
Por ejemplo, un enrutador listo para usar, que incluya soporte para varios protocolos, en el que ya esté configurada la conexión VPN. Al empleado remoto solo le queda conectar su computadora y comenzar a trabajar.
¿Qué problemas ayuda a resolver esto?
- El equipo con acceso configurado a la red corporativa por VPN no se saca de casa.
- Se pueden conectar varios dispositivos a un solo canal VPN.
Ya hemos mencionado que es agradable poder moverse con una laptop por el apartamento, pero a menudo es más fácil y cómodo trabajar con una computadora de escritorio.
Y al VPN en el enrutador se pueden conectar PC, laptops, smartphones, tablets e incluso libros electrónicos; todo lo que soporte acceso por Wi-Fi o Ethernet por cable.
Si miramos la situación desde una perspectiva más amplia, esto podría ser, por ejemplo, un punto de conexión para una mini-oficina donde pueden trabajar varias personas.
Dentro de un segmento protegido como este, los dispositivos conectados pueden intercambiar información, se puede organizar algo parecido a un recurso de intercambio de archivos, manteniendo al mismo tiempo un buen acceso a Internet, enviar documentos a una impresora externa, etc.
¡Telefonía corporativa! ¡Cuánto hay en este sonido que resuena en el auricular allá en algún lugar! Un canal VPN centralizado para múltiples dispositivos permite conectar un smartphone a través de una red Wi-Fi y utilizar la telefonía IP para llamar a números cortos dentro de la red corporativa.
De lo contrario, tendría que llamar por móvil o utilizar aplicaciones externas como WhatsApp, lo cual no siempre se alinea con la política de seguridad corporativa.
Y dado que hemos hablado sobre seguridad, vale la pena mencionar otro hecho importante. Con un gateway VPN de hardware se puede aumentar la protección mediante el uso de nuevas funciones de control en el gateway de entrada. Esto permite mejorar la seguridad y transferir parte de la carga de protección del tráfico al gateway de red.
¿Qué solución puede ofrecer Zyxel en este caso?
Estamos considerando un dispositivo que se puede prestar temporalmente a todos los empleados que pueden y quieren trabajar de forma remota.
Por lo tanto, dicho dispositivo debe ser:
- asequible;
- fiable (para no gastar dinero y tiempo en reparaciones);
- disponible para comprar en las tiendas;
- fácil de configurar (se supone que se utilizará sin llamar a un
especialista especialmente capacitado).
Suena un poco irreal, ¿verdad?
Sin embargo, existe tal dispositivo, es real y está disponible
— Zyxel ZyWALL VPN2S
VPN2S es un firewall VPN que permite utilizar una conexión privada
punto a punto sin complicadas configuraciones de red.
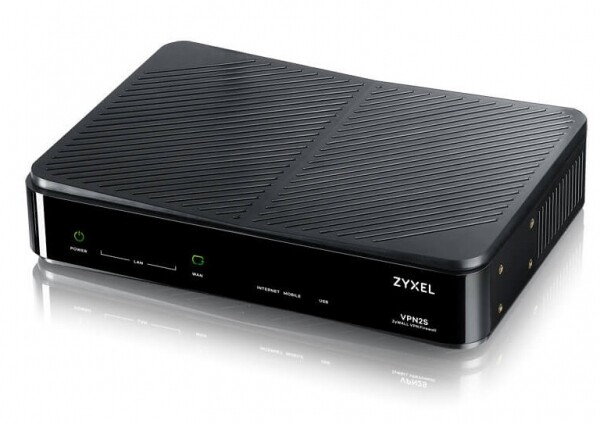
Figura 1. Apariencia del Zyxel ZyWALL VPN2S
Especificaciones breves del dispositivo
Características de hardware
Puertos 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
Puertos USB
2 x USB 2.0
Sin ventilador
Sí
Capacidad y rendimiento del sistema
Capacidad de procesamiento del firewall SPI (Mbps)
1.5 Gbps
Capacidad de procesamiento VPN (Mbps)
35
Número máximo de sesiones simultáneas. TCP
50000
Número máximo de túneles simultáneos IPsec VPN [5]
20
Zonas personalizables
Sí
Soporte para IPv6
Sí
Número máximo de VLAN
16
Funciones principales del software
Balanceo de carga Multi-WAN/Fallover
Sí
Red privada virtual (VPN)
Sí (IPSec, L2TP sobre IPSec, PPTP, L2TP, GRE)
Cliente VPN
IPSec/L2TP/PPTP
Filtrado de contenido
1 año gratis
Cortafuegos
Sí
Grupo de VLAN/Interfaz
Sí
Gestión del ancho de banda
Sí
Registro de eventos y monitoreo
Sí
Asistente en la nube
Sí
Control remoto
Sí
Nota. Los datos en la tabla se refieren al firmware OPAL BE 1.12 o superior
versión posterior.
¿Qué opciones de VPN son compatibles con ZyWALL VPN2S?
De hecho, como su nombre indica, el dispositivo ZyWALL VPN2S fue diseñado principalmente
para la conexión de empleados remotos y sucursales pequeñas a través de VPN.
- Para los usuarios finales, se proporciona el protocolo L2TP sobre IPSec VPN.
- Para la conexión de oficinas pequeñas se prevé comunicación por Site-to-Site IPSec VPN.
- También con ZyWALL VPN2S se puede establecer una conexión L2TP VPN con
un proveedor de servicios para acceso seguro a Internet.
Cabe señalar que esta división es bastante arbitraria. Por ejemplo, en un
punto remoto se puede configurar una conexión Site-to-Site IPSec VPN con un único
usuario dentro del perímetro.
Por supuesto, todo esto utilizando algoritmos VPN estrictos (IKEv2 y SHA-2).
Uso de múltiples WAN
Para el trabajo remoto, lo principal es tener un canal estable. Desafortunadamente, con una única
línea de conexión, incluso de el proveedor más confiable, esto no puede garantizarse.
Los problemas se pueden dividir en dos tipos:
- caída de velocidad: la función de balanceo de carga Multi-WAN puede ayudar a
mantener una conexión estable con la velocidad requerida; - avería en el canal: para esto sirve la función Multi-WAN failover para
proporcionar alta disponibilidad mediante duplicación.
¿Qué capacidades de hardware hay para esto?
- El cuarto puerto LAN se puede configurar como un puerto WAN adicional.
- El puerto USB se puede utilizar para conectar un módem 3G/4G, lo que proporciona
un canal de respaldo mediante conexión celular.
Aumento de la seguridad de la red
Como se mencionó anteriormente, esta es una de las principales ventajas de usar dispositivos
centralizados especializados.
ZyWALL VPN2S cuenta con una función de firewall SPI (Inspección de Paquetes Stateful) para hacer frente a ataques de diversos tipos, incluyendo DoS (Denial of Service), ataques que utilizan IP falsificadas, así como para evitar el acceso remoto no autorizado a los sistemas, tráfico de red sospechoso y paquetes.
Como protección adicional, el dispositivo cuenta con filtrado de contenido para bloquear el acceso de los usuarios a contenido sospechoso, peligroso y no deseado.
Configuración rápida y sencilla en 5 pasos con el asistente de configuración.
Para una configuración rápida de la conexión, hay un práctico asistente de configuración y una interfaz gráfica en varios idiomas.
interfaz gráfica en varios idiomas.
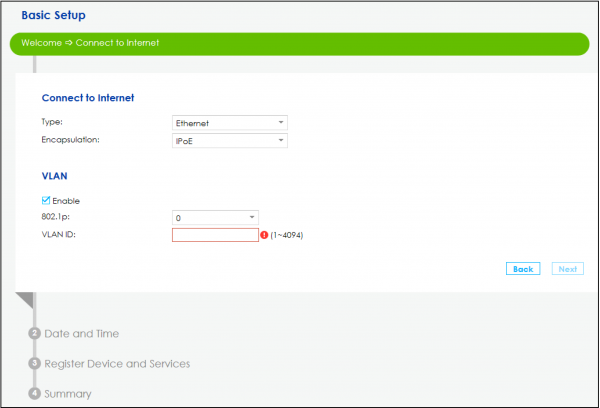
Figura 2. Ejemplo de una de las pantallas del asistente de configuración.
Para una gestión ágil y eficaz, Zyxel ofrece un paquete completo de utilidades de administración remota, que facilitan la configuración y monitoreo del VPN2S.
La posibilidad de duplicar configuraciones simplifica significativamente la preparación para operar varios dispositivos ZyWALL VPN2S para su uso por empleados remotos.
Soporte de VLAN.
Aunque el ZyWALL VPN2S está diseñado para trabajo remoto, admite VLAN. Esto aumenta la seguridad de la red, por ejemplo, si se conecta una oficina de un empresario individual con Wi-Fi para invitados. Las funciones estándar de VLAN, como la restricción de dominios de broadcast domain, la reducción del tráfico transmitido y la aplicación de políticas de seguridad son demandadas en redes corporativas, pero también pueden ser útiles en pequeñas empresas.
Además, el soporte de VLAN es útil para organizar una red separada, por ejemplo, para telefonía IP.
Para garantizar el funcionamiento con VLAN, el dispositivo ZyWALL VPN2S admite el estándar IEEE 802.1Q.
Resumiendo
El riesgo de perder un dispositivo móvil con un canal VPN configurado requiere soluciones diferentes a simplemente proporcionar portátiles corporativos.
El uso de gateways VPN compactos y económicos permite organizar fácilmente el trabajo de los empleados remotos.
El modelo ZyWALL VPN2S está diseñado originalmente para conectar a empleados remotos y pequeñas oficinas.
Enlaces útiles
→
→
→
→
→
Fuente: habr.com
