

Vulnerabilidad detectada este año permite a cualquier usuario del dominio obtener derechos de administrador del dominio y comprometer Active Directory (AD) y otros hosts conectados. Hoy explicaremos cómo funciona este ataque y cómo detectarlo.
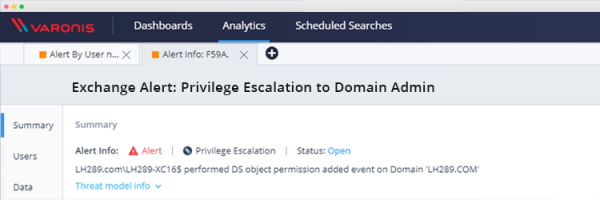
Así es como funciona este ataque:
- Un atacante toma control de la cuenta de cualquier usuario del dominio con un buzón de correo activo para suscribirse a la función de notificaciones push de Exchange.
- El atacante utiliza un relay NTLM para engañar al servidor de Exchange: finalmente, el servidor de Exchange se conecta a la computadora del usuario comprometido mediante el método NTLM sobre HTTP, que el atacante luego utiliza para pasar el proceso de autenticación en el controlador de dominio a través de LDAP con los datos de la cuenta de Exchange.
- Como resultado, el atacante utiliza estos privilegios de la cuenta de Exchange para elevar sus privilegios. Este último paso también podría ser realizado por un administrador malintencionado que ya tiene acceso legítimo para hacer el cambio de permisos necesario. Al crear una regla para detectar esta actividad, estarás protegido de este y ataques similares.
Posteriormente, el atacante podría, por ejemplo, ejecutar DCSync para obtener las contraseñas hash de todos los usuarios del dominio. Esto le permitirá llevar a cabo varios tipos de ataques, desde ataques de golden ticket hasta la transmisión de hashes.
El equipo de investigación de Varonis ha analizado este vector de ataque en detalle y ha preparado una guía para nuestros clientes para detectarlo y al mismo tiempo verificar si ya han sido comprometidos.
Detección de elevación de privilegios en el dominio
En crea una regla personalizada para rastrear cambios en ciertos permisos de objeto. Se activará al añadir derechos y permisos al objeto de interés en el dominio:
- Especifica el nombre de la regla
- Establece la categoría como 'Elevación de privilegios'
- Define el valor para el tipo de recurso como 'Todos los tipos de recursos'
- Servidor de archivos = DirectoryServices
- Especifica el dominio de tu interés, por ejemplo, por nombre
- Añade un filtro para la adición de permisos en el objeto AD
- Y no olvides dejar sin marcar la opción de 'Buscar en objetos hijo'
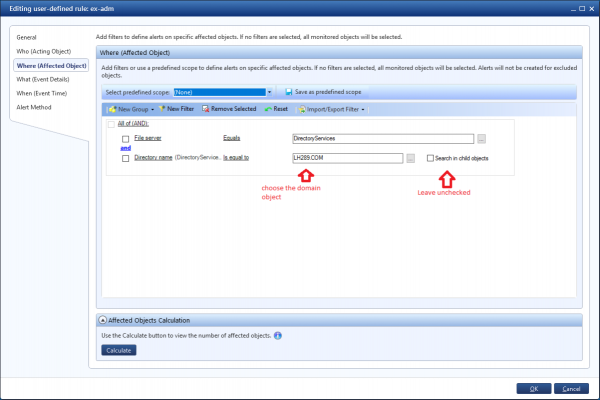
Y ahora el informe: detección de cambios en los permisos del objeto del dominio
Los cambios en los permisos de un objeto AD son bastante raros, por lo que todo lo que haya causado esta advertencia debe ser investigado. También sería bueno probar la apariencia y el contenido del informe antes de poner en marcha la regla misma.
Este informe también mostrará si ya ha sido comprometido por este ataque:
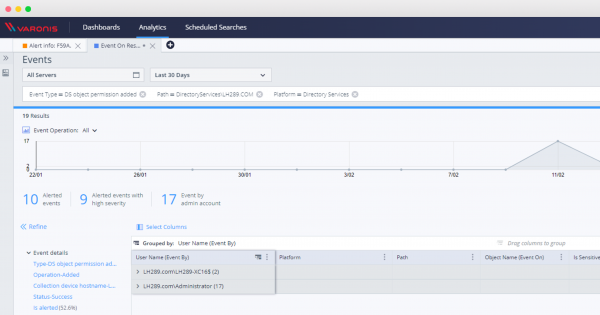
Después de activar la regla, se pueden investigar todos los demás eventos de elevación de privilegios utilizando la interfaz web de DatAlert:
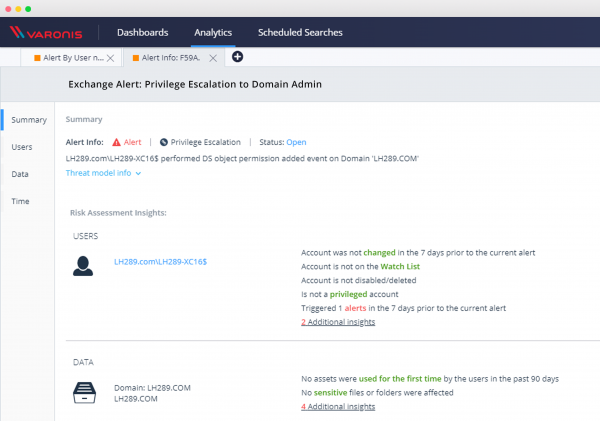
Una vez configurada esta regla, podrá monitorear y protegerse contra este tipo de vulnerabilidades en el sistema de seguridad, investigar eventos relacionados con objetos de servicios de directorio AD y verificar si es vulnerable a esta crítica brecha de seguridad.
Fuente: habr.com
