

Opciones de uso de soluciones para la visibilidad de la red (visibility)
¿Qué es la visibilidad de la red (Network Visibility)?
La visibilidad (Visibility) se define en el diccionario de Webster como "la capacidad de ser fácilmente observado" o "el grado de claridad". La visibilidad de una red o aplicación implica la eliminación de los puntos ciegos que ocultan la capacidad de ver (o cuantificar) lo que ocurre en la red y/o aplicaciones en la red. Esta visibilidad permite a los equipos de TI aislar rápidamente las amenazas de seguridad y resolver problemas de rendimiento, lo que en última instancia proporciona la mejor experiencia para el usuario final.
Otra comprensión es que permite a los equipos de TI controlar y optimizar la red junto con las aplicaciones y servicios de TI. Por eso, la visibilidad de la red, aplicaciones y seguridad es absolutamente necesaria para cualquier organización de TI.
La forma más sencilla de lograr visibilidad de red es implementar una arquitectura de visibilidad (visibility architecture), que es una infraestructura integral de extremo a extremo que a su vez proporciona visibilidad de la red física y virtual, aplicaciones y seguridad.
Estableciendo las bases de la visibilidad de la red
Una vez que la arquitectura de visibilidad esté creada, estarán disponibles numerosas opciones de uso. Como se muestra a continuación, la arquitectura de visibilidad representa tres niveles principales de visibilidad: nivel de acceso, nivel de gestión y nivel de supervisión.
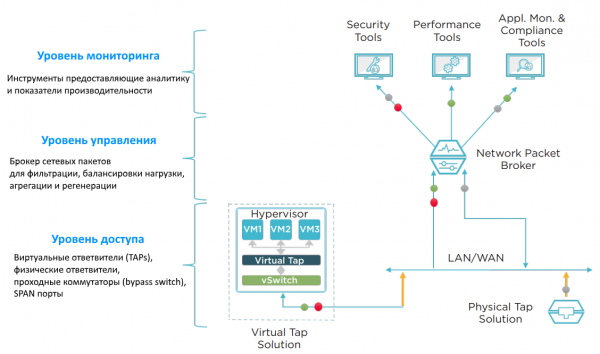
Usando los elementos mostrados, los profesionales de TI pueden abordar diversos problemas de red y aplicaciones. Hay dos categorías de opciones de uso:
- Principales soluciones de visibilidad
- Visibilidad total de la red
Las principales soluciones de visibilidad están orientadas a la seguridad de la red, el ahorro de costes y la resolución de problemas. Estos son tres criterios que impactan a TI mensualmente, si no diariamente. La visibilidad total de la red está destinada a proporcionar una comprensión más profunda de las áreas de puntos ciegos, rendimiento y cumplimiento normativo.
¿Qué se puede hacer realmente con la visibilidad de la red (network visibility)?
Existen seis diferentes opciones de uso de la visibilidad de la red que pueden mostrar claramente su valor. Estas son:
— Mejora de la seguridad de la red
— Proporcionar capacidades de contención y reducción de costos
— Aceleración de la solución de problemas y aumento de la fiabilidad de la red
— Eliminación de zonas muertas en la red
— Optimización del rendimiento de la red y las aplicaciones
— Fortalecimiento del cumplimiento normativo
A continuación, algunos ejemplos concretos de uso.
Ejemplo n.º 1: la filtración de datos para soluciones de seguridad que se encuentran en la interrupción de la red (in-line) mejora la eficiencia de esas soluciones.
El objetivo de esta opción es utilizar un corredor de paquetes de red (NPB - Network Packet Broker) para filtrar datos de bajo riesgo (por ejemplo, video y voz) para excluirlos de la verificación mediante herramientas de seguridad (sistema de prevención de intrusiones (IPS), prevención de pérdida de datos (DLP), firewall para aplicaciones web (WAF), etc.). Este tráfico "poco interesante" puede ser identificado y enviado de nuevo al conmutador de bypass (by-pass switch) y enviado posteriormente a la red. La ventaja de esta solución es que el WAF o IPS no deben gastar recursos del procesador (CPU) en el análisis de datos innecesarios. Si su tráfico de red contiene un volumen significativo de este tipo de datos, puede implementar esta función y reducir la carga en sus herramientas de seguridad.
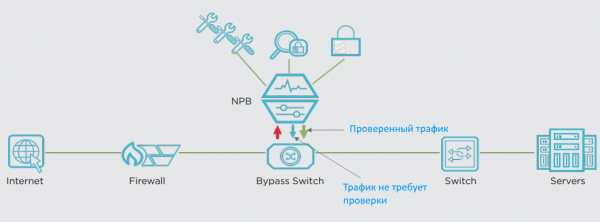
Las empresas han tenido casos en los que hasta el 35% del tráfico de red de bajo riesgo fue excluido de la verificación IPS. Esto aumenta automáticamente el ancho de banda efectivo del IPS en un 35% y significa que puede posponer la compra de IPS adicionales o la actualización. Todos sabemos que el tráfico de red está aumentando, por lo que en algún momento necesitará un IPS más potente. Realmente es una cuestión de si desea minimizar costos o no.
Ejemplo n.º 2: la balanceo de carga prolonga la vida de los dispositivos de 1-10 Gbps en una red de 40 Gbps
El segundo ejemplo de uso implica la reducción del costo de propiedad del equipo de red. Esto se logra a través de los brokers de paquetes (NPB) para equilibrar el tráfico hacia las herramientas de seguridad y monitoreo. ¿Cómo puede ayudar el balanceo de carga a la mayoría de las empresas? Primero, el aumento del tráfico de red es un fenómeno muy común. Pero, ¿qué pasa con el monitoreo del impacto del crecimiento del ancho de banda? Por ejemplo, si actualiza el núcleo de la red de 1 Gbps a 10 Gbps, necesitará herramientas de 10 Gbps para un monitoreo adecuado. Si aumenta la velocidad a 40 Gbps o 100 Gbps, la selección de herramientas de monitoreo será mucho menor y su costo será muy alto.
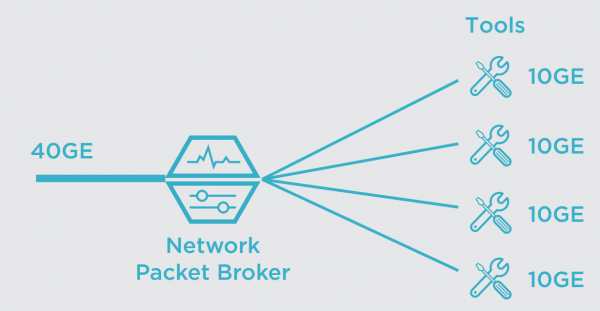
Los brokers de paquetes proporcionan las capacidades necesarias para la agregación y el balanceo de carga. Por ejemplo, el balanceo de tráfico de 40 Gbps permite distribuir el tráfico de monitoreo entre varias herramientas de 10 Gbps. Después de esto, podrá prolongar la vida útil de los dispositivos de 10 Gbps hasta que haya suficientes fondos para adquirir herramientas más caras que puedan manejar velocidades de transmisión de datos más altas.
Otro ejemplo es consolidar herramientas en un solo lugar y transmitirles los datos necesarios desde el broker de paquetes. A veces, se utilizan soluciones separadas distribuidas por la red. Los datos de una encuesta realizada por Enterprise Management Associates (EMA) muestran que el 32% de las soluciones empresariales están subutilizadas, es decir, menos del 50%. La centralización de herramientas y el balanceo de carga le permiten agrupar recursos y aumentar la utilización, utilizando menos dispositivos. Puede posponer a menudo la adquisición de herramientas adicionales hasta que la tasa de utilización sea lo suficientemente alta.
Ejemplo n.º 3: resolución de problemas para reducir/eliminar la necesidad de permisos de cambios (Change Board permissions)
Una vez que el equipo de visibilidad (TAPs, NPB…) está instalado en la red, rara vez tendrá que hacer cambios en la red. Esto permite optimizar algunos procesos de resolución de problemas para aumentar la eficiencia.
Por ejemplo, después de que TAP está instalado («instalado y olvidado»), transfiere pasivamente una copia de todo el tráfico a NPB. Esto tiene una gran ventaja, ya que elimina gran parte de los matices burocráticos, como obtener aprobaciones para realizar cambios en la red. Si también se instala un corredor de paquetes, habrá acceso instantáneo a prácticamente todos los datos necesarios para la resolución de problemas.
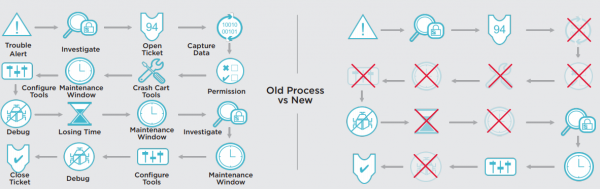
Si no hay necesidad de hacer cambios, se pueden omitir las etapas de aprobación y pasar directamente a la depuración. Este nuevo proceso tiene un gran impacto en la reducción del tiempo medio de recuperación (MTTR - Mean Time to Repair). Los estudios muestran que existe la posibilidad de reducir el MTTR hasta un 80%.
Ejemplo #4 - Inteligencia de aplicaciones, aplicación de filtrado de aplicaciones y enmascaramiento de datos para mejorar la efectividad de la seguridad.
¿Qué es la inteligencia de aplicaciones? Esta tecnología está disponible en los corredores de paquetes (NPB) IXIA. Es una funcionalidad avanzada que permite ir más allá del filtrado de paquetes de los niveles 2 a 4 (modelo OSI) y pasar completamente al nivel 7 (nivel de aplicación). La ventaja es que la información sobre el comportamiento y la ubicación de los usuarios y aplicaciones puede ser generada y exportada en cualquier formato necesario: paquetes sin procesar, paquetes filtrados o información NetFlow (IxFlow). Los departamentos de TI pueden identificar aplicaciones de red ocultas, reducir las amenazas a la seguridad de la red y disminuir el tiempo de inactividad de la red y/o aumentar la eficiencia de la red. Las características distintivas de las aplicaciones conocidas y desconocidas pueden ser identificadas, capturadas y enviadas a herramientas especializadas de monitoreo y seguridad.
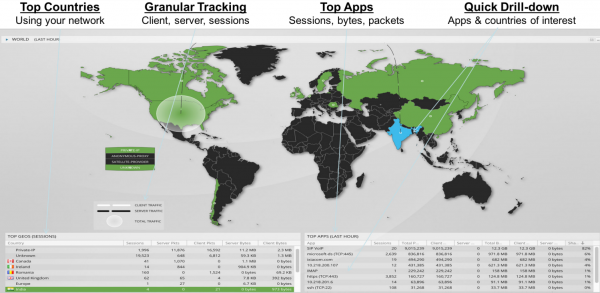
- identificación de aplicaciones sospechosas/desconocidas.
- detección de comportamientos sospechosos a través de la geolocalización, por ejemplo, un usuario de Corea del Norte se conecta a su FTP. servidor y transfiere datos.
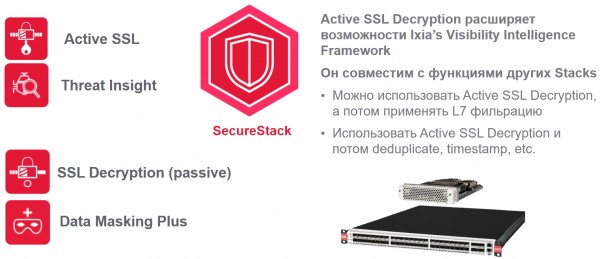
- decodificación. SSL para la verificación y análisis de amenazas potenciales.
- análisis de fallos en aplicaciones.
- análisis de la cantidad y crecimiento del tráfico para la gestión activa de recursos y previsión de expansión.
- enmascaramiento de datos confidenciales (tarjetas de crédito, credenciales...) antes de enviarlos.
La funcionalidad de Visibility Intelligence está disponible tanto en brókeres físicos y virtuales (Cloud Lens Private) como en nubes públicas: Cloud Lens Public.
Además de la funcionalidad estándar de NetStack, PacketStack y AppStack:
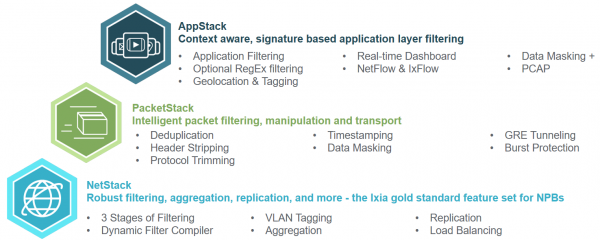
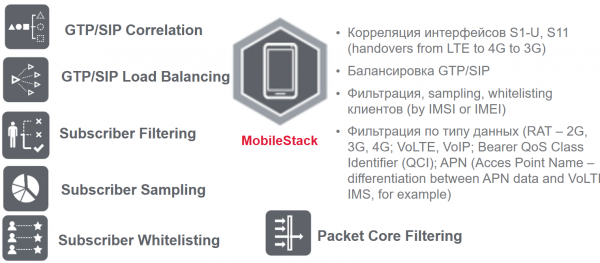
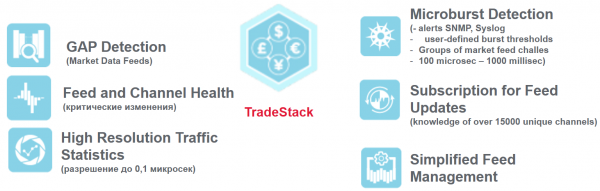
Recientemente, también se ha añadido la funcionalidad de seguridad SecureStack (para optimizar el procesamiento de tráfico confidencial), MobileStack (para operadores de telefonía móvil) y TradeStack (para la monitorización y filtrado de datos de trading financiero):
Conclusiones
Las soluciones de visibilidad de red son herramientas poderosas que pueden optimizar la arquitectura de la monitorización y seguridad de la red, creando una base sólida para la recolección e intercambio de datos necesarios.
Las opciones de uso permiten:
- proporcionar acceso a datos específicos según sea necesario para diagnóstico y solución de problemas
- agregar/eliminar soluciones de seguridad y monitoreo tanto in-line como out-of-band
- reducir el MTTR
- asegurar una rápida respuesta a los problemas
- realizar un análisis de amenazas avanzado
- eliminar la mayoría de las aprobaciones burocráticas
- reducir las consecuencias financieras de una violación, conectando rápidamente las soluciones necesarias a la red y disminuyendo el MTTR
- reducir los costos y el esfuerzo de configurar el puerto SPAN
Fuente: habr.com
