

¡Hola, Habr! En los comentarios de uno de nuestros los lectores plantearon una pregunta interesante: “¿Para qué se necesita una memoria USB con cifrado por hardware, cuando existe TrueCrypt?”, e incluso expresaron algunas preocupaciones sobre “¿Cómo se puede asegurar que no haya puertas traseras en el software o en el hardware del dispositivo Kingston?”. Respondimos de manera concisa a estas preguntas, pero luego decidimos que el tema merece un análisis más profundo. Eso es lo que haremos en esta publicación.
El cifrado por hardware AES, al igual que el software, ha existido durante mucho tiempo, pero ¿cómo protege específicamente los datos importantes en las unidades flash? ¿Quién certifica estos dispositivos y se puede confiar en esas certificaciones? ¿A quién le sirven realmente estas memorias USB “complejas”, si se pueden usar programas gratuitos como TrueCrypt o BitLocker? Como pueden ver, el tema planteado en los comentarios genera realmente muchas preguntas. Vamos a intentar aclarar todo esto.
¿En qué se diferencia el cifrado por hardware del cifrado por software?
En el caso de las unidades flash (así como HDD y SSD), el cifrado por hardware de los datos utiliza un chip especial instalado en la placa del dispositivo. Este chip tiene un generador de números aleatorios que crea las claves de cifrado. Los datos se cifran automáticamente y se descifran instantáneamente al ingresar la contraseña del usuario. En este escenario, acceder a los datos sin la contraseña es prácticamente imposible.
Al usar cifrado por software, el “bloqueo” de los datos en la unidad se proporciona a través de software externo, que actúa como una alternativa económica a los métodos de cifrado por hardware. Las desventajas de este tipo de software pueden incluir la simple necesidad de actualizaciones regulares, para ofrecer resistencia a las metodologías de hacking en constante mejora. Además, para descifrar datos se utilizan los recursos del proceso computacional (y no un chip de hardware separado), y, en esencia, el nivel de protección de la PC determina el nivel de protección de la unidad.
La principal característica de los dispositivos con cifrado por hardware radica en su procesador criptográfico separado, cuya presencia indica que las claves de cifrado nunca abandonan la unidad USB, a diferencia de las claves programáticas que pueden almacenarse temporalmente en la memoria RAM del ordenador o en el disco duro. Dado que el cifrado por software utiliza la memoria del PC para registrar la cantidad de intentos de acceso, no puede detener los ataques de fuerza bruta al contraseña o clave. El contador de intentos de acceso puede ser restablecido constantemente por un atacante hasta que el programa de descifrado de contraseñas encuentre la combinación adecuada.
Por cierto…, en los comentarios al artículo “” los usuarios también señalaron que, por ejemplo, el programa TrueCrypt tiene un modo portátil. Sin embargo, esto no representa una gran ventaja. El hecho es que, en este caso, el programa de cifrado se almacena en la memoria del pen drive, lo que lo hace más vulnerable a los ataques.
En resumen: el enfoque programático no proporciona un nivel de seguridad tan alto como el cifrado AES. Esto es más bien una protección básica. Por otro lado, el cifrado de datos importantes por software sigue siendo mejor que no tener cifrado en absoluto. Este hecho nos permite diferenciar claramente entre estos tipos de criptografía: el cifrado por hardware de las unidades USB es una necesidad, sobre todo para el sector corporativo (por ejemplo, cuando los empleados utilizan dispositivos proporcionados por la empresa); mientras que el cifrado por software es más adecuado para necesidades personales.
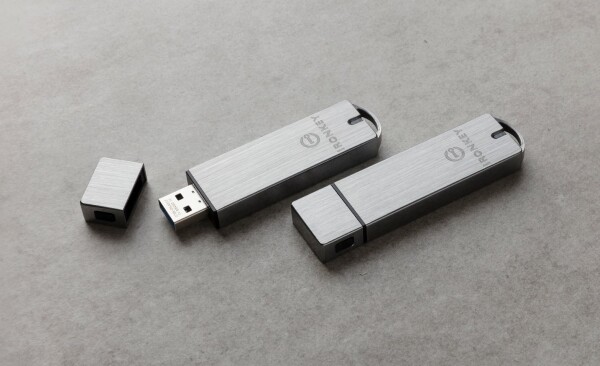
Sin embargo, Kingston clasifica sus modelos de unidades (por ejemplo, IronKey S1000) en versiones Basic y Enterprise. En funcionalidad y características de protección, son prácticamente idénticas entre sí, pero la versión empresarial ofrece la posibilidad de gestionar la unidad a través del software SafeConsole/IronKey EMS. Gracias a este software, la unidad puede funcionar tanto con servidores en la nube como locales para la gestión remota de políticas de protección por contraseña y acceso. Los usuarios tienen la posibilidad de recuperar contraseñas perdidas, mientras que los administradores pueden asignar unidades no utilizadas a nuevas tareas.
¿Cómo funcionan las unidades flash Kingston con cifrado AES?
Kingston utiliza cifrado hardware AES-XTS de 256 bits (con el uso de una clave de tamaño completo adicional) para todas sus unidades seguras. Como mencionamos anteriormente, las unidades flash contienen en su base de componentes un chip separado para la encriptación y desencriptación de datos, que actúa como un generador activo de números aleatorios.
Cuando conectas el dispositivo al puerto USB por primera vez, el maestro de configuración de inicialización te solicita que configures una contraseña maestra para acceder al dispositivo. Una vez activada la unidad, los algoritmos de cifrado comenzarán a funcionar automáticamente según las preferencias del usuario.
De este modo, el principio de funcionamiento de la unidad flash seguirá siendo el mismo: aún podrás descargar y almacenar archivos en la memoria del dispositivo, como lo harías con una unidad flash USB normal. La única diferencia es que, al conectar la unidad a una nueva computadora, deberás ingresar la contraseña establecida para acceder a tu información.
¿Por qué y para quién son necesarias las unidades flash con cifrado de hardware?
Para organizaciones donde los datos confidenciales son parte del negocio (ya sea en instituciones financieras, médicas o gubernamentales), el cifrado es el medio más fiable de protección. La encriptación por hardware AES es una solución escalable que puede ser utilizada por cualquier empresa: desde individuos y pequeñas empresas hasta grandes corporaciones, así como organizaciones gubernamentales y militares. Si se considera este tema con un poco más de detalle, el uso de unidades USB encriptadas se vuelve necesario:
- Para garantizar la seguridad de los datos confidenciales de la empresa
- Para proteger la información sobre los clientes
- Para proteger a las empresas de la pérdida de ingresos y la lealtad de los clientes
Cabe destacar que algunos fabricantes de unidades flash seguras (entre ellos, Kingston) ofrecen soluciones personalizadas para corporaciones, diseñadas según las necesidades y desafíos de los clientes. Pero las líneas masivas (incluyendo las unidades DataTraveler) también cumplen con su tarea y pueden proporcionar un nivel de seguridad empresarial.
1. Garantizar la seguridad de los datos confidenciales de la empresa
En 2017, un residente de Londres encontró una unidad USB en uno de los parques que contenía información no protegida relacionada con la seguridad del aeropuerto de Heathrow, incluyendo la ubicación de cámaras de vigilancia y detalles sobre las medidas de seguridad en caso de la llegada de dignatarios. También había datos de pases electrónicos y códigos de acceso a zonas restringidas del aeropuerto.
Los analistas atribuyen la causa de tales situaciones a la ciberignorancia de los empleados de las empresas, quienes pueden 'filtrar' información secreta por descuido. Las unidades flash con encriptación por hardware en parte resuelven este problema, ya que en caso de pérdida de tales dispositivos, no se podrá acceder a los datos sin la contraseña maestra del mismo empleado de seguridad. En cualquier caso, esto no elimina la necesidad de entrenar a los empleados sobre el uso de las unidades flash, incluso si se trata de dispositivos protegidos por encriptación.
2. Protección de la información sobre los clientes
Una tarea aún más importante para cualquier organización es cuidar los datos de los clientes, que no deben estar en riesgo de compromisos. De hecho, esta información es la más frecuentemente transferida entre diferentes sectores de negocios y, por lo general, tiene carácter confidencial: por ejemplo, puede contener datos sobre transacciones financieras, historiales médicos, etc.
3. Protección contra la pérdida de ganancias y la lealtad de los clientes
El uso de dispositivos USB con cifrado de hardware puede ayudar a prevenir consecuencias devastadoras para las organizaciones. Las empresas que violan la ley de protección de datos personales pueden ser multadas con grandes sumas. Por lo tanto, es necesario plantearse si vale la pena arriesgarse a intercambiar información sin la debida protección.
Incluso si no se consideran las consecuencias financieras, la cantidad de tiempo y recursos dedicados a corregir errores de seguridad puede ser igualmente significativa. Además, si una filtración de datos compromete la información de los clientes, la empresa arriesga la lealtad hacia la marca, especialmente en mercados donde hay competidores que ofrecen productos o servicios similares.
¿Quién garantiza que no haya "backdoors" del fabricante al utilizar unidades flash con cifrado de hardware?
En el tema que hemos abordado, esta cuestión es, sin duda, una de las más importantes. Entre los comentarios del artículo sobre las unidades Kingston DataTraveler, encontramos otra pregunta interesante: "¿Tienen sus dispositivos una auditoría de especialistas independientes?" Bueno..., es un interés totalmente lógico: los usuarios quieren asegurarse de que nuestras unidades USB no presenten errores comunes, como cifrados débiles o posibilidades de eludir el ingreso de contraseñas. Y en esta parte del artículo, hablaremos sobre los procedimientos de certificación que pasan las unidades Kingston antes de recibir el estatus de unidades flash realmente seguras.
¿Quién garantiza la fiabilidad? Podríamos pensar que podríamos decir que “Kingston lo fabricó — él lo garantiza”. Pero en este caso, tal declaración sería incorrecta, ya que el fabricante es parte interesada. Por lo tanto, todos los productos son verificados por un tercero con peritaje independiente. En particular, los dispositivos de almacenamiento de Kingston con cifrado de hardware (excepto DTLPG3) son participantes del programa de validación de módulos criptográficos (Cryptographic Module Validation Program o CMVP) y están certificados según el estándar federal de procesamiento de información (Federal Information Processing Standard o FIPS). También los dispositivos se certifican bajo los estándares GLBA, HIPPA, HITECH, PCI y GTSA.
1. Programa de validación de módulos criptográficos
El programa CMVP es un proyecto conjunto del Instituto Nacional de Estándares y Tecnología del Departamento de Comercio de EE. UU. y el Centro Canadiense de Ciberseguridad. El objetivo del proyecto es estimular la demanda de dispositivos criptográficos verificados y proporcionar métricas de seguridad a las agencias federales y sectores regulados (como instituciones financieras y médicas) que se utilizan al adquirir equipos.
Las verificaciones de los dispositivos para cumplir con el conjunto de requisitos criptográficos y de seguridad son realizadas por laboratorios independientes de criptografía y pruebas de seguridad, acreditados por NVLAP (National Voluntary Laboratory Accreditation Program / “Programa Nacional de Acreditación Voluntaria de Laboratorios”). Cada informe de laboratorio se verifica para cumplir con el estándar federal de procesamiento de información (FIPS) 140-2 y es confirmado por el CMVP.
Los módulos confirmados como conformes al estándar FIPS 140-2 son recomendados para su uso por las agencias federales de EE. UU. y Canadá hasta el 22 de septiembre de 2026. Después de eso, estarán en una lista de archivo, aunque aún podrán ser utilizados. El 22 de septiembre de 2020 finalizó la aceptación de solicitudes para la validación bajo el estándar FIPS 140-3. Una vez que se superen las verificaciones, los dispositivos serán trasladados durante cinco años a la lista activa de dispositivos verificados y fiables. Si un dispositivo criptográfico no supera la verificación, su uso en instituciones gubernamentales de EE. UU. y Canadá no es recomendable.
2. ¿Cuáles son los requisitos de seguridad que impone la certificación FIPS?
Es difícil hackear datos incluso de un disco cifrado no certificado y solo unos pocos pueden hacerlo, por lo que al elegir un dispositivo de almacenamiento para uso doméstico, no hace falta preocuparse por la certificación. Sin embargo, en el sector corporativo la situación es diferente: al seleccionar unidades USB seguras, las empresas a menudo valoran los niveles de certificación FIPS. Pero no todos tienen una idea clara de lo que estos niveles significan.
El estándar FIPS 140-2 actual define cuatro niveles diferentes de seguridad a los que pueden cumplir las unidades flash. El primer nivel proporciona un conjunto moderado de funciones de seguridad. El cuarto nivel implica requisitos estrictos para la autorreflexión de los dispositivos. Los niveles dos y tres ofrecen una gradación de estos requisitos y forman un término medio.
- Primer nivel de seguridad: se espera que las unidades USB certificadas en el primer nivel utilicen al menos un algoritmo de cifrado o alguna otra función de seguridad.
- Segundo nivel de seguridad: aquí se requiere que la unidad no solo proporcione protección criptográfica, sino también registre intrusiones no autorizadas a nivel de firmware, en caso de que alguien intente abrir la unidad.
- Tercer nivel de seguridad: prevé la prevención de hacks mediante la destrucción de las «claves» de cifrado. Es decir, requiere una respuesta a intentos de penetración. Además, el tercer nivel garantiza un mayor nivel de protección contra interferencias electromagnéticas: no se podrá leer datos de la unidad flash utilizando dispositivos inalámbricos de hacking.
- Cuarto nivel de seguridad: el nivel más alto, que supone una protección completa del módulo criptográfico, asegurando la máxima probabilidad de detección y resistencia a cualquier intento de acceso no autorizado por parte de un usuario externo. Las unidades flash que obtienen la certificación de cuarto nivel incluyen opciones de protección que evitan el hacking a través de cambios en la tensión y temperatura del entorno.
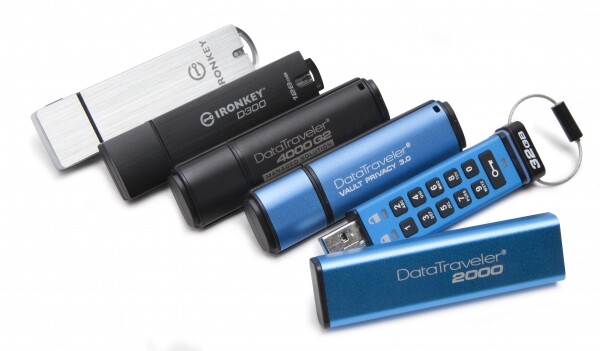
De acuerdo con el estándar FIPS 140-2, los siguientes dispositivos de almacenamiento de Kingston están certificados a nivel tres: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. La característica clave de estos dispositivos es su capacidad para responder a intentos de acceso no autorizado: después de 10 entradas incorrectas de la contraseña, los datos en el dispositivo serán destruidos.
¿Qué más pueden hacer las memorias USB de Kingston además de cifrar?
Cuando se trata de la seguridad total de los datos, junto con el cifrado hardware de las memorias USB, también entran en juego antivirus integrados, protección contra impactos externos, sincronización con nubes personales y otras características que discutiremos a continuación. No hay una gran diferencia entre las memorias USB con cifrado software. 'El diablo está en los detalles'. Y aquí están.
1. Kingston DataTraveler 2000
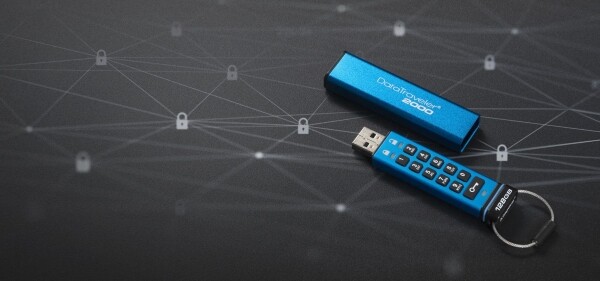
Tomemos, por ejemplo, una memoria USB. . Esta es una de las memorias con cifrado hardware, pero además es la única que tiene su propio teclado físico en la carcasa. Este teclado de 11 botones hace que el DT2000 sea completamente independiente de los sistemas host (para usar el DataTraveler 2000, debe presionar el botón 'Clave', luego introducir su contraseña y presionar nuevamente el botón 'Clave'). Además, esta memoria tiene un grado de protección IP57 contra agua y polvo (sorprendentemente, Kingston no menciona esto en el empaque ni en las especificaciones en su sitio web oficial).
Dentro del DataTraveler 2000 hay una batería de polímero de litio (de 40 mAh), y Kingston recomienda a los compradores conectar el dispositivo a un puerto USB durante al menos una hora antes de comenzar a usarlo, para que la batería pueda cargarse. Por cierto, en uno de los materiales anteriores : no hay motivo de preocupación: en el dispositivo de carga, la memoria no se activa porque no hay solicitudes al controlador por parte del sistema. Por lo tanto, nadie puede robar sus datos a través de intrusiones inalámbricas.
2. Kingston DataTraveler Locker+ G3
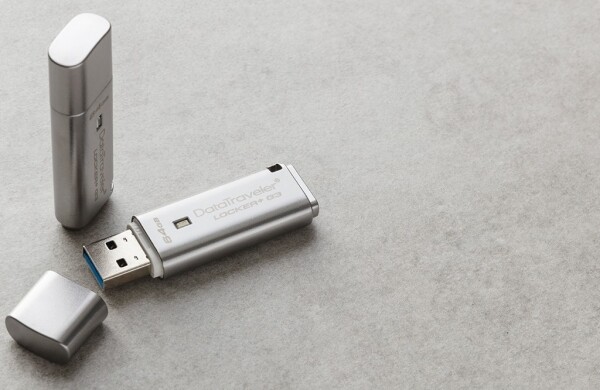
En cuanto al modelo de Kingston – atrae la atención por la opción de configurar copias de seguridad de datos desde la memoria USB a la nube de Google, OneDrive, Amazon Cloud o Dropbox. También está prevista la sincronización de datos con estos servicios.
Una de las preguntas que nos hacen los lectores es: “¿Cómo se pueden recuperar los datos cifrados de una copia de seguridad?”. Es muy sencillo. La cuestión es que al sincronizar con la nube, la información se descifra, y la protección de la copia de seguridad en la nube depende de las capacidades de la nube misma. Por lo tanto, dichos procedimientos se realizan exclusivamente a discreción del usuario. Sin su consentimiento, no se realizará ninguna transferencia de datos a la nube.
3. Kingston DataTraveler Vault Privacy 3.0
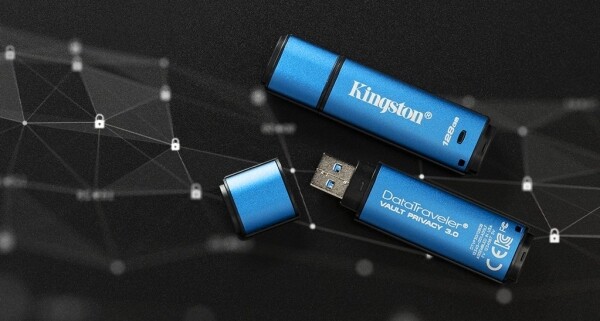
Estos dispositivos de Kingston vienen también con el antivirus Drive Security de ESET incorporado. Este último protege los datos de la intrusión de virus, spyware, troyanos, 'gusanos', rootkits y de la conexión a computadoras ajenas. Se puede decir que no tiene miedo. El antivirus avisa al propietario del dispositivo sobre posibles amenazas de inmediato, si es que se detectan. Además, el usuario no necesita instalar software antivirus por su cuenta ni pagar por esta opción. ESET Drive Security viene preinstalado en la memoria flash con una licencia de cinco años.
El Kingston DT Vault Privacy 3.0 está diseñado principalmente para profesionales de TI. Permite a los administradores utilizarlo como un dispositivo autónomo o incorporarlo como parte de una solución de gestión centralizada, además de poder usarse para configurar o restablecer contraseñas de forma remota y establecer políticas de dispositivos. Kingston incluso ha agregado USB 3.0, que permite transferir datos protegidos mucho más rápido que USB 2.0.
En general, el DT Vault Privacy 3.0 es una excelente opción para el sector corporativo y organizaciones que requieren la máxima protección de sus datos. También se puede recomendar a todos los usuarios que utilizan computadoras en redes públicas.
Para obtener más información sobre los productos de Kingston, dirígete a .
Fuente: habr.com
