

El rápido desarrollo de la electrónica portátil, en particular de los teléfonos inteligentes y las tabletas, ha generado numerosos desafíos para la seguridad de la información corporativa. En efecto, si anteriormente toda la ciberseguridad se basaba en establecer un perímetro protegido y su posterior custodia, ahora, cuando prácticamente cada empleado utiliza sus propios dispositivos móviles para realizar tareas laborales, se ha vuelto muy complicado controlar el perímetro de seguridad. Esto es especialmente relevante para grandes empresas, donde cada trabajador tiene a su disposición un inicio de sesión y una contraseña para el correo electrónico y otros recursos corporativos. A menudo, al adquirir un nuevo teléfono inteligente o tableta, el empleado introduce sus credenciales, olvidando a menudo cerrar sesión en el antiguo dispositivo. Incluso si solo un 5% de los empleados actúa de manera irresponsable, sin un control adecuado por parte del administrador, la situación con el acceso de dispositivos móviles al correo electrónico servidor se convierte rápidamente en un verdadero caos.
Además, con bastante frecuencia los dispositivos móviles se pierden o son robados y, posteriormente, son utilizados para buscar comprometedores, así como para acceder a recursos y datos corporativos que representan secretos comerciales. Por lo general, el mayor daño a la ciberseguridad corporativa proviene del acceso no autorizado a la cuenta de correo electrónico de un empleado. Gracias a esto, pueden acceder a la lista global de direcciones y contactos, al calendario de reuniones en las que debía participar el desafortunado empleado, así como a su correspondencia. Además, los atacantes que logran acceder al correo corporativo pueden enviar correos electrónicos de phishing o infectados con malware desde una dirección de correo confiable. Todo esto en conjunto proporciona a los atacantes oportunidades prácticamente ilimitadas para llevar a cabo ciberataques, así como para utilizar la ingeniería social para lograr sus objetivos.
Para poder controlar los dispositivos móviles que ingresan al perímetro de seguridad, existe la tecnología ABQ, o Allow/Block/Quarantine. Permite al administrador gestionar la lista de dispositivos móviles autorizados a sincronizar datos con el servidor de correo y, si es necesario, bloquear dispositivos comprometidos y poner en cuarentena dispositivos móviles sospechosos.
Sin embargo, como sabe cualquier administrador de la versión gratuita de Zimbra Collaboration Suite Open-Source Edition, las capacidades de interacción con dispositivos móviles son bastante limitadas. Estrictamente hablando, los usuarios de la versión gratuita de Zimbra solo pueden enviar y recibir correos a través del protocolo POP3 o IMAP, sin tener la capacidad incorporada de sincronizar los datos del calendario, las libretas de direcciones y las notas con el servidor. La tecnología ABQ no está implementada en la versión gratuita de Zimbra Collaboration Suite, lo que automáticamente pone fin a todos los intentos de crear un perímetro de información cerrado en la empresa. En condiciones donde el administrador no sabe qué dispositivos se están conectando a su servidor, pueden surgir fugas de información y aumenta drásticamente la probabilidad de un ciberataque según el escenario descrito anteriormente.
La solución a este problema en Zimbra Collaboration Suite Open-Source Edition es la extensión modular Zextras Mobile. Esta extensión permite agregar soporte completo del protocolo ActiveSync a la versión gratuita de Zimbra y, gracias a ello, abre un sinfín de posibilidades para la interacción entre dispositivos móviles y su servidor de correo. Además de otras diversas funciones, la extensión Zextras Mobile implementa soporte completo de ABQ.
Advertimos de inmediato que una configuración incorrecta de ABQ puede llevar a que algunos usuarios no puedan sincronizar sus datos en sus dispositivos móviles con el servidor, por lo que se debe abordar la configuración con la máxima atención y precaución. La configuración de ABQ se lleva a cabo desde la línea de comandos de Zextras. Es en la línea de comandos donde se configura el modo de operación de ABQ en Zimbra, así como la gestión de las listas de dispositivos.
Se realiza de la siguiente manera: Después de que el usuario inicia sesión en el correo corporativo desde un dispositivo móvil, envía al servidor sus datos de autorización, así como los datos de identificación de su dispositivo, que se enfrentan a un obstáculo en forma de ABQ, el cual revisa los datos de identificación y los compara con aquellos que están en las listas de dispositivos permitidos, en cuarentena y bloqueados. Si el dispositivo no está en ninguna de las listas, ABQ actúa conforme al modo en el que opera.
ABQ en Zimbra prevé tres modos de operación:
Permisivo (Permissive): En este modo de operación, después de la autenticación del usuario, la sincronización se realiza automáticamente en la primera solicitud desde el dispositivo móvil. En este modo, es posible bloquear dispositivos individuales, pero todos los demás podrán sincronizar libremente los datos con el servidor.
Interactivo (Interactive): En este modo de operación, inmediatamente después de la autenticación del usuario, el sistema de seguridad solicita los datos de identificación del dispositivo y los compara con la lista de dispositivos permitidos. Si el dispositivo está en la lista de permitidos, la sincronización continúa automáticamente. Si el dispositivo no está en la 'lista blanca', será colocado automáticamente en cuarentena, para que el administrador pueda decidir más tarde si permitir la sincronización con el servidor o bloquearlo. En este caso, se enviará una notificación correspondiente al usuario. Además, el administrador será informado regularmente, una vez en un periodo de tiempo configurable. Cada nueva notificación incluirá solo nuevos dispositivos que hayan sido puestos en cuarentena.
Estricto (Strict): En este modo de operación, después de la autenticación del usuario, se verifica de inmediato la presencia de los datos de identificación del dispositivo en la lista de permitidos. Si se encuentra en la lista, la sincronización continúa automáticamente. Si el dispositivo no está en la lista de permitidos, será colocada inmediatamente en la lista de bloqueados, y el usuario recibirá una notificación correspondiente por correo.
Además, si lo desea, el administrador de Zimbra puede deshabilitar completamente ABQ en su correo. servidor.
La configuración del modo de operación de ABQ se realiza mediante los siguientes comandos:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Puede conocer el modo actual de ABQ utilizando el comando zxsuite config global get attribute abqMode.
En el caso de que utilice los modos interactivo o estricto de ABQ, a menudo tendrá que trabajar con listas de dispositivos permitidos y bloqueados, así como dispositivos en cuarentena. Supongamos que dos dispositivos se han conectado a nuestro servidor: un iPhone y un Android con los datos de identificación correspondientes. Posteriormente, se descubrió que el iPhone fue adquirido recientemente por el director general de la empresa y decidió trabajar con el correo en él, mientras que el Android pertenece a un gerente común que no tiene derecho a usar el correo laboral en su smartphone por razones de seguridad.
En el caso del modo Interactivo, todos ellos irán a cuarentena, desde donde el administrador deberá mover el iPhone a la lista de dispositivos permitidos y el Android a la lista de bloqueados. Para esto, utilizará los comandos zxsuite mobile abq allow iPhone y zxsuite mobile abq block Android. Después de eso, el director general podrá trabajar completamente con su correo desde sus dispositivos, mientras que el gerente todavía tendrá que consultarlo únicamente desde su computadora portátil de trabajo.
Cabe mencionar que al usar el modo Interactivo, incluso si el gerente introduce correctamente su nombre de usuario y contraseña en su dispositivo Android, aún no podrá acceder a su cuenta, sino que ingresará a un buzón virtual, en el que recibirá una notificación de que su dispositivo ha sido agregado a cuarentena y no podrá usar el correo desde él.
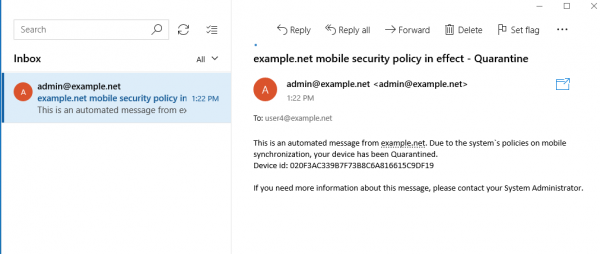
En el caso del modo estricto, todos los nuevos dispositivos estarán bloqueados y, después de aclarar a quién pertenecían, el administrador solo tendrá que agregar el iPhone del director general a la lista de dispositivos permitidos utilizando el comando zxsuite mobile ABQ set iPhone Allowed, dejando allí el teléfono del gerente.
El modo de autorización es débilmente compatible con cualquier regla de seguridad en la empresa; sin embargo, si surge la necesidad de bloquear uno de los dispositivos móviles autorizados, por ejemplo, si un gerente renuncia de repente y con escándalo, esto se puede hacer mediante el comando zxsuite mobile ABQ set Android Blocked.
En caso de que la empresa proporcione dispositivos de trabajo para el correo a los empleados, cuando se cambie el propietario del dispositivo, se puede eliminar completamente de las listas de ABQ, para luego volver a decidir si se permite la sincronización con el servidor o no. Esto se realiza mediante el comando zxsuite mobile ABQ delete Android.
Así, como pueden ver, con la extensión Zextras Mobile en Zimbra se puede implementar un sistema de control muy flexible de los dispositivos móviles utilizados, adecuado tanto para empresas con una política estricta respecto al uso de recursos corporativos fuera de la oficina como para aquellas que son más liberales en este aspecto.
Fuente: habr.com
