

Estadísticas de las 24 horas posteriores a la instalación del honeypot en el nodo de Digital Ocean en Singapur
¡Piu piu! Comencemos de inmediato con el mapa de ataques
Nuestro increíble mapa muestra los ASN únicos que se conectaron a nuestro honeypot Cowrie durante 24 horas. El amarillo representa las conexiones SSH, mientras que el rojo representa Telnet. Tales animaciones suelen impresionar a la junta directiva, lo que permite obtener más financiamiento para la seguridad y los recursos. Sin embargo, el mapa tiene cierto valor ya que demuestra claramente la distribución geográfica y organizativa de las fuentes de ataque a nuestro host en solo 24 horas. La animación no refleja el volumen de tráfico de cada fuente.
¿Qué es el mapa Pew Pew?
Mapa Pew Pew — es , generalmente animada y muy atractiva. Es una forma moderna de vender tu producto, tristemente famosa por haber sido utilizada por la empresa Norse Corp. La empresa tuvo un final desafortunado: resultó que sus hermosas animaciones eran su única virtud, y utilizaron datos fragmentarios para el análisis.
Hecho con Leafletjs
Para aquellos que desean desarrollar un mapa de ataques para una pantalla grande en el centro de operaciones (a su jefe le encantará), hay una biblioteca . La combinamos con el plugin , el servicio Maxmind GeoIP - .
WTF: ¿qué es el honeypot Cowrie?
Un honeypot es un sistema que se coloca en la red específicamente para atraer a los atacantes. Las conexiones al sistema son, en general, ilegales y permiten identificar al atacante mediante registros detallados. Los registros no solo guardan información común sobre la conexión, sino también información de sesión que revela técnicas, tácticas y procedimientos (TTP) del atacante.
está diseñado para grabar conexiones SSH y Telnet. Estos honeypots a menudo se exponen a Internet para rastrear herramientas, scripts y hosts de los atacantes.
Mi mensaje para las empresas que piensan que no están siendo atacadas: "Buscan mal".
— James Snook
¿Qué hay en los registros?
Número total de conexiones
De muchos hosts llegaron múltiples intentos de conexión. Esto es normal, ya que los scripts de los atacantes contienen una lista de credenciales y prueban varias combinaciones. El honeypot Cowrie está configurado para recibir ciertas combinaciones de nombres de usuario y contraseñas. Esto se configura en el archivo user.db.
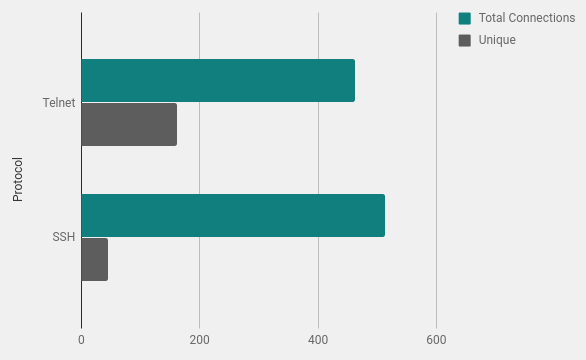
Geografía de los ataques
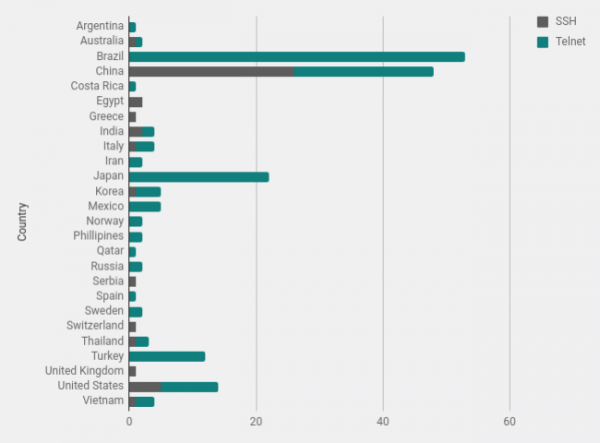
Según los datos de geolocalización de Maxmind, conté la cantidad de conexiones de cada país. Brasil y China lideran con gran diferencia, de estos países proviene a menudo un gran ruido de escáneres.
Propietario del bloque de red
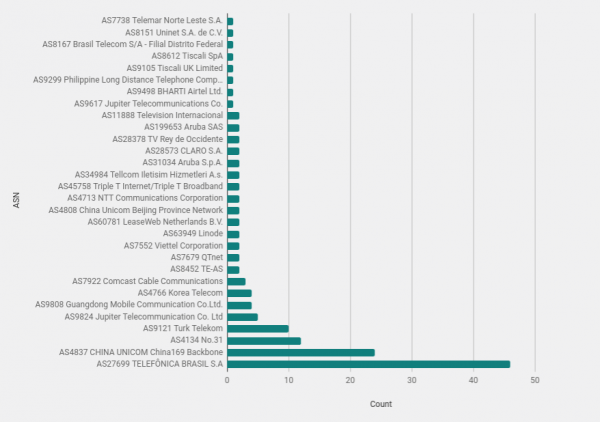
Estudiar a los propietarios de bloques de red (ASN) puede revelar organizaciones con una gran cantidad de hosts atacantes. Por supuesto, en tales casos siempre se debe recordar que muchos ataques provienen de hosts comprometidos. Es razonable suponer que la mayoría de los delincuentes no son tan tontos como para escanear la red desde una computadora doméstica.
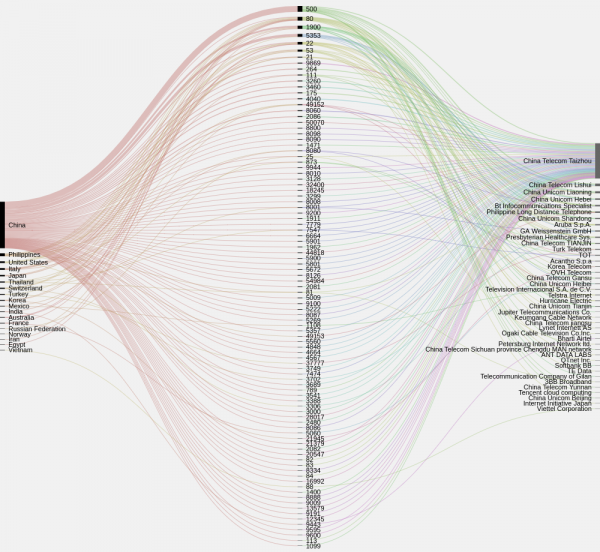
Puertos abiertos en sistemas atacantes (datos de Shodan.io)
Ejecutar una lista de IP a través de determina rápidamente los sistemas con puertos abiertos y qué puertos son. En la imagen a continuación se muestra la concentración de puertos abiertos por países y organizaciones. Se podrían identificar bloques de sistemas comprometidos, pero en un pequeña muestra no se ve nada excepcional, excepto una gran cantidad de puertos abiertos 500 en China.
Un hallazgo interesante es la gran cantidad de sistemas en Brasil que no tienen abiertos 22, 23 o otros puertos, según Censys y Shodan. Aparentemente, son conexiones desde computadoras de usuarios finales.
¿Bots? No necesariamente
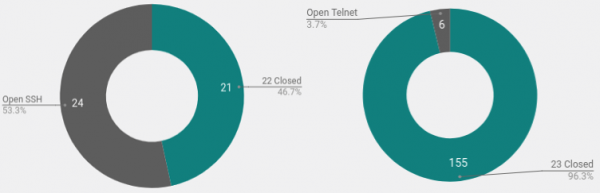
Datos para los puertos 22 y 23 mostraron algo extraño ese día. Supuse que la mayoría de los escaneos y ataques por contraseña provienen de bots. El script se distribuye a través de puertos abiertos, probando contraseñas, y desde un nuevo sistema se copia a sí mismo y continúa propagándose de la misma manera.
Pero aquí se puede ver que solo un pequeño número de hosts que escanean telnet tienen abierto el puerto 23 hacia el exterior. Esto significa que los sistemas están comprometidos de otra manera o que los delincuentes están ejecutando scripts manualmente.
Conexiones domésticas
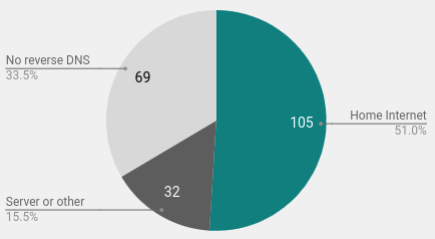
Otro hallazgo interesante fue la gran cantidad de usuarios domésticos en la muestra. Con la ayuda de búsqueda inversa identifiqué 105 conexiones desde computadoras domésticas específicas. Para muchas conexiones domésticas, la búsqueda inversa de DNS muestra un nombre de host que contiene palabras como dsl, home, cable, fiber, etc.
Aprende e investiga: levanta tu propio honeypot
Recientemente escribí un breve manual sobre cómo . Como ya se mencionó, en nuestro caso utilizamos un VPS de Digital Ocean en Singapur. Después de 24 horas de análisis, el costo fue literalmente de unos pocos centavos, y el tiempo para montar el sistema fue de 30 minutos.
En lugar de ejecutar Cowrie en Internet y atrapar todo el ruido, se puede beneficiarse de un honeypot en la red local. Simplemente configure una notificación si se realizan solicitudes a ciertos puertos. Esto puede ser un atacante dentro de la red, un empleado curioso o un escaneo de vulnerabilidades.
Conclusiones
Después de observar las actividades de los atacantes durante un día, queda claro que no se puede identificar una fuente clara de ataques en alguna organización, país o incluso sistema operativo.
La amplia variedad de fuentes muestra que el ruido de escaneo es constante y no se asocia con un origen específico. Cualquiera que trabaje en internet debe asegurarse de que su sistema tenga varios niveles de seguridad. Una solución común y efectiva para SSH sería mover el servicio a un puerto alto aleatorio. Esto no elimina la necesidad de una estricta protección por contraseña y monitoreo, pero al menos garantiza que los registros no se saturen con escaneos constantes. Las conexiones a un puerto alto son más probablemente ataques dirigidos que pueden interesarle.
A menudo, los puertos telnet abiertos se encuentran en enrutadores u otros dispositivos, por lo que no se pueden mover fácilmente a un puerto alto. y es la única manera de asegurarse de que estos servicios estén protegidos por un firewall o desactivados. Siempre que sea posible, no use Telnet; este protocolo no está cifrado. Si es necesario y no hay otra opción, controlarlo de cerca y usar contraseñas seguras.
Fuente: habr.com
