

Esquema de fuga de datos a través de Web Proxy Auto-Discovery (WPAD) ante una colisión de nombres (en este caso, la colisión de un dominio interno con el nombre de uno de los nuevos gTLD, pero el concepto es el mismo). Fuente: , 2016
Mike O'Connor, uno de los inversores más antiguos en nombres de dominio, el lote más peligroso y controvertido de su colección: el dominio corp.com por 1.7 millones de dólares. En 1994, O'Connor compró numerosos nombres de dominio simples, como grill.com, place.com, pub.com y otros. Entre ellos se encontraba corp.com, que Mike ha mantenido durante 26 años. El inversor ya tiene 70 años y ha decidido monetizar sus inversiones de largo plazo.
El problema es que corp.com representa un peligro potencial para al menos 375,000 computadoras corporativas debido a la mala configuración de Active Directory en tiempos de construcción de intranets corporativas a principios de los años 2000, utilizando Windows Server 2000, cuando la raíz interna se indicaba simplemente como "corp". Hasta principios de 2010, esto no era un problema, pero con el aumento de laptops en el entorno empresarial, cada vez más empleados comenzaron a llevar sus computadoras de trabajo fuera de la red corporativa. Las particularidades de la implementación de Active Directory hacen que incluso sin una solicitud directa del usuario a \/\/corp, varias aplicaciones (por ejemplo, el correo) intenten conectarse a la dirección conocida por sí solas. Pero en el caso de una conexión externa a la red desde una cafetería cercana, esto resulta en que el flujo de datos y solicitudes se dirige a corp.com.
Ahora O'Connor espera que Microsoft compre el dominio y, en la mejor tradición de Google, lo entierre en un lugar oscuro y inaccesible donde se resolverá el problema de esta vulnerabilidad fundamental en redes Windows.
Active Directory y colisiones de nombres
En redes corporativas bajo Windows, se utiliza el servicio de directorio Active Directory. Permite a los administradores utilizar políticas grupales para garantizar la coherencia en la configuración del entorno de trabajo del usuario, desplegar software en múltiples computadoras a través de políticas grupales, realizar autorizaciones, etc.
El servicio Active Directory está integrado con DNS y funciona sobre TCP\/IP. Para la búsqueda de nodos dentro de la red se utiliza el protocolo de descubrimiento automático de proxy Web Proxy Auto-Discovery (WAPD) y la función (integrada en el Cliente DNS de Windows). Esta función facilita la búsqueda de otros ordenadores o servidores sin necesidad de especificar el nombre de dominio completo.
Por ejemplo, si una empresa gestiona una red interna llamada internalnetwork.example.com, y un empleado quiere acceder a un disco compartido llamado drive1, no es necesario introducir drive1.internalnetwork.example.com en el Explorador, basta con escribir \drive1 — y el cliente DNS de Windows completará el nombre automáticamente.
En las versiones anteriores de Active Directory — por ejemplo, en Windows 2000 Server — se establecía por defecto corppara el segundo nivel del dominio corporativo. Y muchas empresas mantuvieron este valor por defecto para su dominio interno. Peor aún, muchas comenzaron a construir redes extensas sobre esta configuración errónea.
En la era de los ordenadores de sobremesa, esto no representaba un problema significativo de seguridad, porque nadie sacaba estos ordenadores fuera de la red corporativa. Pero, ¿qué sucede cuando un empleado que trabaja en una empresa con un camino de red corp en el servicio de Active Directory lleva su portátil corporativo — y entra en un Starbucks local? Entonces entra en acción el protocolo de configuración automática de proxies Web Proxy Auto-Discovery (WPAD) y la función de de evolución de nombres DNS.
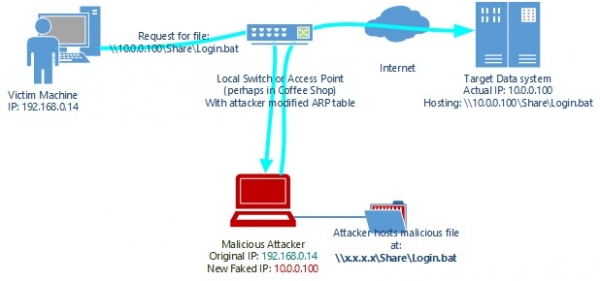
Es muy probable que algunos servicios en el portátil sigan intentando comunicarse con el dominio interno corp, pero no lo encontrarán, y en su lugar, las solicitudes se resolverán en el dominio corp.com desde Internet abierto.
En la práctica, esto significa que el propietario de corp.com puede interceptar pasivamente solicitudes privadas de cientos de miles de ordenadores que accidentalmente salen del entorno corporativo que utiliza la designación corp para su dominio en Active Directory.
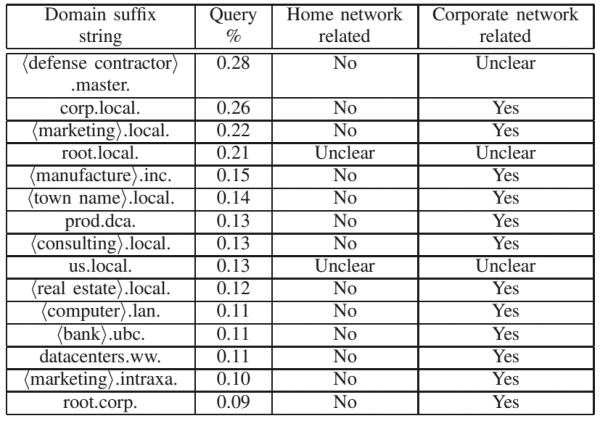
Filtración de solicitudes WPAD en el tráfico estadounidense. De un estudio de la Universidad de Michigan en 2016,
Por qué el dominio aún no ha sido vendido
En 2014, especialistas de ICANN publicaron sobre colisiones de nombres en DNS. El estudio fue financiado en parte por el Departamento de Seguridad Nacional de EE. UU., porque las filtraciones de información de redes internas representan una amenaza no solo para las empresas comerciales, sino también para organizaciones gubernamentales, incluidos los servicios secretos, agencias de inteligencia y unidades militares.
Mike quería vender corp.com ya el año pasado, pero el investigador Jeff Schmidt lo convenció de posponer la venta basándose en el mencionado informe. En el transcurso de la investigación, también se descubrió que diariamente 375,000 computadores intentan conectarse a corp.com sin el conocimiento de los propietarios. Las solicitudes incluían intentos de acceso a intranets corporativas, redes o recursos de archivos.
En el marco de su propio experimento, Schmidt junto con JAS Global simuló en corp.com un método de procesamiento de archivos y solicitudes que utiliza una red local de Windows. De este modo, abrieron, de hecho, un portal al infierno para cualquier especialista en seguridad de la información:
Fue horrible. Detuvimos el experimento después de 15 minutos y destruimos [todos los datos obtenidos]. Un reconocido tester que asesoró a JAS sobre este asunto comentó que el experimento era como "una lluvia de información confidencial" y que nunca había visto nada igual.
[Configuramos la recepción de correos en corp.com] y aproximadamente una hora después recibimos más de 12 millones de correos electrónicos, tras lo cual detuvimos el experimento. Aunque la mayoría de los correos eran automatizados, descubrimos que algunos de ellos eran sensibles [a la seguridad] y por lo tanto destruimos todo el conjunto de datos sin más análisis.
Schmidt cree que administradores de todo el mundo, sin saberlo, han estado preparando el botnet más peligroso de la historia durante décadas. Cientos de miles de computadoras plenamente operativas en todo el mundo están listas no solo para ser parte del botnet, sino también para proporcionar datos confidenciales sobre sus propietarios y empresas. Todo lo que se necesita para aprovecharlo es controlar corp.com. Así, se convierte en parte del botnet cualquier máquina que se conecte una vez a la red corporativa, cuyo Active Directory fue configurado a través de //corp.
Microsoft "ignoró" el problema hace 25 años
Si crees que MS como que no estaba al tanto de la locura que rodea a corp.com, te equivocas seriamente. con una página así, a la que llegaban los usuarios de la versión beta de FrontPage '97, en la que corp.com estaba indicado como la URL por defecto:
Cuando a Mike le hartó por completo, corp.com comenzó a redirigir a los usuarios a un sitio de sexo. A cambio, recibió miles de correos enfurecidos de usuarios a los que estaba redirigiendo a través de una copia de Bill Gates.
Por cierto, Mike también, por curiosidad, levantó un servidor de correo y recibía correos confidenciales en corp.com. Intentó resolver estos problemas por su cuenta, contactando a las empresas, pero allí simplemente no sabían cómo solucionar la situación:
Inmediatamente comencé a recibir correos electrónicos confidenciales, incluidos los borradores de los informes financieros corporativos a la Comisión de Bolsa y Valores de EE. UU., informes de recursos humanos y otras cosas alarmantes. Durante un tiempo intenté intercambiar correos con las corporaciones, pero la mayoría de ellas no sabían qué hacer al respecto. Así que, finalmente, simplemente apagué su [servidor de correo].
Desde el lado de MS no se tomaron acciones activas, y la empresa se niega a comentar sobre la situación. Sí, Microsoft ha lanzado varias actualizaciones de Active Directory a lo largo de los años que abordan parcialmente el problema de colisión de nombres de dominio, sin embargo, hay varios problemas en ellas. También la compañía lanzó recomendaciones guías sobre la configuración de nombres de dominio internos, recomendaciones sobre la propiedad de dominios de segundo nivel para evitar colisiones y otros tutoriales que generalmente no se leen.
Pero lo más importante radica en las actualizaciones. Primero: para aplicarlas, es necesario colapsar completamente la intranet de la compañía. Segundo: algunas aplicaciones después de tales actualizaciones pueden comenzar a funcionar más lentamente, incorrectamente, o incluso dejar de funcionar por completo. Es evidente que la mayoría de las empresas con una red corporativa establecida no asumirán tales riesgos a corto plazo. Además, muchas de ellas ni siquiera son conscientes de la magnitud de la amenaza que implica la redirección de todo a corp.com al sacar la máquina fuera de la red interna.
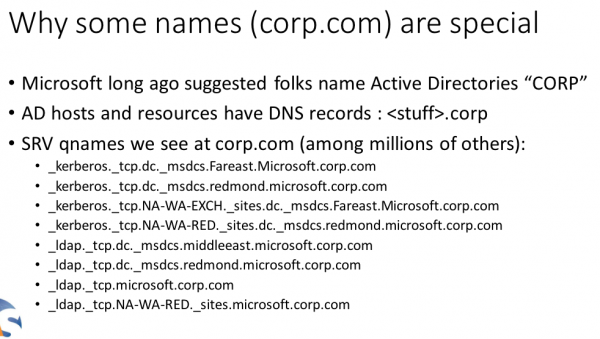
La máxima ironía se alcanza cuando se revisa . Así que, según sus datos, algunas solicitudes a corp.com provienen de la misma intranet de Microsoft.
¿Y qué pasará después?
Parecería que la solución a esta situación está a la vista y se describió al principio del artículo: que Microsoft compre el dominio de Mike y lo prohíba permanentemente en algún rincón oscuro.
Pero no todo es tan simple. Microsoft le había ofrecido a O'Connor comprar su dominio tóxico para las empresas de todo el mundo hace unos años. Sin embargo, el gigante propuso $20,000 para cerrar esa brecha en sus propias redes..
En este momento, el dominio se ofrece por $1.7 millones. Y aunque Microsoft decida comprarlo en el último momento, ¿llegarán a tiempo?
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Qué harías tú en el lugar de O'Connor?
59,6%Que Microsoft compre el dominio por $1.7 millones, o que lo compre alguien más.
3,4%Yo lo vendería por $20,000, no quiero ser recordado como la persona que dejó escapar un dominio tan valioso sin saber a quién.
3,3%Lo enterraría yo mismo para siempre, si Microsoft no puede tomar la decisión correcta.
21,2%Lo vendería especialmente a hackers con la condición de que destruyan la reputación de Microsoft en el ámbito corporativo. ¡Saben del problema desde 1997!
12,4%Yo mismo levantaría un botnet + servidor de correo y comenzaría a cambiar el destino del mundo.
840 usuarios votaron. 131 usuarios se abstuvieron.
Fuente: habr.com
