

¡Hola Habr! Soy una persona que consume productos de TI a través de App Store, Sberbank Online, Delivery Club y tengo relación con la industria de TI en la medida en que. En resumen, la especificidad de mi actividad profesional es ofrecer servicios de consultoría a empresas de la restauración para optimizar y desarrollar procesos comerciales. Recientemente ha habido un gran número de pedidos de propietarios de establecimientos cuyo objetivo es construir un sistema de seguridad de la información en sus empresas.
Comencemos con un par de historias divertidas. Historia número uno. En un café de estilo casual dining, cada tres meses cambiaban de gerente. Una vez, el primer gerente, siendo un gran aficionado a la historia soviética, creó la contraseña «07111917» y la indicaba en todos los recursos con los que se relacionaba por su trabajo: el programa de contabilidad automatizada IIKO, el acceso al programa de lealtad Plazius, la instalación de sistemas de seguridad y contra incendios. Una vez, este gerente fue atrapado vendiendo datos personales de los invitados a la competencia y fue despedido. Sin embargo, la contraseña revolucionaria «07111917» continuó viviendo y se transmitía de un gerente a otro. Como resultado, cada camarero en el establecimiento sabía cómo conectarse al Wi-Fi de la oficina. Además, los invitados también conocieron esta contraseña, ya que los camareros, con buena voluntad, les recomendaban conectarse a una internet más «rápida» llamada «internet_office».
En la restauración, el personal a menudo utiliza las debilidades de la seguridad de la información para sus propios fines egoístas.
Historia número dos. Un joven simpático con un blazer azul se encuentra con el director ejecutivo de un gran grupo de restaurantes. Entre ellos se lleva a cabo el siguiente diálogo:
— Nuestra empresa se especializa en productos de información. Hoy le ofrezco considerar la posibilidad de adquirir un gestor de contraseñas de nueva generación llamado «Ojo de Halcón»[1]. Es único porque tiene un alto grado de confiabilidad, tanto para la versión en la nube como para la de caja. El cifrado se realiza con el algoritmo AES-256. Además de las funciones estándar de cualquier gestor de contraseñas, Ojo de Halcón cuenta con copias de seguridad avanzadas y auditoría de seguridad. ¿Qué me dice?
— Konstantin, gracias por la información, ¿pero cuál es la diferencia entre la versión de caja y la versión en la nube, y por qué necesito todo esto?
Las dos historias mencionadas abordan un mismo problema: la baja conciencia entre los directivos sobre el papel y la importancia de la seguridad de la información en la operación de las empresas. Sin embargo, hay un matiz adicional. La manera en que los representantes de las empresas de TI hacen sus propuestas también contribuye poco a que los directivos comprendan para qué necesitan los productos de TI. A lo largo de mis años en la consultoría, he llegado a la firme convicción de que el segmento de HoReCa es un mercado poco explorado por los proveedores de herramientas de TI para implementar y mantener los principios de seguridad de la información. En este texto, me gustaría compartir un fragmento de una pequeña investigación que realizamos entre los gerentes de empresas de hostelería con el objetivo de determinar su nivel de conciencia respecto a la implementación y el uso de productos de TI. Antes que nada, quiero centrarme en el uso de gerenciadores de contraseñas. Agregaré que la investigación fue motivada por el deseo de comprender mejor el pensamiento de los gerentes para promover más eficazmente nuestros servicios de consultoría.
Brevemente sobre la metodología. Se eligió una estrategia cualitativa para la obtención de datos. Realizamos doce entrevistas no estructuradas con gerentes y sus adjuntos en seis establecimientos de hostelería. En el cuestionario de la entrevista había veinte preguntas que abordaban la filosofía general de la seguridad de la información, conocimiento de la normativa legal, manejo de datos personales, capacidades técnicas del sistema de protección en determinados establecimientos, productos de TI utilizados, incluyendo el uso de gerenciadores de contraseñas. Todas las entrevistas fueron transcritas y los resultados fueron presentados de manera resumida.
Todos han estado en una situación en la que no pueden recordar la contraseña de su cuenta.
Si comenzamos con cuestiones conceptuales, la mayoría de los encuestados asocian la seguridad de la información en las empresas exclusivamente con el almacenamiento de datos personales de sus empleados. Los gestores no profundizan en los aspectos técnicos del tema. Les preocupa cuán eficaz será el software en ahorrar tiempo, ayudar en el almacenamiento seguro de datos y cuán conveniente será su uso. Además, se establecen prioridades en este orden: (1) – tiempo – (2) – seguridad – (3) – usabilidad.
«Escucha, necesito elaborar horarios, graficar, preparar informes para los propietarios. En el restaurante siempre se rompe algo. Me falta catastróficamente tiempo para ajustar el programa y reinstalarlo. No tenemos un técnico de IT en el personal. Si hay algo rápido y conveniente, podría intentarlo». (hombre, 41 años)
«La seguridad de la información aquí se limita a que los libros de trabajo se guardan en una caja fuerte, y los datos de los pasaportes están en esa estantería de ahí, junto al contador. Todo esto es malo y lo entiendo. Pero configurar la seguridad de manera adecuada requiere tiempo, y ahora no lo tengo. Tuvimos una experiencia en la compra de un avanzado antivirus, incluso compramos la licencia. Constantemente llegaban notificaciones, era incómodo y me distraía del trabajo» (hombre, 35 años)
«Hace aproximadamente medio año, en el incubador de negocios nos organizaron un seminario sobre la Ley Federal 152. Entonces, y también ahora, no entiendo mucho sobre datos personales. Lo más importante, y se lo dije al propietario, es que necesitamos ordenar nuestra contabilidad de personal. Yo tengo acceso a los datos, así como el contador, con mi consentimiento, y nada más. Claro que ahora tenemos un desorden aquí» (mujer, 34 años).
Los resultados de las entrevistas mostraron que en cinco de seis establecimientos faltan estándares y procedimientos para garantizar la seguridad de la información, y no hay personas responsables. Además, no hay un puesto permanente o especialista externalizado que se encargue de la configuración y control del sistema de seguridad. Como dijo uno de los encuestados:
«Tenemos a un chico que agrega información al sitio web del restaurante. Teóricamente, podría encargarse de todo esto» (mujer, 35 años).
La preocupación de los gerentes por la protección de los datos personales es completamente comprensible. Cada vez hay más casos con penas administrativas y , están cambiando los requisitos para las verificaciones de los operadores En el sector de la restauración, este tema se vuelve cada vez más relevante, ya que, además de los accesos internos a las cuentas, la mayoría de los establecimientos tienen programas de lealtad, donde el número de residentes puede llegar a miles.
En mi opinión, ahora los representantes de la industria IT tienen una buena oportunidad para acceder a un mercado donde hay un problema claramente definido y una necesidad de solución. En los próximos tres años, la demanda para implementar un sistema de seguridad de la información en la restauración solo aumentará. Especialmente en las regiones.
Sin embargo, a pesar de una comprensión superficial de cómo debería ser el sistema de seguridad de la información, todos los encuestados utilizan gestores de contraseñas. De hecho, algunos exigen que sus subordinados, chefs y administradores los utilicen. Lo primero que preguntamos a los encuestados fue qué gestores de contraseñas utilizan en sus empresas:
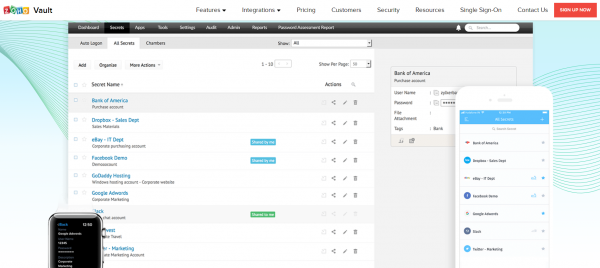
«No sé si lo pronuncio correctamente o no, pero ahora estoy usando Zoho[2]. Es sorprendente, pero puedo ver la contraseña desde mi teléfono y desde la computadora de trabajo. Lo único que tengo que hacer es no olvidar la contraseña básica de acceso. Así que la anoté en mi agenda» (mujer, 32 años).
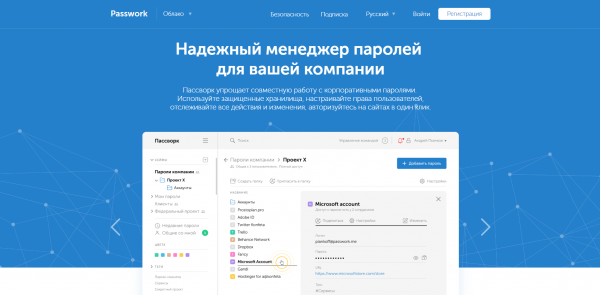
«Miren, comencé a usar un gestor de contraseñas por casualidad. Un amigo de la universidad trabaja en un banco y me dejó usarlo. Se llama Passwork[3], parece cómodo hasta ahora, ahorra tiempo. Tuvimos un problema cuando un empleado despedido se conectó al sistema de contabilidad y vio nuestros ingresos. Casualidad, supimos que las contraseñas activas en el restaurante fueron creadas por él. Tuvimos que rehacer todo urgentemente. Así surgió la necesidad de un gestor» (hombre, 41 años).
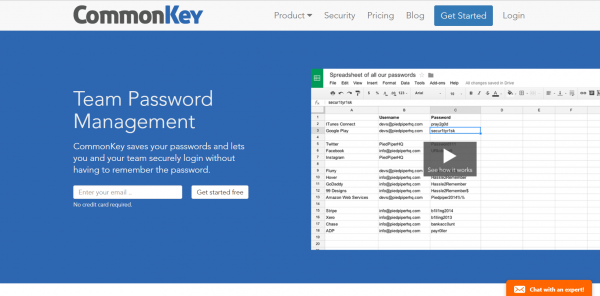
«Estudié un poco de IT en nuestra técnica. Cuando pensaba en un gestor de contraseñas, me decidí por CommonKey[4], ya que gestiona bien la administración de los perfiles personales de los empleados. Para nuestra red de pizzerías es muy conveniente» (hombre, 38 años).
Cabe señalar que he seleccionado los comentarios más relevantes de los encuestados. La mayoría de los entrevistados no pudo recordar exactamente los nombres de sus gerentes. Para algunos, el gestor de contraseñas está exclusivamente relacionado con el almacenamiento de datos en el navegador. En general, los encuestados no se plantean la cuestión del mecanismo de criptografía que subyace en el gestor de contraseñas al elegir un producto. Sus prioridades son la velocidad y la comodidad de uso.
A pesar de que entre los encuestados existe un entendimiento común de para qué necesitan un gestor de contraseñas, lo utilizan de forma ocasional. Como mencionó una mujer entrevistada:
«Cuando por un lado te está presionando un cliente de banquetes, por otro un proveedor, y del tercero el personal que pregunta cuándo será el pago, y mientras tanto estás creando una cuenta para un nuevo empleado, lo único que queda es anotar el inicio de sesión y la contraseña en un papelito» (mujer, 41 años).
Sin embargo, existen ciertas prácticas. Hay una serie de problemas que han llevado a que los gestores de contraseñas tengan aplicación en el sector de la restauración. ¿Cuáles son esos problemas?
Primero, el acceso a programas de fidelización. No es un secreto para los insiders que el personal manipula los descuentos, las recompensas se acumulan en tarjetas de plástico vinculadas a familiares y amigos del personal, etc. La forma más efectiva de prevenir el fraude es revisar regularmente la actividad de las cuentas en el backend del programa de fidelización. La situación se complica por el hecho de que al menos tres personas deben tener acceso al programa: un gerente, un marketero (para mensajes SMS y notificaciones push) y un operador que gestiona el programa de fidelización (en caso de fallos técnicos o conexión de opciones adicionales).
«La única vez que trato de no olvidarme del gestor de contraseñas es cuando trabajo con nuestra base de datos de huéspedes. Además de acceder a los datos personales de los huéspedes, a través de esta base se pueden acreditar o retirar dinero virtual. Una vez al mes cambio la contraseña y hago un ranking de accesos dependiendo del estatus del usuario. Por eso, la información necesita estar constantemente actualizada. El gestor de contraseñas facilita este trabajo» (hombre, 48 años).
En segundo lugar, en cada empresa existen tarjetas magnéticas del personal para acceder al sistema automatizado de contabilidad (por ejemplo, IIKO o R-Keeper). A veces ocurren casos sorprendentes. Un camarero se despide y se lleva consigo la tarjeta. En esencia, el camarero que se fue conoce la contraseña de acceso al sistema, donde se reflejan los indicadores financieros de la empresa, se eliminan y se descuentan los platos, y se registra el tiempo de trabajo del personal.
«Hubo una historia en la que un empleado despedido conspiró con el bartender y registró alcohol como gastos de representación. De alguna manera extraña, este tipo tenía una tarjeta desbloqueada y la utilizaba» (hombre, 38 años)
En tercer lugar, los gerentes vienen y se van, pero las cuentas permanecen. La adaptación profesional de un nuevo gerente se ralentiza cuando está sentado frente a la pantalla del monitor tratando de contactar al gerente anterior para obtener el inicio de sesión y la contraseña del correo electrónico, los sistemas Mercurio y EGAIS, y el área personal en el portal de la empresa METRO, etc.
«No podía resolver adecuadamente los problemas cuando no tenía acceso a ninguna cuenta activa. La gerente anterior no se llevó bien con el propietario y no me pasó nada. Tuve que restaurarlo todo, revisar sus borradores, convencer a alguien de que compartiera la información. Después de eso, decidí firmemente que almacenaría todas las contraseñas en un programa especial» (mujer, 29 años).
No repitas el error , utiliza un gestor de contraseñas
Todas las situaciones mencionadas pueden ser útiles para los representantes de los desarrolladores de TI al formular propuestas comerciales claras para los representantes del sector restaurantero. Reitero, el mercado HoReCa está listo para consumir productos de TI. Esto se aplica no solo a gestores de contraseñas, sino también a software antivirus, sistemas de videovigilancia y optimización de procesos empresariales.
Al escribir el texto, me di cuenta de las serias oportunidades comerciales que presenta la implementación de estándares de seguridad de la información para restaurantes, cafeterías y bares. Por ello, invito a todos los interesados a comentar qué software recomendarían a los representantes de HoReCa para establecer un sistema de seguridad de la información confiable. Para finalizar el tema de los gestores de contraseñas, les pido participar en la encuesta a continuación. Estaré muy agradecido por comentarios detallados sobre su elección.
[1] Nombre ficticio. Cualquier similitud con otros gestores de contraseñas es mera coincidencia y nada más.
[2] El encuestado se refiere al gestor de contraseñas Zoho Vault:
[3] El encuestado se refiere al gestor de contraseñas Passwork:
[4] El encuestado se refiere al gestor de contraseñas CommonKey:
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Qué gestor de contraseñas utilizan en sus empresas?
CommonKey
Passwork
Vaultier
SimpliSafe
Otro
8 usuarios votaron. 1 usuario se abstuvo.
Fuente: habr.com
