

La publicación Top10VPN, dedicada a la revisión y verificación de servicios VPN, llevó a cabo una prueba de 100 de las aplicaciones VPN gratuitas más populares para la plataforma Android, que en total suman más de 2.5 mil millones de instalaciones (se seleccionaron 100 aplicaciones VPN gratuitas que tenían el mayor número de descargas en el catálogo de Google Play). Principales conclusiones:
- 88 de los programas probados presentan problemas que pueden llevar a filtraciones de información. En 83 aplicaciones, las filtraciones ocurrieron debido a solicitudes a servidores DNS externos (no servidores del proveedor), por ejemplo, en 40 casos se utilizó DNS de Google y en 14, de Cloudflare. En 79 aplicaciones no se excluyó la posibilidad de enviar tráfico eludiendo la VPN. En 17 aplicaciones se identificaron múltiples tipos de filtraciones (revelación a sitios web de las direcciones IPv4 e IPv6 originales del usuario, filtraciones a través de DNS y WebRTC). VPNEn 11 aplicaciones se encontró el uso de generadores de números pseudoaleatorios obsoletos. En una de las aplicaciones no se utilizó en absoluto cifrado de tráfico. En 35 aplicaciones se emplearon algoritmos criptográficos obsoletos (solo en 20 programas se usaron métodos de hashing confiables). En 23 aplicaciones, durante la creación del túnel VPN para acceder a un servidor externo, se permitió el uso de versiones antiguas de TLS (anterior a TLSv3), y en 6 aplicaciones se utilizó SSLv2.
- En 69 programas se solicitaron permisos excesivos; por ejemplo, 20 aplicaciones requerían acceso a datos de ubicación (ACCESS_*_LOCATION), 46 a la lista de aplicaciones instaladas (QUERY_ALL_PACKAGES), 9 a información del estado del teléfono (READ_PHONE_STATE, que entre otras cosas permite conocer el IMEI y el IMSI), 82 solicitaban identificadores únicos para su identificación en redes publicitarias (ACCESS_ADVERTISEMENTS_ID), y 10 intentaban acceder a la cámara.
- En 53 aplicaciones se identificó el uso de funciones propietarias de terceros; por ejemplo, 13 programas usaban código para rastrear la ubicación, 31 para obtener identificadores de redes publicitarias, y 22 para verificar otras aplicaciones instaladas.
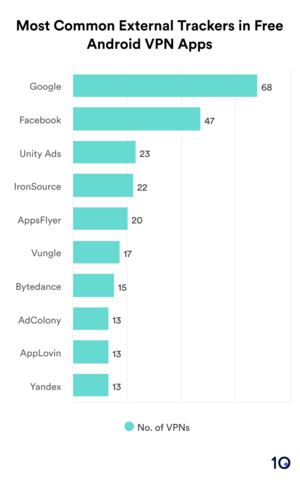
- 80 programas usaron bibliotecas de terceros, entre las cuales 15 usaron bibliotecas de Bytedance (TikTok) y 11 de Yandex.
84 aplicaciones incluían componentes SDK de plataformas de marketing o redes sociales, siendo 16 de ellas las que integraban 10 o más de dichos componentes. - 84 aplicaciones incluían componentes SDK de plataformas de marketing o redes sociales, mientras que 16 aplicaciones contenían 10 o más de estos componentes.
- Se identificaron accesos a capacidades de hardware y sensores en 32 aplicaciones que pueden comprometer la privacidad. Por ejemplo, 15 aplicaciones acceden a la cámara, 7 al micrófono y 14 a mecanismos de localización como GPS, y 14 a sensores (giroscopio, sensor de proximidad, etc.).
- 71 aplicaciones enviaron datos personales a servicios de terceros, como Facebook (47), Yandex (13) y VK (11). 37 programas revelaron identificadores de dispositivos a terceros, 23 — IP, 61 — identificadores únicos para seguimiento. 19 aplicaciones enviaron telemetría con información sobre el dispositivo y el sistema a servidores de proveedores de VPN, y 56 — a servicios de terceros como Google (39), Facebook (17) y Yandex (9).

- En 19 aplicaciones, al verificar en el servicio VirusTotal, que utiliza más de 70 antivirus, se identificó malware. 18 aplicaciones mostraron conexiones a dominios y 13 a direcciones IP incluidas en listas negras de hosts y direcciones maliciosas.
- En 93 aplicaciones se detectó discrepancia entre las etiquetas de cumplimiento de privacidad declaradas y el estado real. 75 aplicaciones
informaron incorrectamente sobre los métodos de recopilación de datos de los usuarios, 64 sobre el envío de datos a terceros, 32 sobre los métodos de seguridad utilizados. De 65 aplicaciones con la etiqueta 'No Data Sharing', solo 20 no permitieron el envío de datos a terceros, y de 32 aplicaciones con la etiqueta 'No Data Collection', solo dos cumplieron con los requisitos relacionados.
Fuente: opennet.ru
