

Investigadores de la Universidad de Michigan han desarrollado la herramienta MVPNalyzer para detectar filtraciones de información y analizar el funcionamiento de VPN, y han probado 281 aplicaciones VPN para la plataforma Android. Se seleccionaron las aplicaciones VPN más populares, disponibles a través del catálogo de Google Play. Las aplicaciones VPN que presentaron diversos problemas de seguridad y privacidad suman un total de 2.4 mil millones de instalaciones. Principales conclusiones:
- En 61 aplicaciones (22%) se detectó la transmisión de datos sin encriptación, realizada fuera del túnel establecido. La mayoría de las aplicaciones de esta categoría son populares y tienen un promedio de 11 millones de instalaciones. En 18 aplicaciones se realizó una consulta directa al servicio ip-api.com para determinar la ubicación del IP cliente.
En 5 casos, se enviaron sin encriptación archivos de configuración al cliente que contenían los parámetros de conexión al servidor VPN. Los investigadores llevaron a cabo un experimento y confirmaron la posibilidad de realizar un ataque MITM, permitiendo redirigir el tráfico a su servidor, teniendo la capacidad de interceptar el canal de comunicación de la víctima, por ejemplo, al conectarse a una red inalámbrica pública controlada por el atacante. Las aplicaciones problemáticas (la lista completa de todas las aplicaciones que presentaron problemas se presenta en la página 17 del informe en PDF):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Los investigadores notificaron a los autores de estas aplicaciones sobre los problemas y, después de un tiempo, realizaron una segunda verificación de las versiones más recientes, la cual mostró que la vulnerabilidad se había solucionado solo en dos aplicaciones: VPN Pro y Hexa VPN.
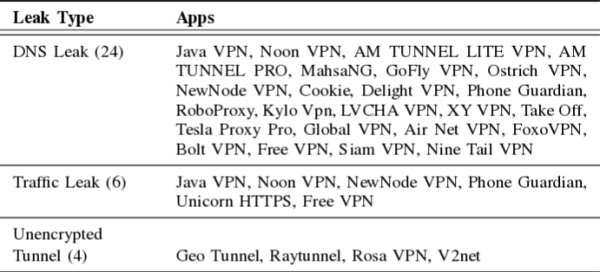
- En 29 aplicaciones (10%) se produce una pérdida de tráfico fuera del túnel establecido. En 24 aplicaciones, que suman 360 millones de instalaciones, se produjo una fuga de información sobre los sitios web visitados debido al envío directo de consultas DNS (20 enviaban consultas DNS a través del resolvedor local, y 6 a través de los servicios DNS públicos de Google, Cloudflare, AliDNS y DNSPod). En 6 aplicaciones, que suman 54 millones de instalaciones, se detectó el envío fuera del túnel de tráfico relacionado con la actividad del usuario en el navegador web. En 4 aplicaciones, los datos se transmitieron a través de un túnel no encriptado.

- En 169 aplicaciones (60%) no se utilizó ofuscación del tráfico, se emplearon puertos de red estándar y se rastrearon protocolos en el flujo general. Este comportamiento no coincide con las expectativas de los usuarios: según una encuesta realizada el año pasado, el 82% de los usuarios de VPN creen que las VPN les brindan anonimato.
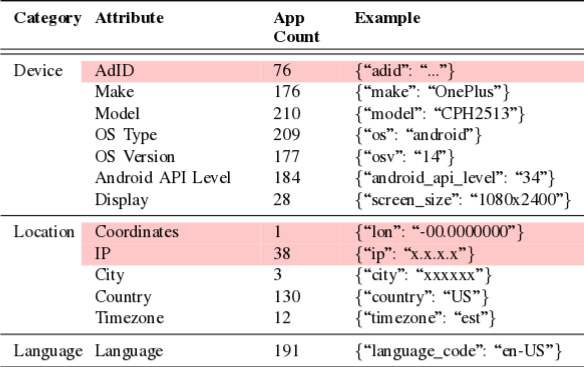
- En 76 aplicaciones (27%) se transmitieron identificadores únicos para dispositivos AAID (Android Advertising ID), lo que permite rastrear dispositivos y usuarios. En 246 aplicaciones (87%) se registró acceso a conocidas redes publicitarias y servicios de seguimiento de usuarios (se registró acceso a un total de 3714 URL diferentes). Una aplicación envió coordenadas GPS exactas del dispositivo.

- En 107 aplicaciones (38%) se utilizaron configuraciones que no proporcionan un nivel óptimo de seguridad. En 20 aplicaciones, que en total suman 40 millones de instalaciones, se emplearon métodos de cifrado inseguros. En 96 aplicaciones, que totalizan 728 millones de instalaciones, se usaron mecanismos de autenticación poco fiables.
En 3 aplicaciones se configuró en OpenVPN el parámetro data-ciphers en el valor "none", lo que permite establecer canales de comunicación sin cifrado. En 8 aplicaciones el parámetro "cipher" se configuró como "none", desactivando el cifrado al usar OpenVPN 2.4 y versiones anteriores. En 12 aplicaciones se usaron directivas que se declararon obsoletas. En 61 aplicaciones, en la configuración de OpenVPN, no se incluyeron directivas para bloquear métodos de ataque conocidos.
Fuente: opennet.ru
