

La compañía Anthropic ha presentado el proyecto Glasswing, a través del cual proporcionará acceso a una versión preliminar del modelo AI Claude Mythos con el objetivo de identificar vulnerabilidades y mejorar la seguridad del software crítico. Entre los participantes del proyecto se encuentran la organización Linux Foundation, así como empresas como Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Microsoft, NVIDIA y Palo Alto Networks. También han recibido invitaciones para participar en el proyecto alrededor de 40 organizaciones más.
Lanzado en febrero, el modelo AI Claude Opus 4.6 ha alcanzado un nuevo nivel de calidad en áreas como la identificación de vulnerabilidades, la búsqueda y corrección de errores, la revisión de cambios y la generación de código. Los experimentos con este modelo AI han permitido identificar más de 500 vulnerabilidades en proyectos de código abierto y generar un compilador en C capaz de compilar el núcleo de Linux. Sin embargo, el modelo Claude Opus 4.6 tuvo un bajo rendimiento en la creación de exploits funcionales.
El modelo de próxima generación 'Claude Mythos', según declara Anthropic, supera radicalmente a Claude Opus 4.6 en la redacción de exploits listos para usar. De varios cientos de intentos de crear exploits para vulnerabilidades identificadas en el motor JavaScript de Firefox 147, en Claude Opus 4.6 solo dos intentos fueron exitosos. Al repetir el experimento utilizando la versión preliminar del modelo Mythos, se lograron crear exploits funcionales en 181 ocasiones, aumentando la tasa de éxito de la creación de exploits del cercano a cero al 72.4%.
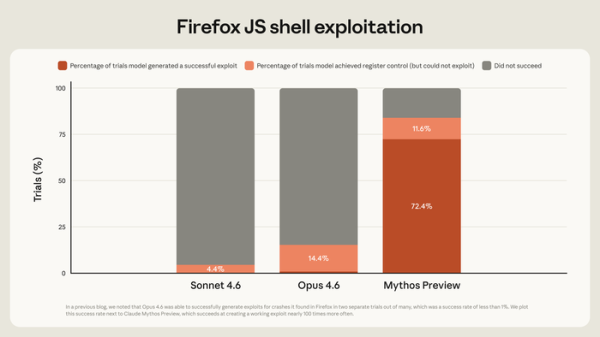
Además, en Claude Mythos se han ampliado significativamente las capacidades de búsqueda de errores y vulnerabilidades, lo que, combinado con su idoneidad para el desarrollo de exploits, genera nuevos riesgos para la industria: se pueden crear exploits para vulnerabilidades aún no corregidas (0-day) por parte de no profesionales en cuestión de horas. Se destaca que el nivel de capacidades del modelo Mythos en la búsqueda y explotación de vulnerabilidades ha alcanzado una calidad profesional y solo no se iguala a los profesionales más experimentados.
Dado que la apertura de acceso ilimitado a un modelo de IA con tales capacidades requiere la preparación de la industria, se ha decidido inicialmente abrir el acceso a una edición preliminar a un grupo selecto de expertos para llevar a cabo trabajos de búsqueda y eliminación de vulnerabilidades en productos de software críticos y en software de código abierto. Se ha otorgado una subvención de 100 millones de dólares para financiar esta iniciativa, y se ha decidido distribuir 4 millones de dólares como donaciones a organizaciones que se dedican a mantener la seguridad de proyectos abiertos.
En el conjunto de pruebas de CyberGym, que evalúa la capacidad de los modelos para identificar vulnerabilidades, el modelo Mythos mostró un nivel del 83.1%, mientras que Opus 4.6 alcanzó el 66.6%. En las pruebas sobre la calidad de la escritura del código, los modelos mostraron los siguientes resultados:
Durante el experimento, la empresa Anthropic pudo identificar varios miles de vulnerabilidades previamente desconocidas (0-day) a través del modelo de IA Mythos en varias semanas, muchas de las cuales se señalaron como críticas. Entre otras cosas, se encontró una vulnerabilidad en la pila TCP de OpenBSD que había permanecido sin ser detectada durante 27 años, lo que permite iniciar un cierre inesperado del sistema de forma remota. También se identificó una vulnerabilidad que había existido durante 16 años en la implementación del códec H.264 del proyecto FFmpeg, así como vulnerabilidades en los códecs H.265 y av1, que son explotadas al procesar contenido especialmente diseñado.
Se han identificado varias vulnerabilidades en el núcleo de Linux que permiten a un usuario no privilegiado obtener derechos de root. La vinculación de las vulnerabilidades identificadas en una cadena ha permitido crear exploits que facilitan el acceso a derechos de root al abrir páginas especiales en el navegador web. También se ha creado un exploit que permite ejecutar código con privilegios de root mediante el envío de paquetes de red especialmente diseñados a un servidor NFS de FreeBSD.
En uno de los sistemas de virtualización, escrito en un lenguaje que proporciona medios para un manejo seguro de la memoria, se ha detectado una vulnerabilidad que potencialmente permitiría, a través de manipulaciones en el sistema huésped, ejecutar código en el lado del host (no se revela el nombre, ya que el problema aún no se ha solucionado, pero aparentemente la vulnerabilidad está presente en un bloque unsafe del código en Rust). Se han encontrado vulnerabilidades en todos los navegadores web populares y bibliotecas criptográficas. Se han identificado vulnerabilidades que conducen a la inyección de código SQL en varias aplicaciones web.
Fuente: opennet.ru
