

Para los procesadores en una amplia variedad de arquitecturas Armv8-A (Cortex-A) una vulnerabilidad única para ataques por canales laterales utilizando algoritmos de ejecución especulativa. Esto fue reportado por la propia ARM, que proporcionó parches y guías para mitigar la vulnerabilidad encontrada. El peligro no es tan grande, pero no se debe subestimar, ya que los procesadores basados en la arquitectura ARM están en todas partes, lo que hace que el riesgo de filtraciones sea inimaginable en sus consecuencias.
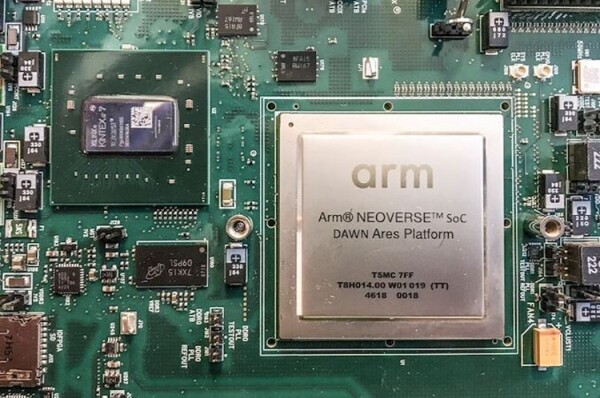
La vulnerabilidad encontrada por especialistas de Google en las arquitecturas ARM ha recibido el nombre en código Straight-Line Speculation (SLS) y la designación oficial CVE-2020-13844. Según ARM, la vulnerabilidad SLS es una forma de la vulnerabilidad Spectre, que se hizo ampliamente conocida junto con la vulnerabilidad Meltdown en enero de 2018. En otras palabras, es una vulnerabilidad clásica en los mecanismos de ejecución especulativa que permite ataques por canales laterales.
Las ejecuciones especulativas requieren procesar datos anticipadamente a lo largo de varias ramas posibles, aunque posteriormente pueden ser descartadas como innecesarias. Los ataques por canales laterales permiten robar estos datos intermedios antes de su eliminación total. Como resultado, tenemos procesadores potentes y un riesgo de filtración de datos.
El ataque Straight-Line Speculation a los procesadores con arquitectura ARM obliga al procesador a cada vez que hay un cambio en el flujo de comandos a ejecutar las instrucciones directamente desde la memoria, en lugar de seguir las instrucciones del nuevo flujo de comandos. Obviamente, este no es el mejor escenario para seleccionar instrucciones a ejecutar, lo cual puede ser explotado por un atacante.
Acreditando a ARM, no solo ha publicado una guía para desarrolladores que ayuda a evitar el riesgo de filtraciones a través del ataque Straight-Line Speculation, sino que también ha proporcionado parches para los sistemas operativos principales, como FreeBSD, OpenBSD, Trusted Firmware-A y OP-TEE, y ha emitido parches para los compiladores GCC y LLVM.
Además, la empresa ha declarado que la aplicación de los parches no afectará el rendimiento de las plataformas ARM, a diferencia de lo que ocurrió en plataformas compatibles con x86 de Intel con el bloqueo de las vulnerabilidades Spectre y Meltdown. Sin embargo, esto lo podremos saber de fuentes externas, lo que dará una imagen objetiva acerca de la nueva vulnerabilidad.
Fuente: 3dnews.ru
