

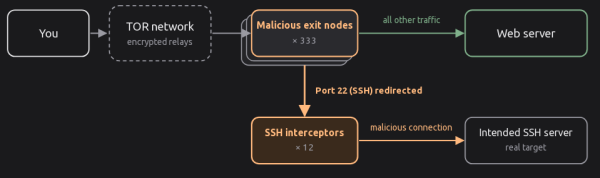
Se publicaron los detalles del incidente en el que los delincuentes lograron tomar el control de 333 nodos de salida de la red Tor (de un total de aproximadamente 3000 nodos de salida en Tor) y organizar la interceptación de tráfico no cifrado y redirección de conexiones SSH. El ataque comenzó el 2 de octubre (el viernes por la noche), pero fue detectado y comenzó a ser bloqueado el 4 de octubre. El 5 de octubre, todos los servidores comprometidos fueron desconectados por los operadores o por los propios atacantes. La investigación reveló que los atacantes tuvieron acceso a los servidores dos meses antes de que comenzara el ataque a los usuarios de Tor e instalaron el malware Ebury 1.8.3 en los sistemas comprometidos.
El objetivo del ataque era interceptar contraseñas, claves e información confidencial en el tráfico no cifrado en tránsito, así como capturar contraseñas de SSH. Al analizar el tráfico no cifrado, los atacantes se enfocaron en las solicitudes sin cifrado a los servidores de correo. Para incentivar el retorno a la operación sin cifrado en los nodos de salida, se bloquearon los puertos de red utilizados para establecer un canal de comunicación cifrado con el correo. servidores. El tráfico no cifrado se analizaba en tiempo real.
Para recopilar contraseñas de SSH, se organizó la redirección de solicitudes SSH a uno de los 12 servidores de los delincuentes. Estos servidores aceptaban la conexión por SSH y mostraban la solicitud de contraseña en nombre servidores, al que se estaba conectando. Dado que las claves de host no coincidían, ssh en el lado del cliente emitía una advertencia sobre la conexión a un desconocido. servidor.
Si el usuario ignoraba esta advertencia e introducía la contraseña para conectarse, el malware servidor transmitía la conexión al legítimo servidor SSH de destino, guardaba la contraseña ingresada por la víctima y recopilaba información sobre las acciones en la sesión SSH. Paralelamente, se establecía la conexión con el servidor de destino con la contraseña capturada y se instalaba el malware Ebury en él. Al obtener control sobre los servidores Linux que no eran nodos de salida de Tor, los atacantes cambiaron la configuración en el archivo torrc y los convirtieron en nuevos nodos de salida maliciosos de Tor.
Para identificar todos los nodos de salida maliciosos, el investigador que descubrió el problema utilizó la herramienta exitmap para recorrer todos los nodos de salida, estableciendo una conexión SSH a través de cada uno y verificando la redirección de la solicitud. No está claro cómo exactamente los atacantes accedieron a los nodos de Tor comprometidos, se plantean, entre otras cosas,
suposiciones sobre la posible compromisión de los operadores de hosting.
Fuente: opennet.ru
