

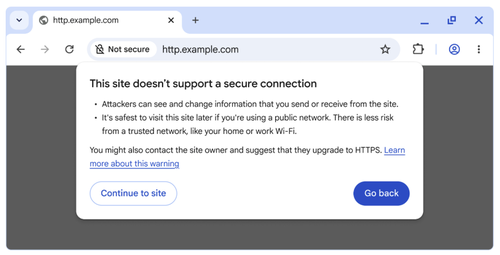
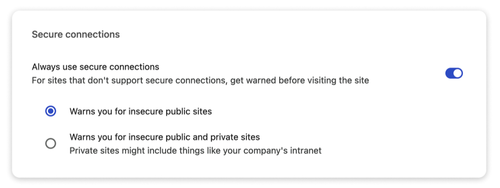
La compañía Google anunció la inclusión en la versión Chrome 154, programada para octubre de 2026, de redireccionamiento automático de solicitudes HTTP a HTTPS. Para los sitios que no admiten HTTPS, se mostrará un diálogo de confirmación antes de la primera apertura por HTTP. Actualmente, este comportamiento es opcional y requiere habilitar la opción "Always Use Secure Connections".
Inicialmente, se planeaba activar por defecto el modo de uso continuo de HTTPS en 2023, pero su implementación para todos los usuarios fue pospuesta y se limitó a activarse en modo "incógnito" y experimentos puntuales. Según las estadísticas de Google, el crecimiento más activo de la implementación de HTTPS ocurrió entre 2015 y 2020, después de lo cual el nivel de soporte de HTTPS alcanzó entre el 95% y el 99%, y se mantiene en este nivel.
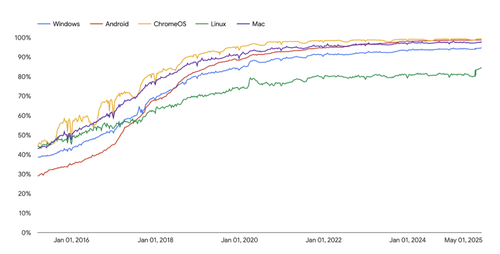
Un alcance del 100% de HTTPS todavía no es alcanzable, ya que el soporte de HTTP sigue siendo demandado para acceder a sitios internos y locales, alojados en redes locales de empresas o en sistemas actuales. Para esos sitios, que utilizan nombres de dominio no públicos nombres de dominio y direcciones intranet como 192.168.x.x y 10.x.x.x, es problemático obtener un certificado TLS verificado por una autoridad certificadora. Si se dejan de lado estos recursos y se consideran únicamente los sitios accesibles públicamente, la proporción de implementación de HTTPS aumenta del 84% al 97% en instalaciones sobre la plataforma Linux, del 95% al 98% en Windows y alcanza el 99% en Android y macOS.
Para no molestar a los usuarios de sitios internos con confirmaciones innecesarias, el modo de uso continuo de HTTPS en Chrome 154 se aplicará por defecto únicamente a sitios accesibles públicamente, pero este comportamiento se puede modificar en la configuración.
Antes de su activación para todos los usuarios, se llevará a cabo una implementación de prueba: en la versión Chrome 147, programada para abril de 2026, la opción de uso continuo de HTTPS se activará por defecto para más de mil millones de usuarios que hayan habilitado en la configuración el modo de protección avanzada (Enhanced Safe Browsing).
Fuente: opennet.ru
