

La empresa Google sobre el cambio de enfoque en el procesamiento de contenido mixto en páginas abiertas por HTTPS. Anteriormente, cuando había componentes en páginas abiertas por HTTPS que se cargaban sin cifrado (por protocolo http://), se mostraba un indicador especial. En el futuro, se ha decidido bloquear la carga de tales recursos de forma predeterminada. Así, las páginas abiertas por "https://" garantizarán contener solo recursos cargados a través de un canal de comunicación seguro.
Se señala que actualmente más del 90% de los sitios se abren por los usuarios de Chrome utilizando HTTPS. La presencia de inserciones cargadas sin cifrado crea amenazas de violación de la seguridad a través de la modificación de contenido no protegido en presencia de control sobre el canal de comunicación (por ejemplo, al conectarse a través de Wi-Fi abierto). El indicador de contenido mixto se considera ineficaz y engañoso para el usuario, ya que no proporciona una evaluación clara de la seguridad de la página.
Actualmente, los tipos más peligrosos de contenido mixto, como scripts e iframe, ya están bloqueados por defecto, pero las imágenes, archivos de audio y videos aún pueden cargarse a través de http://. A través de la sustitución de imágenes, un atacante puede insertar cookies que rastrean las acciones del usuario, intentar explotar vulnerabilidades en los controladores de imágenes o realizar un engaño sustituyendo la información presentada en la imagen.
La introducción del bloqueo se divide en varias etapas. En Chrome 79, programado para el 10 de diciembre, aparecerá una nueva configuración que permitirá desactivar el bloqueo para sitios específicos. La configuración indicada se aplicará al contenido mixto que ya se bloquee, como scripts e iframe, y se activará a través del menú desplegable al hacer clic en el símbolo de candado, reemplazando el indicador previamente ofrecido para desactivar el bloqueo.
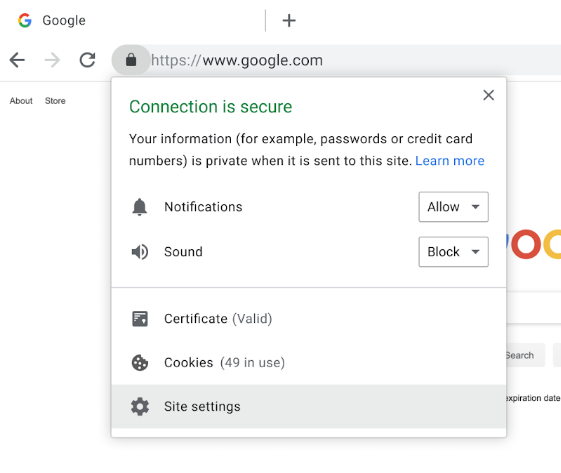
En Chrome 80, que se espera el 4 de febrero, se aplicará un esquema suave de bloqueo de archivos de audio y video, lo que implicará la sustitución automática de enlaces http:// por https://, lo que permitirá mantener la funcionalidad si el recurso problemático también está disponible a través de HTTPS. Las imágenes seguirán cargándose sin cambios, pero si se cargan a través de http:// en páginas https://, se mostrará un indicador de conexión no segura en toda la página. Para la autoconversión a https o el bloqueo de imágenes, los desarrolladores de sitios podrán utilizar las propiedades CSP upgrade-insecure-requests y block-all-mixed-content. En la versión de Chrome 81, programada para el 17 de marzo, se aplicará la autoconversión de imágenes cargadas de http:// a https:// en caso de carga mixta.
Además, la empresa Google está integrando en una de las próximas versiones del navegador Chrome un nuevo componente Password Checkup, que anteriormente en forma de . La integración resultará en la incorporación de herramientas para analizar la fortaleza de las contraseñas utilizadas por el usuario en el administrador de contraseñas de Chrome. Al intentar iniciar sesión en cualquier sitio, se realizará una comprobación del nombre de usuario y la contraseña contra una base de datos de cuentas comprometidas, con una advertencia en caso de identificar problemas. La verificación se realiza contra una base de datos que abarca más de 4 mil millones de cuentas comprometidas que figuraron en filtraciones de bases de datos de usuarios. También se mostrará una advertencia al intentar utilizar contraseñas triviales, como 'abc123' (según Google, el 23% de los estadounidenses utilizan contraseñas similares), o al usar la misma contraseña en varios sitios. Para preservar la privacidad al acceder a una API externa, solo se envían los primeros dos bytes del hash de la combinación de nombre de usuario y contraseña (para el hashing se utiliza el algoritmo
Argon2 ocultamiento«, en la que ninguna de las partes conoce el contenido de los datos verificados. Para protegerse contra la determinación del contenido de la base de cuentas comprometidas mediante la prueba de prefijos aleatorios, los datos entregados se cifran en relación con una clave generada a partir de la combinación verificada de nombre de usuario y contraseña.
Fuente: opennet.ru
