

La corporación Google ha publicado «¿Qué tan efectiva es la higiene básica de la cuenta para prevenir su robo?» sobre lo que puede hacer el propietario de la cuenta para protegerla de los delincuentes. A continuación, presentamos la traducción de este estudio.
Sin embargo, el método más efectivo que se utiliza en Google no se incluyó en el informe. Tuve que escribir sobre ese método al final.
Cada día, protegemos a los usuarios de cientos de miles de intentos de hackeo de cuentas. provienen de bots automáticos con acceso a sistemas externos de hackeo de contraseñas, aunque también hay ataques de phishing y dirigidos. Anteriormente, hemos comentado cómo , como agregar un número de teléfono, pueden ayudar a protegerte, pero ahora queremos demostrar esto en la práctica.
Un ataque de phishing es un intento de engañar al usuario para que entregue voluntariamente información al delincuente que será útil en el proceso de hackeo. Por ejemplo, al copiar la interfaz de una aplicación legítima.
Los ataques mediante bots automáticos son intentos masivos de hackeo que no están dirigidos a usuarios específicos. Generalmente se realizan con software de acceso público y son accesibles incluso para 'hackers' no preparados. Los delincuentes no saben nada sobre las características específicas de los usuarios; simplemente inician la aplicación y 'capturan' todas las cuentas mal protegidas a su alrededor.
Los ataques dirigidos son hackeos de cuentas específicas, donde se recopila información adicional sobre cada cuenta y su propietario, pueden ocurrir intentos de intercepción y análisis del tráfico, así como el uso de herramientas de hackeo más sofisticadas.
(Nota del traductor)
Nos hemos unido a investigadores de la Universidad de Nueva York y de la Universidad de California para determinar cuán efectivas son las prácticas básicas de higiene de cuentas en la prevención de su 'secuestro'.
Un estudio anual sobre y fue presentado el miércoles en una reunión de expertos, políticos y usuarios llamada .
Nuestras investigaciones muestran que simplemente agregar un número de teléfono a su cuenta de Google puede bloquear hasta el 100% de los ataques de bots automáticos, el 99% de los ataques de phishing masivo y el 66% de los ataques dirigidos que se realizaron durante nuestra investigación.
Protección proactiva automática de Google contra el "hackeo" de cuentas
Implementamos protección proactiva automática para proteger mejor a todos nuestros usuarios del hackeo de cuentas. Así es como funciona: si detectamos un intento de inicio de sesión sospechoso (por ejemplo, desde un nuevo lugar o dispositivo), solicitaremos pruebas adicionales de que realmente es usted. Esta confirmación puede ser verificar que tiene acceso a un teléfono de confianza, o responder a una pregunta cuya respuesta solo usted conoce.
Si ha iniciado sesión en su teléfono o ha proporcionado un número de teléfono en la configuración de la cuenta, podemos proporcionar el mismo nivel de protección que con la verificación en dos pasos. Hemos encontrado que el código SMS enviado al número de teléfono de recuperación ayudó a bloquear el 100% de los bots automáticos, el 96% de los ataques de phishing masivo y el 76% de los ataques dirigidos. Además, las solicitudes en el dispositivo que requieren confirmar la operación, que son un reemplazo más seguro que los SMS, ayudaron a prevenir el 100% de los bots automáticos, el 99% de los ataques de phishing masivo y el 90% de los ataques dirigidos.
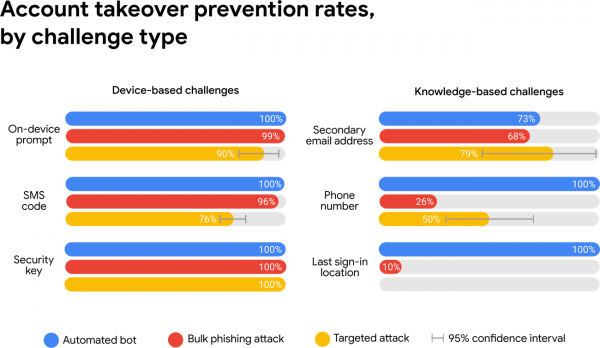
La protección que se basa tanto en la posesión de dispositivos específicos como en el conocimiento de ciertos hechos ayuda a contrarrestar los bots automáticos, mientras que la protección basada en la posesión de dispositivos específicos ayuda a prevenir el phishing e incluso los ataques dirigidos.
Si no tiene un número de teléfono configurado en su cuenta, podemos recurrir a métodos de protección más débiles, basados en el conocimiento sobre usted, como el lugar de su último inicio de sesión. Esto funciona bien contra los bots, pero el nivel de protección contra phishing puede caer hasta el 10%, y la protección contra ataques dirigidos es prácticamente inexistente. Esto sucede porque las páginas de phishing y los delincuentes en ataques dirigidos pueden obligarlo a revelar cualquier información adicional que Google pueda solicitar para su verificación.
Considerando las ventajas de esta protección, uno podría preguntarse por qué no exigimos su uso para cada inicio de sesión. La respuesta es que esto crearía complicaciones adicionales para los usuarios (especialmente para los no preparados — nota del traductor). En un experimento se descubrió que el 38% de los usuarios no tenían acceso a su teléfono al iniciar sesión en su cuenta. Otro 34% de los usuarios no pudo recordar su dirección de correo electrónico adicional.
Si has perdido el acceso a tu teléfono o no puedes iniciar sesión, siempre puedes volver a un dispositivo de confianza desde el cual iniciaste sesión anteriormente para acceder a tu cuenta.
Entendiendo los ataques de 'hackeo por encargo'
Mientras que la mayoría de las herramientas de protección automática bloquean la mayoría de bots y ataques de phishing, los ataques dirigidos se vuelven más perniciosos. Como parte de nuestros esfuerzos constantes para , constantemente identificamos nuevos grupos criminales de 'hackeo por encargo' que cobran un promedio de 750 dólares por hackear una cuenta. Estos delincuentes a menudo confían en correos electrónicos de phishing que se hacen pasar por familiares, colegas, funcionarios gubernamentales o incluso Google. Si el objetivo no se rinde en el primer intento de phishing, los ataques posteriores pueden continuar durante más de un mes.
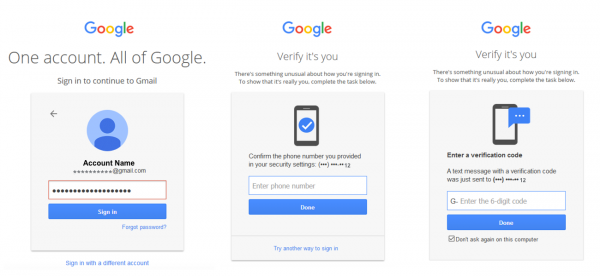
Ejemplo de un ataque de phishing de 'hombre en el medio', que verifica la contraseña en tiempo real. Después de esto, se pide a las víctimas en la página de phishing que ingresen los códigos de autenticación SMS para acceder a la cuenta de la víctima.
Según nuestras estimaciones, solo uno de cada millón de usuarios corre un riesgo tan alto. Los delincuentes no se dirigen a personas al azar. Aunque las investigaciones muestran que nuestra protección automática puede ayudar a retrasar e incluso prevenir hasta el 66% de los ataques dirigidos que hemos estudiado, todavía recomendamos que los usuarios de alto riesgo se registren en nuestro . Como se observó durante nuestra investigación, los usuarios que utilizan exclusivamente llaves de seguridad (es decir, la autenticación de dos factores mediante códigos enviados a los usuarios — nota del traductor.), fueron víctimas de phishing dirigido.
Dedique un poco de tiempo a proteger su cuenta.
Usa el cinturón de seguridad para proteger tu vida y salud durante los viajes en coche. Y con nuestros podrá garantizar la seguridad de su cuenta.
Como muestran nuestras investigaciones, una de las cosas más sencillas que puede hacer para proteger su cuenta de Google es establecer un número de teléfono. Para los usuarios de alto riesgo, como periodistas, activistas sociales, líderes empresariales y equipos de campañas políticas, nuestro programa le ayudará a asegurar el más alto nivel de seguridad. También puede proteger sus cuentas de servicios de terceros (no de Google) contra ataques de robo de contraseñas al instalar la extensión .
Es curioso que Google no siga los consejos que él mismo da a sus usuarios. para la autenticación de dos factores de más de 85,000 de sus empleados. Según los representantes de la empresa, desde el comienzo del uso de tokens de hardware no se ha registrado ningún robo de cuentas. Compare con las cifras presentadas en este informe. Así se puede ver que el uso de los tokens para la autenticación de dos factores es la única forma fiable de proteger tanto cuentas como información (y en algunos casos, también dinero).
Para proteger las cuentas de Google se utilizan tokens creados bajo el estándar FIDO U2F, por ejemplo . Y para la autenticación de dos factores en sistemas operativos Windows, Linux y MacOS se utilizan .
(Nota del traductor)
Fuente: habr.com
