

Los desarrolladores de Firefox han anunciado la expansión del uso del modo DNS sobre HTTPS (DoH, DNS over HTTPS), que se habilitará por defecto para los usuarios de Canadá (anteriormente, DoH se aplicaba por defecto solo en EE. UU.). La activación de DoH para los usuarios de Canadá se llevará a cabo en varias etapas: el 20 de julio, DoH se activará para el 1% de los usuarios de Canadá y, si no surgen problemas imprevistos, la cobertura se incrementará al 100% a finales de septiembre.
La transición de los usuarios de Firefox en Canadá a DoH se realiza con la colaboración de la organización CIRA (Canadian Internet Registration Authority), que regula el desarrollo de Internet en Canadá y es responsable del dominio de nivel superior "ca". La organización CIRA también se ha unido al programa TRR (Trusted Recursive Resolver) y está incluida entre los proveedores de DNS-over-HTTPS disponibles en Firefox.
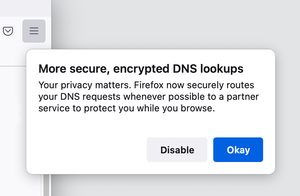
Después de activar DoH, el sistema del usuario mostrará una advertencia que permitirá optar por no cambiar a DoH y continuar utilizando el esquema tradicional de envío de consultas no cifradas al servidor DNS del proveedor. Se puede cambiar de proveedor o desactivar DoH en la configuración de la conexión de red. Además de los servidores DoH de CIRA, se pueden elegir los servicios de Cloudflare y NextDNS.
Los proveedores de DoH ofrecidos en Firefox se seleccionan de acuerdo con los requisitos para resolutores DNS dignos de confianza, bajo los cuales el operador de DNS solo puede usar los datos obtenidos para resolución para operar el servicio, no debe conservar registros durante más de 24 horas, no puede transmitir datos a terceros y debe divulgar información sobre los métodos de procesamiento de datos. El servicio también debe comprometerse a no censurar, filtrar, interferir ni bloquear el tráfico DNS, excepto en las situaciones previstas por la ley.
Recordemos que DoH puede ser útil para eliminar filtraciones de información sobre los nombres de host solicitados a través de los servidores DNS del proveedor, combatir ataques MITM y sustituciones de tráfico DNS (por ejemplo, al conectarse a Wi-Fi público), y resistir bloqueos a nivel de DNS (DoH no puede reemplazar VPN en el ámbito de eludir bloqueos, implementados a nivel de DPI) o para organizar el funcionamiento en caso de imposibilidad de acceso directo a servidores DNS (por ejemplo, al trabajar a través de un proxy). Si en una situación normal las consultas DNS se envían directamente a los servidores DNS especificados en la configuración del sistema, en el caso de DoH la solicitud para determinar IP el host se encapsula en el tráfico HTTPS y se envía a un servidor HTTP, donde el resolver procesa las solicitudes a través de Web API. El estándar actual DNSSEC utiliza cifrado solo para la autenticación del cliente y el servidor, pero no protege el tráfico de la intercepción ni garantiza la confidencialidad de las solicitudes.
Fuente: opennet.ru
