

Esencia de lo sucedido
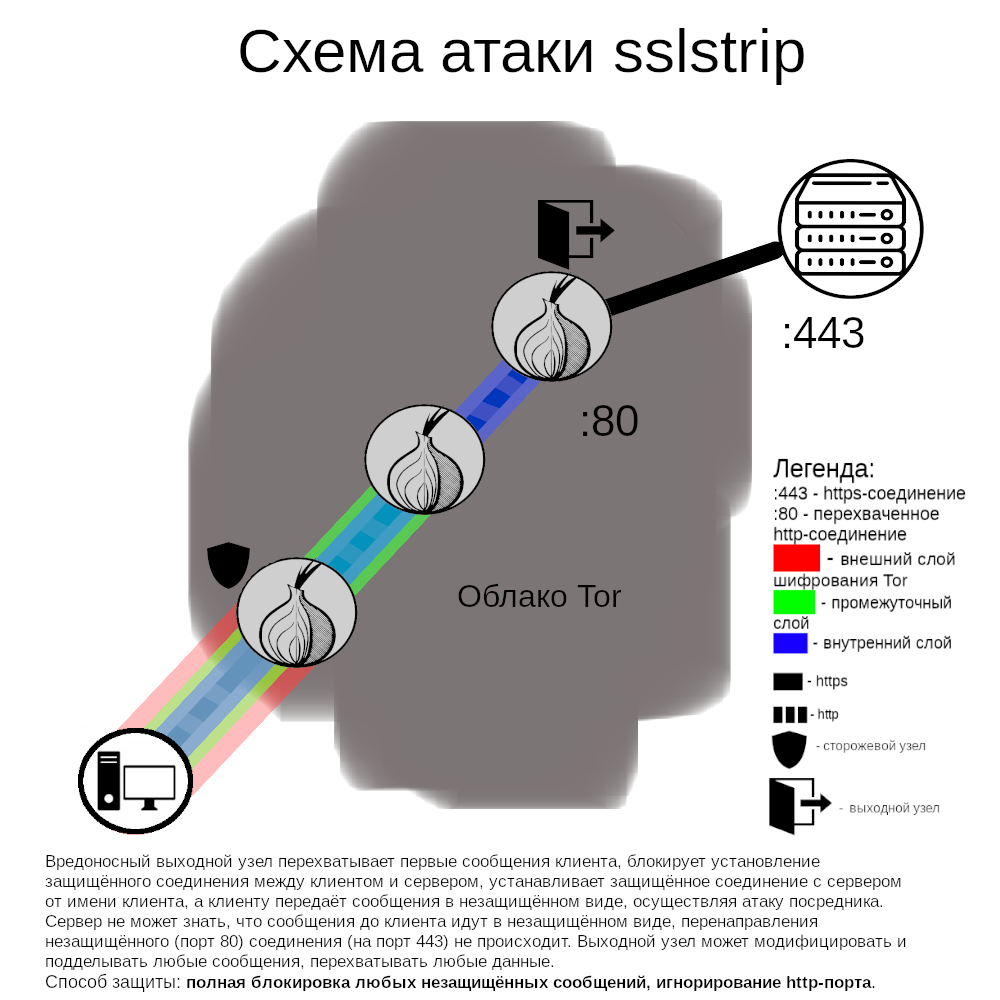
En mayo de 2020, se descubrió un grupo de nodos de salida que interferían en las conexiones salientes. En particular, dejaban casi todas las conexiones intactas, pero interceptaban las conexiones a un pequeño número de intercambios de criptomonedas. Si los usuarios visitaban la versión HTTP del sitio (es decir, no cifrada y no autenticada), los nodos maliciosos evitaban la redirección a la versión HTTPS (es decir, cifrada y autenticada). Si el usuario no notaba la sustitución (por ejemplo, la ausencia del icono de candado en el navegador) y comenzaba a enviar información importante, esta podía ser interceptada por el atacante.
El proyecto Tor excluyó estos nodos de la red en mayo de 2020. En julio de 2020, se descubrió otro grupo de retransmisores que realizaban un ataque similar, y también fueron excluidos. Hasta ahora no está claro si se atacaron con éxito a algunos usuarios, pero dado el alcance del ataque y el hecho de que el atacante intentó nuevamente (el primer caso afectó al 23% de la capacidad total de los nodos de salida, el segundo aproximadamente un 19%), es razonable suponer que el delincuente consideró que los costos del ataque eran justificados.
Este incidente es un buen recordatorio de que las solicitudes HTTP son no cifradas y no autenticadas, y por lo tanto aún son vulnerables. Tor Browser incluye la extensión HTTPS-Everywhere, diseñada específicamente para prevenir ataques como este, pero su efectividad está limitada por una lista que no cubre todos los sitios web del mundo. Los usuarios que visiten versiones HTTP de sitios siempre estarán en riesgo.
Prevención de ataques similares en el futuro
Las formas de prevenir ataques se dividen en dos partes: la primera incluye medidas que pueden tomar los usuarios y los administradores de sitios para fortalecer su seguridad, mientras que la segunda se refiere a la identificación y detección oportuna de nodos maliciosos en la red.
Acciones recomendadas por parte de los sitios:
1. Activar HTTPS (certificados gratuitos disponibles Let’s Encrypt)
2. Agregar reglas de redirección a la lista de HTTPS-Everywhere, para que los usuarios puedan establecer de manera preventiva una conexión segura, en lugar de confiar en la redirección después de establecer una conexión no segura. Además, si la administración de los servicios web desea evitar completamente la interacción con nodos de salida, puede proporcionar una versión onion del sitio.
En este momento, el proyecto Tor está considerando desconectar completamente el HTTP no seguro en Tor Browser. Hace unos años, tal medida era impensable (demasiados recursos solo contaban con HTTP no seguro), pero con HTTPS-Everywhere y la próxima versión de Firefox se dispone de una función experimental que permite usar HTTPS por defecto para la primera conexión, con la opción de volver a HTTP si es necesario. Aún no está claro cómo este enfoque afectará a los usuarios de Tor Browser, por lo que se probará primero en niveles de seguridad más altos del navegador (icono de escudo).
Desde la red Tor, hay voluntarios que observan el comportamiento de los retransmisores y reportan incidentes, lo que permite que los nodos maliciosos sean excluidos por los servidores raíz de los directorios. Aunque dichos informes suelen ser atendidos rápidamente y los nodos maliciosos son desconectados inmediatamente después de detectarlos, no hay suficientes recursos para una vigilancia constante de la red. Si lograste detectar un retransmisor malicioso, puedes informarlo al proyecto, las instrucciones están disponibles en este enlace.
El enfoque actual tiene dos problemas fundamentales:
1. Al evaluar un retransmisor desconocido, es difícil probar su malicia. Si no se han observado ataques provenientes de él, ¿debería permanecer ahí? Los ataques masivos que afectan a muchos usuarios son más fáciles de detectar, pero si los ataques afectan solo a un pequeño número de sitios y usuarios, el atacante puede actuar de manera preventiva. La red Tor en sí está compuesta por miles de retransmisores ubicados en todo el mundo, y esta diversidad (y la descentralización resultante) es una de sus grandes fortalezas.
2. Al evaluar un grupo de retransmisores desconocidos, es difícil probar su interconexión (es decir, si están llevando a cabo un ataque de Sybil). Muchos operadores de retransmisión voluntarios eligen las mismas redes económicas para alojarse, como Hetzner, OVH, Online, Frantech, Leaseweb, etc., y si se detectan varios nuevos retransmisores, no será fácil suponer de manera inequívoca si ha surgido varios nuevos operadores o solo uno que gestiona todos los nuevos retransmisores.
Fuente: linux.org.ru
