

El desarrollador de soluciones antivirus «Doctor Web» sobre el descubrimiento de un peligroso backdoor, distribuido por delincuentes bajo la apariencia de una actualización para el popular navegador Google Chrome. Se informa que más de 2,000 personas ya han sido víctimas de los cibercriminales, y el número continúa creciendo.
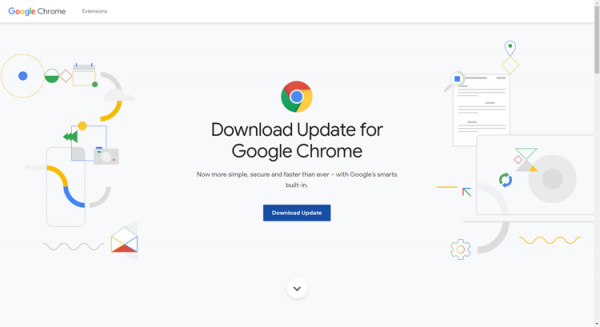
Según el laboratorio de virus «Doctor Web», con el objetivo de alcanzar la máxima audiencia, los delincuentes han utilizado recursos basados en CMS WordPress: desde blogs de noticias hasta portales corporativos, a los que los hackers han conseguido acceder de forma administrativa. En el código de las páginas de los sitios comprometidos se ha incorporado un script JavaScript que redirige a los usuarios a un sitio de phishing que se hace pasar por el recurso oficial de la compañía Google (ver captura de pantalla arriba).
A través del backdoor, los delincuentes tienen la capacidad de entregar a los dispositivos infectados una carga «útil» en forma de aplicaciones maliciosas. Entre ellas se encuentran: el keylogger X-Key Keylogger, el stealer Predator The Thief y un troyano para el control remoto mediante el protocolo RDP.
Para evitar incidentes desagradables, los especialistas de la compañía «Doctor Web» recomiendan ser extremadamente cautelosos al navegar por Internet y sugieren no ignorar el filtro de recursos de phishing que está presente en muchos navegadores modernos.
Fuente: 3dnews.ru
