

Se ha lanzado una importante versión del navegador especializado Tor Browser 11.0, que ha realizado la transición a la rama ESR de Firefox 91. El navegador se enfoca en garantizar el anonimato, la seguridad y la privacidad, redirigiendo todo el tráfico exclusivamente a través de la red Tor. No se puede acceder directamente a través de la conexión de red estándar del sistema actual, lo que impide rastrear la dirección IP real del usuario (en caso de que el navegador sea hackeado, los atacantes pueden acceder a los parámetros de red del sistema, por lo que para bloquear completamente posibles filtraciones se deben utilizar productos como Whonix). Las versiones de Tor Browser están preparadas para Linux, Windows y macOS. La creación de una nueva versión para Android se ha retrasado.
Para proporcionar una protección adicional, Tor Browser incluye la extensión HTTPS Everywhere, que permite usar la encriptación del tráfico en todos los sitios donde sea posible. Para reducir la amenaza de ataques mediante JavaScript y bloquear por defecto complementos, se incluye la extensión NoScript. Para combatir el bloqueo y la inspección del tráfico, se utilizan fteproxy y obfs4proxy.
Para establecer un canal de comunicación cifrado en entornos que bloquean cualquier tráfico excepto HTTP, se ofrecen transportes alternativos que, por ejemplo, permiten eludir los intentos de bloquear Tor en China. Para protegerse del seguimiento de los movimientos del usuario y de las particularidades específicas de cada visitante, se han desactivado o limitado las API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices y screen.orientation, así como se han desactivado las herramientas de envío de telemetría, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect", y se ha modificado libmdns.
En la nueva versión:
- Se ha realizado la transición a la base de código de Firefox 91 ESR y la nueva rama estable tor 0.4.6.8.
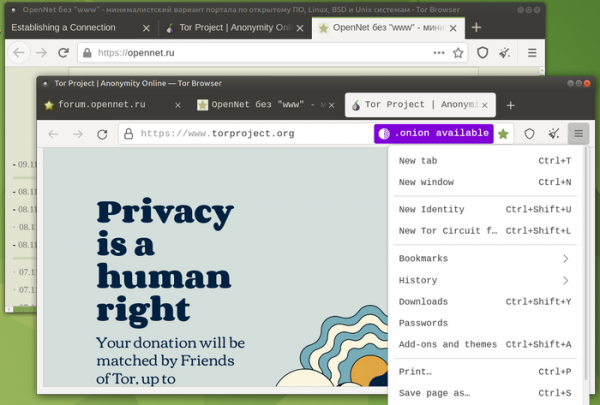
- La interfaz de usuario refleja cambios significativos en el diseño propuestos en Firefox 89. Se han actualizado los iconos, unificado el estilo de varios elementos, rediseñada la paleta de colores, se ha cambiado el diseño de la barra de pestañas, reestructurado el menú, eliminado el menú incorporado en la barra de direcciones «…», y se ha modificado el diseño de los paneles informativos y los diálogos modales con advertencias, confirmaciones y solicitudes.

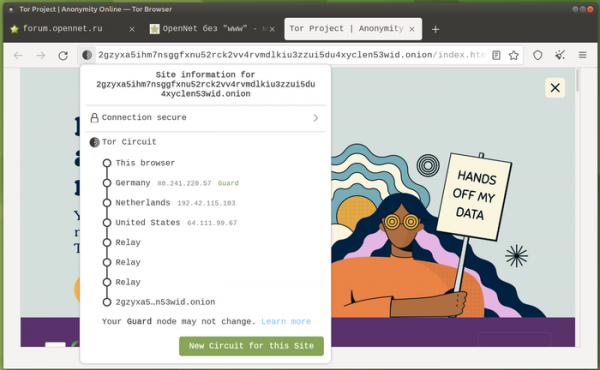
Entre los cambios específicos de la interfaz de Tor Browser, se destaca la modernización del diseño de la pantalla de conexión a la red Tor, la visualización de las cadenas de nodos seleccionadas, la interfaz de selección del nivel de seguridad y las páginas con errores al procesar conexiones onion. Se ha rediseñado la página «about:torconnect».

- Se ha implementado un nuevo módulo TorSettings, que agrupa la funcionalidad responsable de cambiar configuraciones específicas del Tor Browser en el configurador (about:preferences#tor).
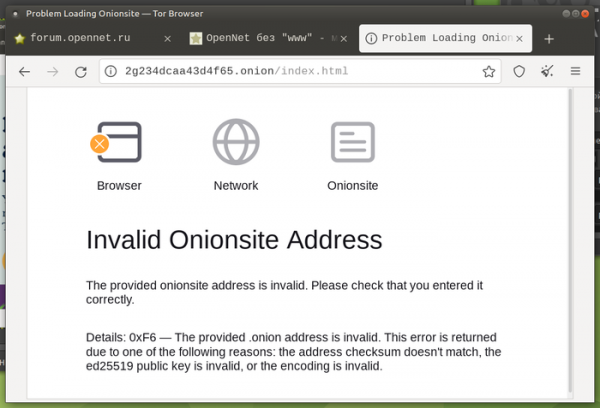
- El soporte para los antiguos servicios onion basados en la segunda versión del protocolo ha sido descontinuado, ya que se declaró obsoleto hace un año y medio. Al intentar abrir una antigua dirección onion de 16 caracteres, ahora se mostrará el error "Invalid Onion Site Address". La segunda versión del protocolo fue desarrollada hace aproximadamente 16 años y debido al uso de algoritmos obsoletos, ya no puede considerarse segura en las condiciones actuales. Hace dos años y medio, en la versión 0.3.2.9, se ofreció a los usuarios la tercera versión del protocolo para servicios onion, que se destaca por la transición a direcciones de 56 caracteres, brindando una protección más robusta contra filtraciones de datos a través de servidores directorios, una estructura modular ampliable y el uso de algoritmos SHA3, ed25519 y curve25519 en lugar de SHA1, DH y RSA-1024.

Fuente: opennet.ru
