

Se ha publicado la versión 1.0 del marco TUF (The Update Framework), que proporciona herramientas para verificar de forma segura la disponibilidad y descarga de actualizaciones. El objetivo principal del proyecto es proteger al cliente de ataques típicos a los repositorios e infraestructuras, incluyendo la contrarrestación de la promoción de actualizaciones fraudulentas por parte de atacantes tras obtener acceso a las claves para la firma digital o comprometer el repositorio. El proyecto se desarrolla bajo la auspicia de la organización Linux Foundation y se aplica para mejorar la seguridad en la entrega de actualizaciones en proyectos como Docker, Fuchsia, Automotive Grade Linux, Bottlerocket y PyPI (se espera que la verificación de descargas y metadatos en PyPI esté disponible pronto). El código de implementación de referencia de TUF está escrito en Python y se distribuye bajo la licencia Apache 2.0.
El proyecto está desarrollando una serie de bibliotecas, formatos de archivo y utilidades que se pueden integrar fácilmente en los sistemas de actualización de aplicaciones existentes, proporcionando protección en caso de que se comprometan las claves en el lado de los desarrolladores de software. Para utilizar TUF, basta con añadir los metadatos necesarios al repositorio, y en el código del cliente integrar los procedimientos proporcionados en TUF para la descarga y verificación de archivos.
El marco TUF se encarga de las tareas de verificación de actualizaciones, descarga de actualizaciones y verificación de su integridad. El sistema de instalación de actualizaciones no se entrelaza directamente con los metadatos adicionales, cuya verificación y descarga corre a cargo de TUF. Para la integración con aplicaciones y sistemas de instalación de actualizaciones, se ofrece una API de bajo nivel para acceder a los metadatos y la implementación de una API de cliente de alto nivel llamada ngclient, lista para integrarse con aplicaciones.
Entre los ataques que puede contrarrestar TUF se encuentran la sustitución de versiones antiguas como si fueran actualizaciones, con el objetivo de bloquear las correcciones de vulnerabilidades en el software o revertir al usuario a una versión antigua vulnerable, así como la promoción de actualizaciones maliciosas, correctamente firmadas utilizando una clave comprometida, y la realización de ataques DoS contra los clientes, como llenar el disco con actualizaciones infinitas.
La protección contra la compromisión de la infraestructura del proveedor de software se logra mediante el mantenimiento de registros verificables separados sobre el estado del repositorio o la aplicación. Los metadatos verificables de TUF incluyen información sobre las claves dignas de confianza, hashes criptográficos para evaluar la integridad de los archivos, firmas digitales adicionales para certificar los metadatos, información sobre números de versión y datos sobre el tiempo de vida de los registros. Las claves utilizadas para la verificación tienen una vida útil limitada y requieren actualizaciones constantes para protegerse contra la firma por parte de claves antiguas.
La reducción del riesgo de comprometer todo el sistema se logra mediante el uso de un modelo de separación de confianza, en el que cada parte está limitada solo al ámbito por el que es directamente responsable. El sistema utiliza una jerarquía de roles con sus propias claves; por ejemplo, el rol raíz firma claves para roles responsables de los metadatos en el repositorio, datos sobre el tiempo de creación de actualizaciones y compilaciones objetivo. A su vez, el rol encargado de las compilaciones firma roles relacionados con la certificación de los archivos entregados.
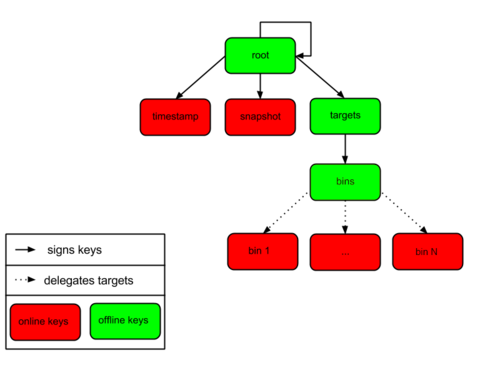
Para protegerse contra la compromisión de claves, se utiliza un mecanismo de revocación y reemplazo operativos de claves. Cada clave en particular concentra solo los poderes mínimamente necesarios, y para las operaciones de certificación se requiere el uso de varias claves (la filtración de una sola clave no permite atacar de inmediato al cliente, y para comprometer todo el sistema, es necesario capturar las claves de todos los participantes). El cliente solo puede aceptar archivos creados después de que ya se hayan recibido otros archivos, y los datos se cargan solo según el tamaño especificado en los metadatos certificados.
La publicación de la versión TUF 1.0.0 ofrece una implementación de referencia completamente reescrita y estabilizada de la especificación TUF, que se puede utilizar como un ejemplo listo al crear implementaciones propias o para la integración en proyectos. La nueva implementación contiene mucho menos código (1400 líneas en lugar de 4700), es más fácil de mantener y puede expandirse fácilmente, por ejemplo, si se necesita agregar soporte para pilas de red específicas, sistemas de almacenamiento o algoritmos de cifrado.
Fuente: opennet.ru
