

Se ha preparado el lanzamiento del sistema para la captura, almacenamiento e indexación de paquetes de red Arkime 3.1, que proporciona herramientas para una evaluación visual del flujo de tráfico y la búsqueda de información relacionada con la actividad de red. Inicialmente, el proyecto fue desarrollado por AOL con el objetivo de crear una alternativa abierta y desplegable en sus propios servidores a las plataformas comerciales de procesamiento de paquetes de red, capaz de escalar para manejar tráfico a velocidades de decenas de gigabits por segundo. El código del componente para la captura de tráfico está escrito en C, y la interfaz está implementada en Node.js/JavaScript. El código fuente se distribuye bajo la licencia Apache 2.0. Se admite el funcionamiento en Linux y FreeBSD. Se han preparado paquetes listos para Arch, CentOS y Ubuntu.
Arkime incluye herramientas para la captura e indexación de tráfico en formato PCAP estándar, así como proporciona medios para el acceso rápido a los datos indexados. La aplicación del formato PCAP simplifica notablemente la integración con analizadores de tráfico existentes, como Wireshark. El volumen de datos almacenados está limitado únicamente por el tamaño del arreglo de discos disponible. Los metadatos sobre las sesiones se indexan en un clúster basado en el motor Elasticsearch.
Para el análisis de la información acumulada, se ofrece una interfaz web que permite la navegación, búsqueda y exportación de muestras. La interfaz web incluye varios modos de visualización, desde estadísticas generales, mapas de conexiones y gráficos visuales con datos sobre cambios en la actividad de la red, hasta herramientas para estudiar sesiones individuales, analizar la actividad por protocolo utilizado y desglosar datos de volúmenes PCAP. También se proporciona una API que permite transferir a aplicaciones externas los datos de los paquetes capturados en formato PCAP y las sesiones analizadas en formato JSON.
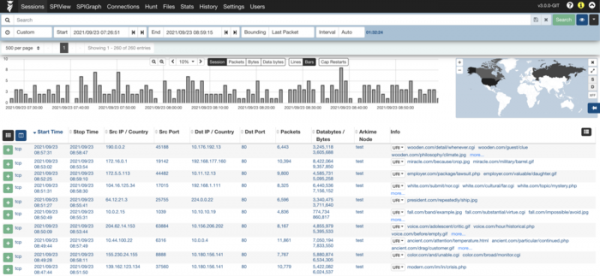
Arkime consta de tres componentes básicos:
- El sistema de captura de tráfico es una aplicación multihilo en C para monitorear tráfico, grabar volcado en formato PCAP en disco, analizar los paquetes capturados y enviar metadatos sobre las sesiones (SPI, inspección de paquetes con estado) y protocolos al clúster de Elasticsearch. Es posible almacenar archivos PCAP encriptados.
- Interfaz web basada en la plataforma Node.js, que se ejecuta en cada servidor capturador de tráfico y procesa las solicitudes relacionadas con el acceso a los datos indexados y la transferencia de archivos PCAP a través de la API.
- Almacenamiento de metadatos basado en Elasticsearch.
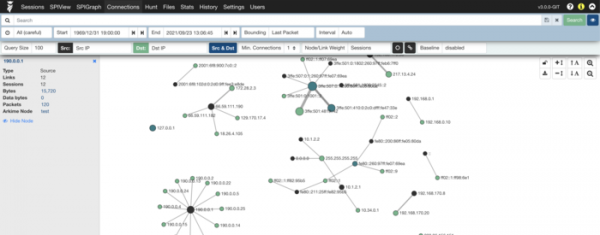
En esta nueva versión:
- Se ha añadido soporte para los protocolos IETF QUIC, GENEVE, VXLAN-GPE.
- Se ha añadido soporte para el tipo Q-in-Q (Double VLAN), que permite encapsular etiquetas VLAN en etiquetas de segundo nivel para expandir el número de VLAN hasta 16 millones.
- Se ha añadido soporte para el tipo de campos 'float'.
- El módulo de grabación en Amazon Elastic Compute Cloud ha sido trasladado al uso del protocolo IMDSv2 (Instance Metadata Service).
- Se ha realizado una reestructuración del código para agregar túneles UDP.
- Se ha añadido soporte para elasticsearchAPIKey y elasticsearchBasicAuth.
Fuente: opennet.ru
