

El investigador de seguridad israelí Ido Hoorvitch (de Tel Aviv) publicó los resultados de un experimento sobre la fiabilidad de las contraseñas utilizadas para el acceso a redes inalámbricas. Durante la investigación, mediante la captura de tramas con identificadores PMKID, logró descifrar las contraseñas de acceso a 3663 de las 5000 (73%) redes inalámbricas estudiadas en Tel Aviv. En consecuencia, se concluyó que la mayoría de los propietarios de redes inalámbricas establecen contraseñas poco seguras, susceptibles a la recuperación a través de hashes, y sus redes pueden ser atacadas utilizando herramientas estándar como hashcat, hcxtools y hcxdumptool.
Ido utilizó un portátil con Ubuntu Linux para interceptar paquetes de redes inalámbricas, lo colocó en una mochila y caminó por la ciudad hasta que logró capturar tramas con identificadores PMKID de cinco mil redes inalámbricas diferentes. Luego, utilizó un ordenador con 8 GPU NVIDIA QUADRO RTX 8000 de 48GB para descifrar las contraseñas a partir de los hashes extraídos del identificador PMKID. El rendimiento de descifrado en esta servidor fue de casi 7 millones de hashes por segundo. Para comparar, en un portátil estándar el rendimiento es aproximadamente de 200 mil hashes por segundo, suficiente para descifrar una contraseña de 10 dígitos en unos 9 minutos.
Para acelerar el proceso de descifrado, se limitó la búsqueda a secuencias que incluían solo 8 letras en minúsculas, así como 8, 9 o 10 dígitos. Esta restricción fue suficiente para encontrar las contraseñas de 3663 de las 5000 redes. Las contraseñas más comunes eran de 10 dígitos, utilizadas en 2349 redes. Las de 8 dígitos se usaron en 596 redes, las de 9 en 368, y las contraseñas de 8 letras en minúsculas en 320. La repetición del descifrado utilizando el diccionario rockyou.txt, que tiene un tamaño de 133 MB, permitió recuperar 900 contraseñas de inmediato.
Se presume que la situación respecto a la fiabilidad de las contraseñas en redes inalámbricas en otras ciudades y países es aproximadamente similar, y que la mayoría de las contraseñas se pueden descifrar en pocas horas con una inversión de aproximadamente $50 en una tarjeta inalámbrica que soporte el modo de monitorización de espectro (en el experimento se utilizó la tarjeta ALFA Network AWUS036ACH). El ataque basado en PMKID es aplicable únicamente a puntos de acceso que soportan roaming, pero, como ha demostrado la práctica, la mayoría de los fabricantes no lo desactivan.
El ataque utilizó un método estándar de hackeo de redes inalámbricas con WPA2, conocido desde 2018. A diferencia del método clásico, que requiere la interceptación de tramas de handshake durante la conexión del usuario, el método basado en la interceptación de PMKID no está vinculado a la conexión de un nuevo usuario a la red y puede realizarse en cualquier momento. Para obtener datos suficientes para comenzar a adivinar la contraseña, solo es necesario interceptar un solo marco con el identificador PMKID. Estos marcos se pueden obtener tanto en modo pasivo, rastreando la actividad relacionada con el roaming, como forzar la transmisión de marcos con PMKID al aire, enviando una solicitud de autenticación al punto de acceso.
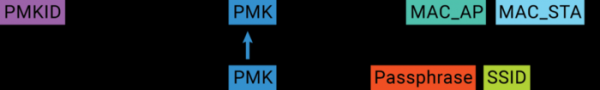
PMKID es un hash generado utilizando la contraseña, la dirección MAC del punto de acceso, la dirección MAC del cliente y el nombre de la red inalámbrica (SSID). Los últimos tres parámetros (MAC AP, MAC Station y SSID) son inicialmente conocidos, lo que permite utilizar el método de búsqueda por diccionario para determinar la contraseña, de manera similar a como las contraseñas de los usuarios en el sistema pueden ser adivinadas al filtrarse su hash. Por lo tanto, la seguridad del acceso a la red inalámbrica depende completamente de la resistencia de la contraseña establecida.
Fuente: opennet.ru
