

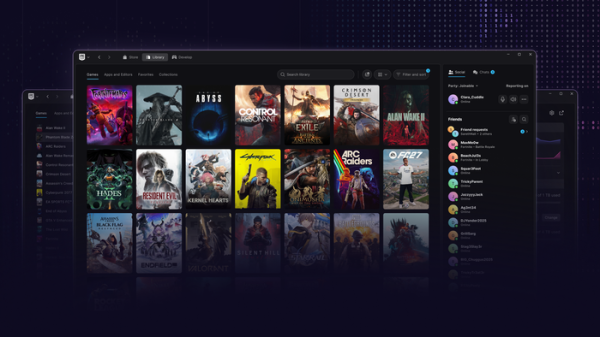
Epic Games ha presentado la versión preliminar del nuevo Epic Games Launcher, que incluye el soporte prometido previamente para la plataforma Linux. En esta nueva versión también se ha actualizado el diseño, se ha reducido el tiempo de inicio, se ha añadido un chat de voz integrado, se ha propuesto una página única para gestionar el lanzamiento de juegos, se ha añadido la posibilidad de colocar tus aplicaciones y juegos en la barra, se ha ampliado la búsqueda y se ha proporcionado un monitoreo de la velocidad y la actividad de las descargas.
Además, se ha anunciado la preparación de una versión del juego online Fortnite para Linux. En el marco de este proyecto, se está modernizando el sistema de protección EAC (Easy Anti-Cheat) para distribuciones de Linux y se están estableciendo contactos con los desarrolladores para implementar las funcionalidades necesarias para el sistema anti-trampas en Linux. Se destaca que la antigua implementación de EAC para Linux no proporciona el nivel adecuado de protección anti-trampas, por lo que muchos desarrolladores de juegos no añaden soporte para Linux. En la nueva edición de EAC, en lugar de un módulo de núcleo propio, se utilizan los mecanismos de seguridad proporcionados por el núcleo de Linux, y el propio anti-trampas se ejecuta como un servicio systemd.
Entre los requisitos que deben cumplirse en las distribuciones para usar EAC están:
- Arranque en modo Secure Boot de núcleo, controladores y módulos del núcleo firmados con claves aprobadas. El nivel adecuado de arranque verificado ya se proporciona en Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux y AlmaLinux.
- Activación de TPM 2.0 en la BIOS para crear un registro de arranque verificable.
- Uso de cargadores como systemd-boot y GRUB, que soportan el modo de arranque medido (measured boot), que permite confirmar la autenticidad de la configuración y los componentes cargados.
- Activación en la BIOS y en el núcleo de la tecnología IOMMU, que previene el acceso de dispositivos hardware trampa a la memoria del juego.
- Activación en el núcleo del modo Lockdown, que limita el acceso del usuario root al núcleo y bloquea los caminos para eludir el Secure Boot de UEFI (se limita el acceso a /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, al modo de depuración de kprobes, mmiotrace, tracefs, BPF, CIS de PCMCIA (Estructura de Información de Tarjeta), algunas interfaces ACPI y registros MSR de CPU, se bloquean las llamadas a kexec_file y kexec_load, se prohíbe la suspensión, se limita el uso de DMA para dispositivos PCI, se prohíbe la importación de código ACPI desde variables EFI, y no se permiten manipulaciones con puertos de entrada/salida).
- Desactivación en el núcleo del mecanismo Kexec, utilizado para iniciar un nuevo núcleo desde uno viejo sin reiniciar completamente el sistema.
- Soporte para ganchos LSM (Módulo de Seguridad de Linux) en BPF para conectar programas eBPF que controlan el acceso y siguen el funcionamiento de los procesos (para bloquear la lectura y modificación de la memoria del juego, así como verificar la actividad de los sistemas anti-trampas).
Los desarrolladores de Ubuntu ya han comenzado a discutir los requisitos publicados, considerando la experiencia negativa previa de violaciones de la privacidad de los usuarios en Windows (EAC ejecutaba código en silencio en anillo de protección cero, transmitiendo datos a externos servidores sin el consentimiento explícito del usuario y permaneciendo en el sistema después de la eliminación del juego). También se menciona la preocupación por el aumento de la superficie de ataque por parte del malware y la conexión con la empresa china Tencent (que posee el 40% de las acciones de Epic Games), que podría estar interesada en espiar a los usuarios. Se propone no distribuir paquetes con EAC a través de los repositorios principales, informar a los usuarios sobre los posibles riesgos y proporcionar una configuración de arranque separada para aquellos que necesiten ejecutar EAC.
Fuente: opennet.ru
