

Parece que la administración de GitHub se ha tomado en serio la seguridad del software. Primero fue el almacenamiento de datos en Svalbard y el apoyo financiero a los desarrolladores. Y ahora la iniciativa GitHub Security Lab, que contempla la participación de todos los especialistas interesados en mejorar la seguridad del software de código abierto.
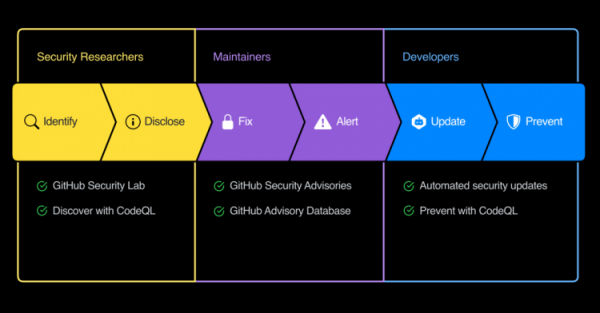
Ya están participando en la iniciativa F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber y VMWare. En los últimos dos años, han ayudado a identificar y solucionar 105 vulnerabilidades en varios proyectos.
A otros participantes se les prometen recompensas de hasta $3000 por las vulnerabilidades descubiertas. En la interfaz de GitHub ya está disponible la posibilidad de obtener un identificador CVE para el problema y crear un informe sobre él. Se ha puesto en marcha un catálogo de vulnerabilidades , que contiene información sobre problemas con aplicaciones hospedadas en GitHub, paquetes vulnerables, etc.
Además, ya se ha añadido una protección actualizada al sistema, que vigila que datos personales y confidenciales, como tokens, claves y similares, no acaben en repositorios públicos. Se afirma que el sistema escanea automáticamente formatos de claves de 20 servicios y sistemas en la nube. Si se detecta un problema, se envía una solicitud al proveedor del servicio para confirmar el problema y revocar las claves comprometidas.
Cabe señalar que anteriormente GitHub fue adquirido por Microsoft. Parece que en Redmond han decidido tomar en serio la seguridad de los datos.
Fuente: 3dnews.ru
