

Los hackers han encontrado una vulnerabilidad en Windows que permite ataques a través del antiguo y desactivado navegador Internet Explorer, a pesar de las medidas de seguridad de Microsoft. Para ello, se utilizan archivos con las extensiones .url y .hta. Si el usuario confirma su apertura, se descarga malware inmediatamente en su computadora.
Los especialistas en ciberseguridad de Check Point han descubierto un nuevo esquema de ataques a computadoras con Windows 10 y Windows 11 que utiliza una vulnerabilidad en el navegador obsoleto Internet Explorer. PCMag. A pesar de que Microsoft ha dejado de ofrecer soporte oficial para Internet Explorer y lo ha desactivado permanentemente en su sistema operativo el año pasado, los hackers han encontrado una forma de instalar software malicioso a través de él.
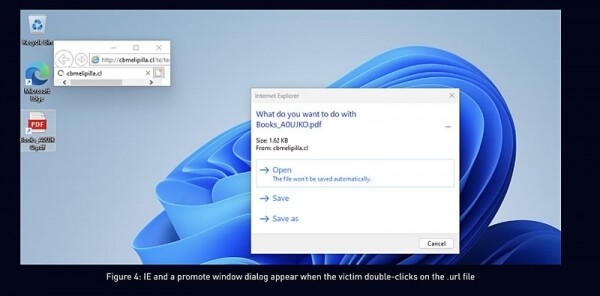
El investigador de Check Point Haifei Li , ha indicado que los delincuentes utilizan archivos de acceso directo de Windows con la extensión .url, que se pueden configurar para invocar a Internet Explorer. Hay que señalar que este método no permitirá eludir el sistema de seguridad moderno presente en los navegadores más nuevos, como Chrome o Edge.
El ataque es especialmente efectivo utilizando correos electrónicos de phishing o archivos adjuntos maliciosos. Li descubrió que los hackers disfrazan los accesos directos como archivos PDF. Al abrir un acceso directo así, Internet Explorer carga el malware en forma de un archivo .hta, si el usuario confirma todas las solicitudes.
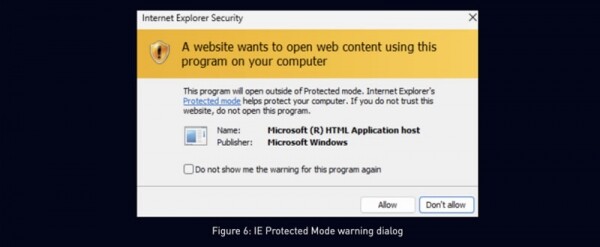
Will Dorman, experto en seguridad, señaló que los navegadores modernos bloquean la descarga de archivos .hta, mientras que Internet Explorer solo presenta un aviso textual que los usuarios, por desconocimiento, pueden fácilmente ignorar. La especial peligrosidad radica en que Microsoft ha dejado de lanzar actualizaciones de seguridad para Internet Explorer, lo que permite a los hackers explotar vulnerabilidades no corregidas a través de este navegador.
La investigación de Check Point ha demostrado que estos ataques han estado en curso desde al menos enero de 2023. La buena noticia es que, en respuesta a la vulnerabilidad detectada, Microsoft ha lanzado un parche que previene el lanzamiento de Internet Explorer a través de accesos directos de archivos. Los expertos también recomiendan a los usuarios de Windows tener especial cuidado al trabajar con archivos con la extensión .url recibidos de fuentes no confiables.
Fuente:
Fuente: 3dnews.ru
