

Se han publicado los resultados de un estudio sobre la seguridad del entorno aislado para la ejecución de código Python, utilizado por Google en el chatbot Gemini. El chatbot Gemini proporciona herramientas para generar código según la descripción de la tarea y permite ejecutar el código creado de inmediato para liberar al desarrollador de acciones innecesarias al probarlo. El código se ejecuta en un entorno aislado, desconectado del mundo exterior y que solo permite la ejecución del intérprete de Python. Para determinar la composición del entorno sandbox, los investigadores lograron ejecutar código que utiliza la biblioteca de Python os para explorar el contenido de todos los directorios y construir un mapa del sistema de archivos.
Despertó un interés especial el archivo ejecutable /usr/bin/entry/entry_point, que ocupaba 579 MB. Para extraer este archivo, los investigadores crearon un script que mostraba secuencialmente pequeñas porciones del contenido en formato Base64. De su lado, automatizaron la unión de los fragmentos de datos utilizando la herramienta Caido y lograron obtener una copia del archivo en su sistema.
Para el análisis del archivo ejecutable obtenido, se utilizó la herramienta binwalk, destinada a extraer archivos integrados en firmware. Entre los datos extraídos se encontró un directorio google3, que, según los nombres de los archivos, contenía código Python con varios componentes para garantizar el funcionamiento del servicio, como RPC para la interacción del modelo de IA Gemini con servicios externos de Google, tales como YouTube, Google Flights y Google Maps.
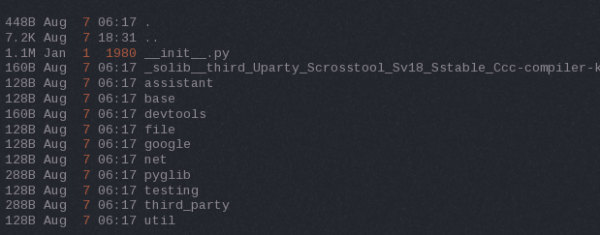
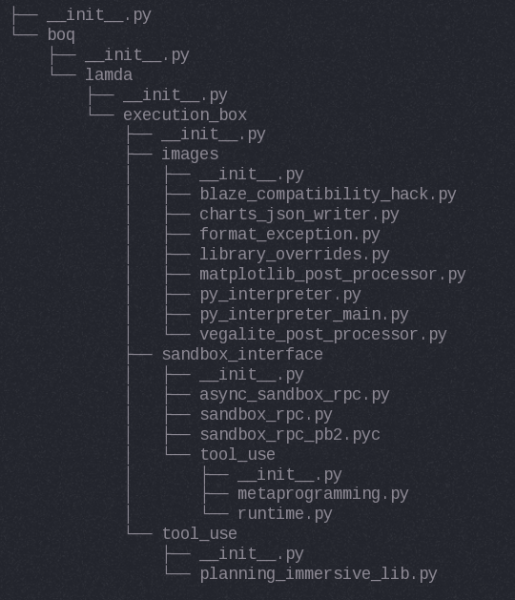
El estudio del contenido de los archivos mostró que este no es código confidencial y fue aprobado para acceso público por el servicio de seguridad de Google. Sin embargo, un análisis adicional del volcado reveló la presencia de archivos proto (Protocol Buffer) con especificaciones de estructuras de datos internas, que permiten entender las sutilezas del intercambio de datos entre varios servicios de Google. La utilidad de obtener los archivos proto revelados es dudosa, ya que hace siete años otros investigadores ya habían extraído archivos proto similares de Google App Engine.
Fuente: opennet.ru
