

Hackers chinos eludiendo la autenticación de dos factores, aunque esto no está confirmado. A continuación se exponen las suposiciones de la empresa holandesa Fox-IT, especializada en servicios de consultoría de ciberseguridad. Se presume, sin pruebas directas, que una agrupación de hackers conocida como APT20 está operando para estructuras gubernamentales chinas.
La actividad de hacking atribuida al grupo APT20 fue detectada por primera vez en 2011. En 2016-2017, el grupo desapareció del radar de los expertos, y solo recientemente Fox-IT encontró rastros de la intervención de APT20 en la red de uno de sus clientes, quien solicitó una investigación de las violaciones de ciberseguridad.
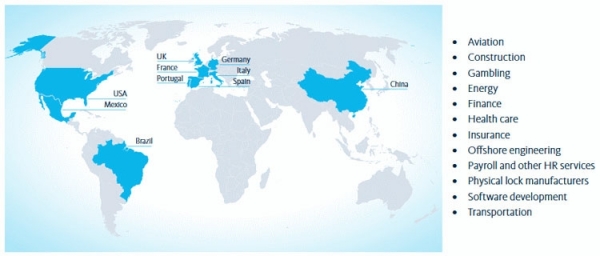
Según Fox-IT, en los últimos dos años el grupo APT20 ha estado involucrado en el hackeo y el acceso a datos de entidades gubernamentales, grandes empresas y proveedores de servicios en EE. UU., Francia, Alemania, Italia, México, Portugal, España, Reino Unido y Brasil. Además, los hackers de APT20 han estado activos en áreas como aviación, salud, finanzas, seguros, energía e incluso en sectores como el juego y cerraduras electrónicas.
Normalmente, los hackers de APT20 han utilizado vulnerabilidades en servidores web y, en particular, en la plataforma de aplicaciones empresariales Jboss para acceder a los sistemas de sus víctimas. Una vez que lograron el acceso e instalaron shells, los hackers se infiltraron en toda la red de las víctimas. Las cuentas encontradas permitieron a los atacantes robar datos utilizando herramientas estándar, sin necesidad de instalar malware. Sin embargo, lo más preocupante es que el grupo APT20 supuestamente logró eludir la autenticación de dos factores utilizando tokens.
Los investigadores afirman haber encontrado evidencia de que los hackers se conectaron a cuentas VPN protegidas por autenticación de dos factores. Los expertos de Fox-IT solo pueden especular sobre cómo ocurrió esto. La suposición más plausible es que los hackers lograron robar un token de software RSA SecurID de un sistema comprometido. Con el programa robado, los hackers pudieron generar códigos de un solo uso para eludir la protección de dos factores.
En condiciones normales, esto es imposible de hacer. El token de software no funciona sin la conexión al sistema local del token de hardware. Sin él, el programa RSA SecurID genera un error. El token de software se crea para un sistema específico y, al tener acceso al "hardware" de la víctima, se puede obtener un número específico para activar el token de software.
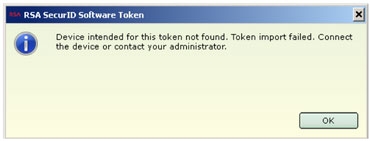
Los especialistas de Fox-IT afirman que para activar un token de software (robado) no es necesario tener acceso a la computadora y al token de hardware de la víctima. Todo el conjunto de comprobaciones iniciales se realiza solo al importar el vector inicial de generación: un número aleatorio de 128 bits que corresponde a un token específico (). Este número no tiene relación con el número inicial que luego se relaciona con la generación del token de software real. Si se puede eludir la comprobación de la semilla del token SecurID (mediante algún tipo de parcheo), nada impedirá generar códigos para la autenticación de dos factores. En la empresa Fox-IT afirman que se puede garantizar la elusión de la verificación modificando solo una instrucción. Después de esto, el sistema de la víctima estará completamente y legalmente abierto al atacante sin necesidad de utilizar herramientas o interfaces especiales.
Fuente: 3dnews.ru
