

La comprometida de la cuenta de administrador llevó a una interrupción de casi cuatro horas en el funcionamiento del segundo operador de telecomunicaciones más grande de España, Orange Espagne, que atiende a 11 millones de suscriptores. Para acceder a la interfaz del registrador RIPE NCC, se utilizó la contraseña predecible "ripeadmin" y no se activó la autenticación de dos factores.
La contraseña de RIPE fue interceptada durante el compromiso del sistema de un empleado por un malware y desde septiembre ha estado en bases de datos de contraseñas comprometidas a la venta en el mercado negro. Es notable que, además de la cuenta de Orange Espagne, en esas bases hay miles de otras cuentas para conectar a access.ripe.net, que podrían usarse potencialmente para llevar a cabo ataques similares.
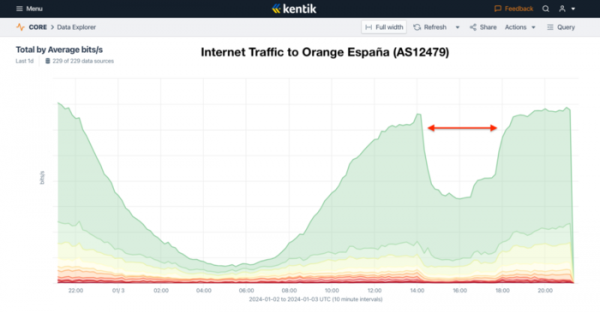
El incidente pasó desapercibido hasta el 2 de enero, cuando algún vandalismo accedió a la interfaz web de RIPE NCC y realizó cambios en la configuración de BGP y RPKI (Resource Public Key Infrastructure), lo que provocó una interrupción de la red que afectó a aproximadamente la mitad del tráfico del operador de telecomunicaciones durante casi cuatro horas. Las acciones de los atacantes llevaron a que la tecnología RPKI, diseñada para proteger los anuncios BGP de falsificaciones, se utilizara para bloquear anuncios legítimos.
El atacante creó varias nuevas entradas RPKI ROA (Route Origin Authorization), entre las cuales había registros que vinculaban bloques grandes de direcciones de Orange Espagne a un sistema autónomo ajeno, lo que llevó a que los anuncios BGP correctos del sistema autónomo de este operador fueran bloqueados en los enrutadores de muchos operadores de red troncales. Como resultado, el número de rutas BGP vinculadas a Orange Espagne se redujo de 9200 a 7400, y el tráfico disminuyó casi a la mitad.
RPKI (Resource Public Key Infrastructure) se utiliza para la autorización de anuncios BGP y permite determinar si un anuncio BGP proviene realmente del propietario de la red o no. Al utilizar RPKI para sistemas autónomos y direcciones IP se establece una cadena de confianza desde IANA a los registradores regionales (RIRs), y luego a los proveedores (LIR) y consumidores finales, que permite a terceros verificar que la operación con el recurso fue realizada por su propietario. Sin la autorización, cualquier operador puede anunciar una subred con información falsificada sobre la longitud de la ruta e iniciar el tránsito de parte del tráfico de otros sistemas que no aplican filtros en los anuncios.
Fuente: opennet.ru
