

Investigadores de seguridad de Cybereason a los administradores de servidores de correo sobre el descubrimiento de un ataque automatizado masivo que explota (CVE-2019-10149) en Exim, identificada la semana pasada. Durante el ataque, los atacantes logran ejecutar código con privilegios de root e instalar malware para minar criptomonedas en el servidor.
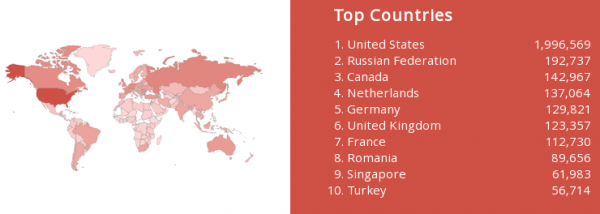
De acuerdo con la encuesta automatizada de junio, el servicio Shodan, más de 3.6 millones de servidores de correo en la red global son potencialmente vulnerables, ya que no se han actualizado a la última versión estable de Exim 4.92. Alrededor de 2 millones de servidores potencialmente vulnerables están ubicados en EE.UU., 192 mil en Rusia. Según la información Se recomienda a los administradores instalar urgentemente las actualizaciones que ya fueron preparadas la semana pasada por las distribuciones (
openSUSE, , , , , Los primeros intentos de ataque a servidores Exim
se registraron tomó ), cambia su configuración ( el acceso como root y la autenticación por clave) y establece para el usuario root , que proporciona acceso privilegiado al sistema a través de SSH. , предоставляющий привилегированный доступ в систему через SSH.
Después de configurar el backdoor, se instala un escáner de puertos en el sistema para identificar otros servidores vulnerables. También se busca en el sistema mining ya existentes, que se eliminan si se detectan. En la última etapa, se carga y se escribe en crontab un minero propio. El minero se carga como un archivo ico (en realidad es un archivo zip con la contraseña "no-password"), que contiene un archivo ejecutable en formato ELF para Linux con Glibc 2.7+.
Fuente: opennet.ru
