

El viernes 12 de abril, el especialista en seguridad informática John Page publicó información sobre una vulnerabilidad no corregida en la versión actual de Internet Explorer y demostró su explotación. Esta vulnerabilidad podría permitir a un atacante acceder al contenido de los archivos locales de los usuarios en sistemas Windows, eludiendo el sistema de seguridad del navegador.
La vulnerabilidad radica en la forma en que Internet Explorer maneja archivos en formato MHTML, que generalmente tienen la extensión .mht o .mhtml. Este formato es utilizado por Internet Explorer de forma predeterminada para guardar páginas web y permite guardar todo el contenido de la página junto con todo el contenido multimedia en un solo archivo. Actualmente, la mayoría de los navegadores modernos ya no guardan páginas web en formato MHT y utilizan el estándar WEB, que es HTML, aunque aún soportan la manipulación de archivos en este formato y pueden utilizarlo para guardar bajo ciertas configuraciones o mediante extensiones.
La vulnerabilidad detectada por John pertenece a la categoría XXE (XML eXternal Entity) y se debe a la configuración incorrecta del manejador de código XML en Internet Explorer. "Esta vulnerabilidad permite a un atacante remoto acceder a archivos locales del usuario y, por ejemplo, extraer información sobre la versión del software instalado en el sistema", explica Page. "Así, una solicitud para 'c:Python27NEWS.txt' devolverá la versión de este programa (el intérprete de Python en este caso)".
Dado que en Windows todos los archivos MHT se abren por defecto en Internet Explorer, la explotación de esta vulnerabilidad se convierte en una tarea trivial, ya que el usuario solo necesita hacer doble clic en un archivo peligroso que ha recibido por correo electrónico, en redes sociales o en mensajería.
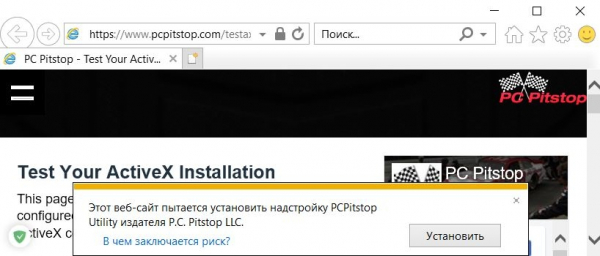
«Por lo general, al crear una instancia de un objeto ActiveX, como Microsoft.XMLHTTP, el usuario recibe una advertencia del sistema de seguridad en Internet Explorer, que solicita confirmación para activar el contenido bloqueado», explica el investigador. «Sin embargo, al abrir un archivo .mht previamente preparado utilizando etiquetas de marcado <xml> específicamente diseñadas, el usuario no recibirá una advertencia sobre contenido potencialmente peligroso».
Según Paige, ha probado con éxito la vulnerabilidad en la versión actual del navegador Internet Explorer 11 con todas las últimas actualizaciones de seguridad en sistemas Windows 7, Windows 10 y Windows Server 2012 R2.
Probablemente, la única buena noticia sobre la divulgación de esta vulnerabilidad al público es el hecho de que la antigua participación de mercado dominante de Internet Explorer se ha reducido actualmente a aproximadamente el 7.34 %, según NetMarketShare. Pero, dado que Windows utiliza Internet Explorer como la aplicación predeterminada para abrir archivos MHT, los usuarios no necesitan establecer IE como su navegador predeterminado y siguen siendo vulnerables mientras IE siga presente en sus sistemas, a menos que presten atención al formato de los archivos descargados de Internet.
El 27 de marzo, John notificó a Microsoft sobre esta vulnerabilidad en su navegador, pero el 10 de abril el investigador recibió una respuesta de la empresa donde indicaban que no consideraban este problema crítico.
«La solución se lanzará únicamente con la próxima versión del producto», se indica en la carta de Microsoft. «En este momento, no planeamos lanzar una solución para este problema».
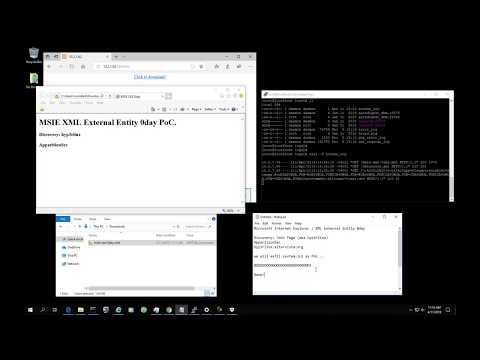
Después de la clara respuesta de Microsoft, el investigador publicó detalles sobre la vulnerabilidad de día cero en su sitio web, así como un código de demostración y un video en YouTube.
Aunque la explotación de esta vulnerabilidad no es tan sencilla y requiere de algún modo forzar al usuario a ejecutar un archivo desconocido en formato MHT, esta vulnerabilidad no debe tomarse a la ligera, a pesar de la falta de respuesta de Microsoft. Los grupos de hackers ya han utilizado archivos MHT para phishing y distribución de malware en el pasado, y nada les impide hacer lo mismo ahora.
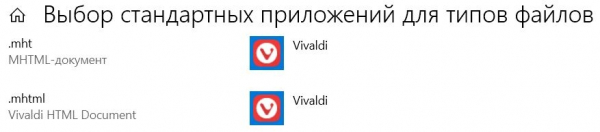
Sin embargo, para evitar esta y muchas vulnerabilidades similares, basta con prestar atención a la extensión de los archivos que recibe de Internet y verificarlos con un antivirus o en el sitio web de VirusTotal. Y para una seguridad adicional, simplemente asigne como aplicación predeterminada para los archivos .mht o .mhtml su navegador favorito, que no sea Internet Explorer. Por ejemplo, en Windows 10, esto se hace fácilmente en el menú 'Elegir aplicaciones predeterminadas por tipo de archivo'.
Fuente: 3dnews.ru
