

Microsoft ha lanzado la primera versión del proyecto Litebox, que desarrolla un sistema operativo centrado en la seguridad, implementado en forma de biblioteca (Library OS). Con este enfoque, los servicios del sistema operativo se integran directamente en la aplicación en lugar de acceder al núcleo externo del sistema operativo a través de llamadas al sistema. Litebox puede ser utilizado en programas o núcleos como una capa adicional de aislamiento que bloquea el acceso a funcionalidades excesivas de los núcleos o APIs. El código del proyecto está escrito en Rust y está disponible bajo la licencia MIT.
Litebox proporciona una biblioteca conectable a aplicaciones con una capa de aislamiento que ejecuta la traducción de solicitudes a interfaces de programación externas. Estas interfaces externas pueden incluir el núcleo de Linux, entornos aislados protegidos OP-TEE (Open Portable Trusted Execution Environment), entornos Webassembly o la biblioteca estándar RustStd.
La plataforma mínima formada a través de Litebox es aplicable para ejecutar aplicaciones de Linux y Windows, núcleos Linux anidados y LVBS (Linux Virtualization Based Security). Entre sus posibles aplicaciones se menciona la ejecución de programas Linux no modificados en Windows, el aislamiento de la ejecución de aplicaciones Linux en sistemas con núcleo Linux, la ejecución de programas sobre AMD SEV SNP para cifrado de memoria, la ejecución de programas OP-TEE en Linux y el aislamiento utilizando el concepto de LVBS (empleando virtualización de hardware para proteger componentes individuales del núcleo de Linux, como los usados para controlar la autenticidad de módulos y la gestión de acceso).
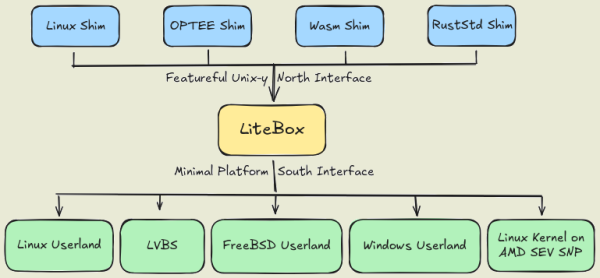
Fuente: opennet.ru
