

La empresa Mozilla ha presentado un nuevo producto: Firefox Enterprise, una edición separada de Firefox diseñada para su uso en empresas y que ofrece funcionalidades avanzadas para la gestión y el control centralizado de las actividades de los empleados. La versión de Firefox Enterprise 158 se basa en el lanzamiento de Firefox 158, cuyo lanzamiento está programado para esta noche. La gestión de navegadores en estaciones de trabajo se realiza a través de una consola web de administración que puede ejecutarse en el propio hardware sin necesidad de conectarse a servicios en la nube externos.
Se admite la transmisión de información sobre eventos a plataformas de análisis de eventos de seguridad (SIEM - Security Information and Event Management) desplegadas en la empresa, la definición de reglas de acceso relacionadas con usuarios y dispositivos, la autenticación a través de sistemas de inicio de sesión único (SSO), la restricción del acceso a nivel de dominios y acciones en el navegador (por ejemplo, desactivar funciones relacionadas con la IA), la gestión de la instalación de complementos y la entrega de actualizaciones, así como la modificación remota de configuraciones y la recopilación de telemetría.
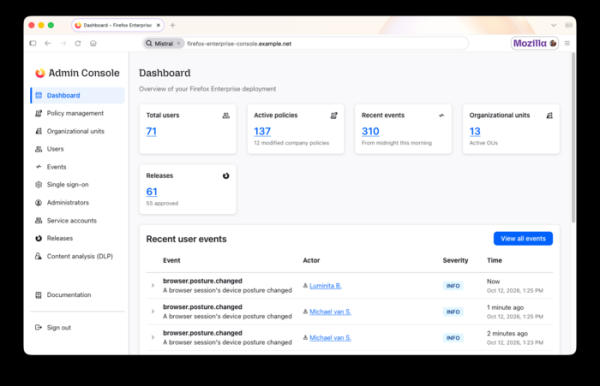
Características principales de Firefox Enterprise:
- Gestión de usuarios y sesiones a través de la consola de administración. Agrupación de usuarios en grupos con diferentes niveles de acceso. Creación de reglas para el análisis de contenido y revisión de registros de auditoría.
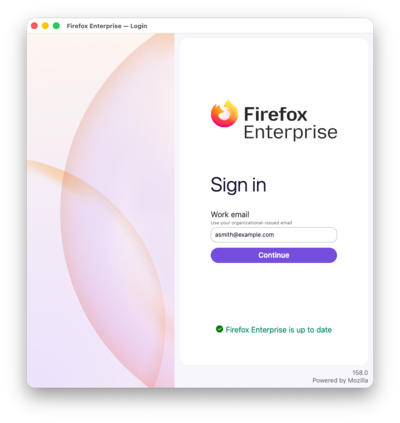
- Posibilidad de trabajar en el navegador únicamente tras la autenticación utilizando una cuenta corporativa. Se admite la integración con SSO y proveedores de autenticación que utilizan el protocolo
OpenID Connect (OIDC). Se puede implementar la autenticación de dos factores. Después de reiniciar o cerrar el navegador, la sesión se cierra y se requiere un nuevo inicio de sesión. El administrador puede finalizar la sesión de forma remota, por ejemplo, en caso de robo de un portátil.
- Tema de diseño separado y elementos de marca. Personalización del diseño teniendo en cuenta la identidad corporativa y la visualización del logotipo de la empresa en el navegador.
- Desactivación de las solicitudes a los servicios de Mozilla en favor de los propios servicios de la empresa, que gestionan el navegador y las actualizaciones.
- Transferencia en la consola de administración de datos sobre el estado del dispositivo, incluyendo datos sobre el sistema operativo, el cifrado de discos, los programas en ejecución para mantener la seguridad, la conexión al dominio Active Directory, complementos instalados y detalles de la conexión de red. El administrador puede vincular la posibilidad de trabajar en el navegador a la configuración del entorno del sistema.
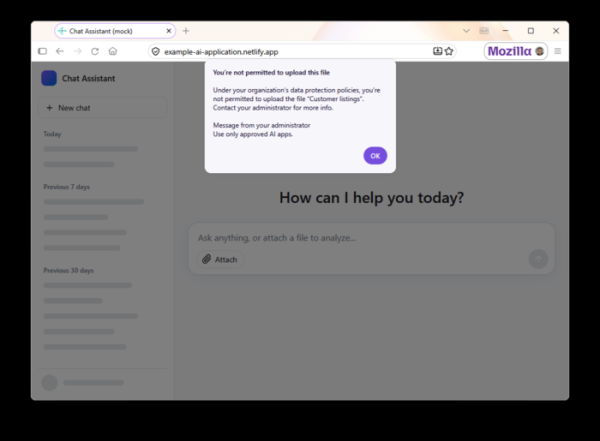
- Las capacidades para prevenir la pérdida de datos (DLP - Data Loss Prevention) permiten al administrador configurar el bloqueo o alerta durante intentos de pegar desde el portapapeles, exportar e importar archivos, así como imprimir páginas desde determinados sitios. Por ejemplo, puede prohibirse la inserción en herramientas de IA no autorizadas. Las verificaciones DLP integradas se realizan del lado del navegador en el dispositivo del usuario, es decir, el contenido no se envía para inspección a través de la red, pero se puede conectar y enviar datos a sistemas DLP externos. Las infracciones detectadas se reflejan en la consola del administrador.

- Se admite la adición de marcas de agua en páginas importantes, que contienen el correo electrónico del empleado y la hora de la operación. Estas etiquetas pueden utilizarse para investigar la fuente de la fuga de información. Las configuraciones de las marcas de agua y los sitios sobre los que se añaden son configurables por el administrador.
- Modo de protección reforzada (Lockdown), donde al acceder a sitios no confiables se desactiva la compilación JIT de JavaScript, se bloquea la ejecución de Workers, se prohíben las solicitudes no cifradas a través de HTTP y se asegura la separación del trabajo con el sitio en un contenedor independiente.
- Cifrado de datos del perfil, como el historial de visitas, datos de formularios web, credenciales y tokens de sesiones TLS. El acceso al perfil cifrado copiado solo es posible con la clave proporcionada por el administrador.
- Capacidad de acceso a sitios internos y aplicaciones web de la empresa desde dispositivos personales del usuario sin necesidad de instalar un VPNproxy desplegable en la empresa.
- Más de 130 políticas gestionadas de forma centralizada, muchas de las cuales pueden modificarse sin necesidad de reiniciar el navegador. Por ejemplo, a través de políticas se pueden cambiar configuraciones relacionadas con el proxy, la filtración de sitios, las cookies, el funcionamiento únicamente a través de HTTPS, el modo de bloqueo y las configuraciones de extensiones.
- La posibilidad de definir la versión mínima del navegador y rastrear la instalación de actualizaciones en los sistemas de los empleados.
- Soporte para la transmisión de información sobre eventos, como la carga de archivos, la impresión, la instalación de extensiones, la apertura de sitios peligrosos y los intentos de acceder a sitios bloqueados, marcados en la base de datos de Navegación Segura. El informe de tales eventos se muestra en la interfaz del administrador.
- El administrador puede bloquear y permitir el uso de extensiones del navegador en función de su tipo, sitios y permisos de los usuarios. También se puede prohibir la desactivación de la actualización automática de extensiones, utilizar un servidor para la entrega de nuevas versiones de extensiones, prohibir el cambio de configuraciones de extensiones para sitios específicos y seleccionar con qué sitios aplicar ciertas extensiones.
Fuente: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish