

En el cliente de Telegram no oficial Nekogram se ha detectado código ofuscado que envía de forma oculta al bot «@nekonotificationbot» los números de teléfono de los usuarios que acceden a la aplicación, vinculados a su identificador de usuario. La modificación para recopilar números de teléfono solo está presente en los paquetes APK disponibles a través de Google Play, GitHub y el canal de Telegram del proyecto. En el código fuente de GitHub y en el paquete APK del directorio F-Droid no se encuentra la modificación para recopilar números de teléfono.
El backdoor estaba presente en el archivo Extra.java. Se presume que el envío comenzó con la versión Nekogram 11.2.3, inicialmente solo para usuarios con números chinos, y luego para todos. En el programa también se utilizaron bots osint «@tgdb_search_bot» y «@usinfobot» para identificar a los usuarios por su ID, pero no se enviaron números de teléfono. 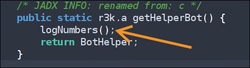
Investigadores han preparado un hook en Java y un bot que permiten a cualquier usuario verificar el envío de números de teléfono desde su instancia de la aplicación. 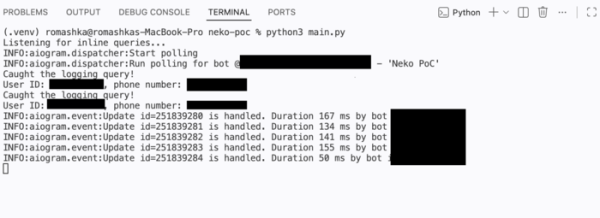
Según los investigadores que detectaron el problema, los autores del programa podrían haber utilizado la información obtenida para crear una base de datos para venderla posteriormente a los creadores de bots OSINT. La ofuscación de la modificación y el uso de consultas en línea para el envío de datos son indicativos de un ocultamiento intencional de dicha actividad. Después de que se revelara el problema en el sistema de seguimiento de errores del proyecto, el autor de Nekogram admitió el envío de números de teléfono a su bot, sin aclarar las razones detrás de tal actividad, pero mencionando que los teléfonos enviados no se almacenaban ni se compartían con nadie.
Además, se ha descubierto una vulnerabilidad en la aplicación oficial de Telegram. El proyecto Zero Day Initiative (ZDI), que ofrece recompensas monetarias por reportar vulnerabilidades no solucionadas, publicó datos preliminares sobre la vulnerabilidad ZDI-CAN-30207 en Telegram, que se ha calificado con un nivel crítico de peligro (9.8 de 10) y ha sido etiquetada como un ataque remoto que no requiere acciones del usuario. Se espera revelar detalles el 24 de julio, dando tiempo a los desarrolladores de Telegram para implementar la corrección para los usuarios.
Ha surgido información de que la vulnerabilidad se manifiesta al abrir en Telegram stickers animados diseñados específicamente y puede llevar a la ejecución de código malicioso sin ninguna acción por parte del usuario. Al parecer, la vulnerabilidad es causada por un error en el código de la biblioteca rlottie, que permite la visualización previa.
Los representantes de Telegram han declarado que no consideran el problema detectado como una vulnerabilidad peligrosa, ya que todos los stickers cargados se revisan previamente en como en entornos de nube públicos o privados. Telegram y dicha revisión habría evitado mostrar a los usuarios un sticker malicioso. Tras la declaración de Telegram, el nivel de riesgo de la vulnerabilidad se redujo de 9.8 a 7.0.
Fuente: opennet.ru
