

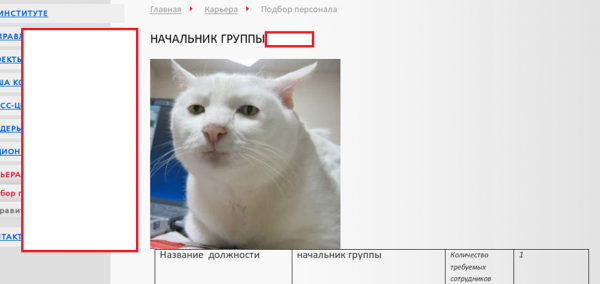
Imagina esta situación. Una fría mañana de octubre, una oficina de diseño en la ciudad de una de las regiones de Rusia. Alguien del departamento de recursos humanos entra en una de las páginas de ofertas de trabajo en el sitio web del instituto, publicada hace un par de días, y ve una foto de un gato. La mañana deja de ser aburrida rápidamente...
En este artículo, Pavel Suprunyuk, director técnico del departamento de auditoría y consultoría de Group-IB, explica qué lugar ocupan los ataques sociotécnicos en los proyectos de evaluación de la seguridad práctica, qué formas inusuales pueden adquirir, y cómo protegerse de tales ataques. El autor aclara que el artículo tiene un carácter de revisión, sin embargo, si algún aspecto interesa a los lectores, los expertos de Group-IB estarán dispuestos a responder a las preguntas en los comentarios.
Parte 1. ¿Por qué tan serio?
Regresamos a nuestro gato. Después de un tiempo, el departamento de recursos humanos elimina la foto (las capturas de pantalla aquí y en adelante están parcialmente censuradas para no revelar nombres reales), pero vuelve insistentemente, se elimina nuevamente, y esto sucede varias veces más. En el departamento de recursos humanos entienden que las intenciones del gato son muy serias, no quiere irse, y piden ayuda a un programador web — la persona que hizo el sitio y está familiarizada con él, y ahora lo administra. El programador entra al sitio, elimina una vez más al molesto gato, descubre que fue publicado en nombre del propio departamento de recursos humanos, y luego supone que la contraseña del departamento ha sido filtrada a algún tipo de matones en la red, y la cambia. El gato ya no aparece.
¿Qué sucedió realmente? En relación con el grupo de empresas al que pertenecía el instituto, los especialistas de Group-IB realizaron pruebas de penetración en un formato cercano al Red Teaming (en pocas palabras, es una simulación de ataques dirigidos a su empresa utilizando los métodos y herramientas más avanzados del arsenal de grupos de hackers). Hemos hablado en detalle sobre el Red Teaming. Es importante saber que, al realizar este tipo de prueba, se puede aplicar una amplia gama de ataques de los previamente acordados, incluyendo ingeniería social. Está claro que la publicación del gato no era el objetivo final de lo que estaba ocurriendo. El verdadero objetivo era el siguiente:
- el sitio web del instituto estaba alojado en un servidor en la propia red del instituto, y no en servidores externos;
- se encontró una fuga de la cuenta del departamento de recursos humanos (archivo de registro de correos en la raíz del sitio). No se podía administrar el sitio con esta cuenta, pero se podía editar las páginas de ofertas de trabajo;
- al modificar las páginas, se podían poner sus propios scripts en JavaScript. Normalmente estos hacen las páginas interactivas, pero en esta situación estos mismos scripts podían robar del navegador del visitante lo que diferenciaba al departamento de recursos humanos de un programador y a un programador de un simple visitante: el identificador de sesión del sitio. El gato fue el desencadenante del ataque y la imagen para captar la atención. En el lenguaje de marcado de sitios HTML, esto se veía así: si se cargaba la imagen, JavaScript ya se había ejecutado y su identificador de sesión junto con los datos de su navegador y dirección IP ya había sido robado.
- Con el identificador de sesión del administrador robado, se podría haber obtenido acceso completo al sitio, cargar páginas ejecutables en PHP, lo que significa que se tendría acceso al sistema operativo del servidor y luego a la propia red local, que era el objetivo intermedio importante del proyecto.
El ataque terminó con un éxito parcial: el identificador de sesión del administrador fue robado, pero estaba vinculado a la dirección IP. No se logró eludir esto, no pudimos elevar los privilegios en el sitio a nivel de administrador, pero de todos modos mejoramos nuestro estado de ánimo. El resultado final lo obtuvimos en otra parte del perímetro de la red.
Parte 2. Te escribo — ¿qué más? También llamo y me planto en tu oficina, dejando caer memorias USB.
Lo que sucedió en la situación con el gato es un ejemplo de ingeniería social, aunque no del todo clásico. En realidad, en esta historia hubo más eventos: estaba el gato, el instituto, el departamento de recursos humanos y el programador, pero también hubo correos electrónicos con preguntas aclaratorias que supuestamente escribían 'candidatos' al mismo departamento de recursos humanos y al programador personalmente, para provocarlos a entrar a la página del sitio.
Hablando de correos. El email común — probablemente el principal medio para llevar a cabo la ingeniería social — no ha perdido su actualidad durante un par de décadas y a veces conduce a las consecuencias más inusuales.
A menudo contamos la siguiente historia en nuestros eventos, ya que es muy ilustrativa.
Por lo general, a partir de los resultados de proyectos de ingeniería social, elaboramos estadísticas que, como es sabido, son cosas secas y aburridas. Un cierto porcentaje de destinatarios abrió el archivo adjunto del correo, otro porcentaje hizo clic en el enlace, y estos tres, en particular, ingresaron su nombre de usuario y contraseña. En un proyecto, obtuvimos más del 100% de entradas de contraseñas - es decir, hubo más entradas de las que se enviaron.
Esto ocurrió de la siguiente manera: se envió un correo electrónico de phishing, supuestamente del CISO de una corporación estatal, solicitando "probar urgentemente los cambios en el servicio de correo". El correo llegó al jefe de una gran división que se ocupaba del soporte técnico. El jefe estaba muy diligente en cumplir las órdenes del alto mando y lo reenvió a todos sus subordinados. En sí, el centro de llamadas resultó ser bastante grande. En general, las situaciones en las que alguien reenvía correos electrónicos de phishing 'interesantes' a sus colegas y ellos también caen son bastante comunes. Para nosotros, esta es la mejor retroalimentación sobre la calidad de la redacción del correo.
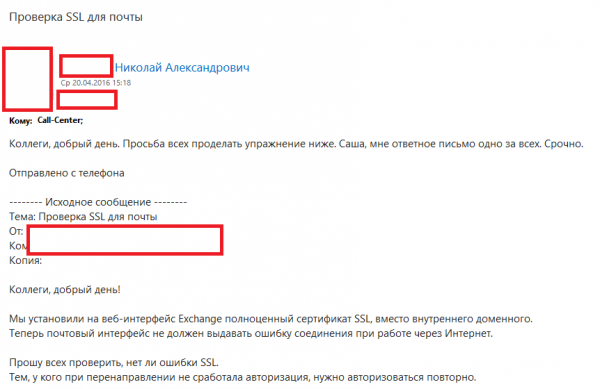
Un poco más tarde nos descubrieron (el correo fue tomado de una bandeja de entrada comprometida):
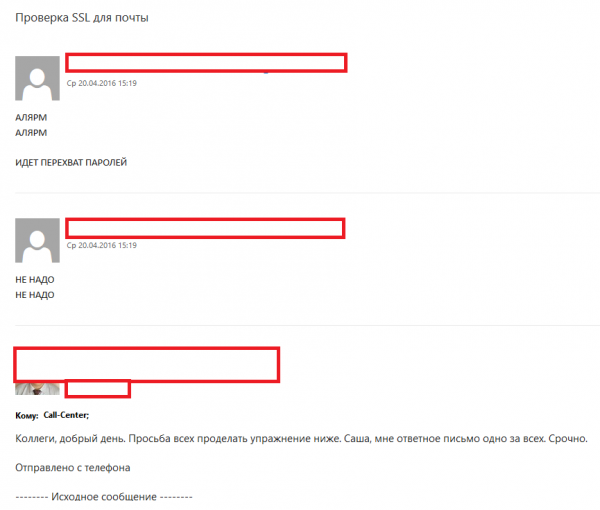
El éxito de este ataque fue causado por el hecho de que se utilizaron una serie de deficiencias técnicas en el sistema de correo del cliente durante el envío. Estaba configurado de tal manera que se podían enviar correos electrónicos de cualquier remitente de la propia organización sin autorización, incluso desde Internet. Es decir, uno podría hacerse pasar por el CISO, el jefe del soporte técnico o cualquier otra persona. Además, la interfaz de correo, al observar correos de "su" dominio, amablemente mostraba la foto de la libreta de direcciones, lo que añadía naturalidad al remitente.
En verdad, este tipo de ataque no se refiere a tecnologías particularmente complejas, es una explotación exitosa de un defecto básico en la configuración del correo. Regularmente se analiza en recursos especializados de TI y seguridad de la información, pero aún así hay empresas que todavía presentan estas deficiencias. Dado que nadie tiende a verificar minuciosamente los encabezados del protocolo de correo SMTP, el correo suele ser revisado en busca de "peligros" por los íconos de advertencia de la interfaz de correo, que no siempre reflejan toda la realidad.
Es interesante que esta vulnerabilidad también funcione en otra dirección: un atacante puede enviar un correo electrónico en nombre de su empresa a un destinatario externo. Por ejemplo, puede falsificar una factura de un pago recurrente a su nombre, indicando en lugar de sus datos otros distintos. Si dejamos de lado las cuestiones de antifraude y el cobro de fondos, esta probablemente sea una de las formas más sencillas de robo de dinero a través de la ingeniería social.
Además del robo de contraseñas a través del phishing, un clásico de los ataques socio-técnicos es el envío de archivos adjuntos ejecutables. Si estos archivos logran superar todas las medidas de defensa, que las empresas modernas suelen tener en abundancia, se establece un canal de acceso remoto a la computadora de la víctima. Para demostrar las consecuencias del ataque, el control remoto obtendido puede ampliarse hasta tener acceso a información confidencial de gran importancia. Cabe destacar que la abrumadora mayoría de los ataques que los medios de comunicación presentan como alarmantes comienzan de esta manera.
En nuestro departamento de auditoría, por curiosidad, llevamos un recuento aproximado: ¿cuál es el valor total de los activos de las empresas a las que hemos obtenido acceso de nivel 'Administrador del dominio' principalmente a través del phishing y el envío de archivos adjuntos ejecutables? Este año ha alcanzado aproximadamente 150 mil millones de euros.
Es obvio que el envío de correos electrónicos provocadores y la publicación de fotos de gatos en sitios web no son las únicas formas de ingeniería social. En estos ejemplos intentamos mostrar la diversidad de formas de ataque y sus consecuencias. Aparte de los correos electrónicos, un potencial atacante puede realizar llamadas para obtener la información necesaria, dejar dispositivos (como memorias USB) con archivos ejecutables en la oficina de la empresa objetivo, presentarse a trabajar como pasante o obtener acceso físico a la red local haciéndose pasar por un instalador de cámaras de videovigilancia. Todos estos son, por cierto, ejemplos de nuestros proyectos completados con éxito.
Parte 3. Aprender es luz, y los ignorantes son oscuridad.
Surge una pregunta legítima: está bien, existe la ingeniería social, parece peligrosa, ¿qué deben hacer las empresas al respecto? El Capitán Obvio llega para ayudar: es necesario protegerse, y de manera integral. Una parte de la protección se dirigirá a las medidas de seguridad que ya se han vuelto clásicas, como los medios técnicos de protección de la información, la monitorización, y el apoyo organizativo-legal de los procesos; pero la mayor parte, en nuestra opinión, debería centrarse en el trabajo directo con los empleados, ya que son el eslabón más débil. Por mucho que fortalezcas la tecnología y redactes reglamentos estrictos, siempre habrá un usuario que encontrará una nueva forma de romper todo. Además, ni los reglamentos ni la tecnología podrán mantenerse al ritmo de la creatividad del usuario, especialmente si un delincuente calificado lo está aconsejando.
En primer lugar, es crucial capacitar al usuario: explicarle que incluso en su trabajo rutinario pueden surgir situaciones relacionadas con la ingeniería social. Para nuestros clientes, a menudo llevamos a cabo de higiene digital: un evento que enseña habilidades básicas para contrarrestar ataques en general.
Puedo añadir que una de las mejores medidas de protección no será memorizar las reglas de seguridad de la información, sino realizar una evaluación un poco desapasionada de la situación:
- ¿Quién es mi interlocutor?
- ¿De dónde proviene su propuesta o solicitud (nunca había sucedido antes, y ahora aparece)?
- ¿Qué hay de inusual en esta solicitud?
Incluso un tipo de fuente inusual o un estilo de discurso poco característico del remitente pueden desencadenar una cadena de dudas que detenga el ataque. Las instrucciones escritas también son necesarias, pero funcionan de manera diferente y no pueden concretar todas las posibles situaciones. Por ejemplo, los administradores de seguridad informática escriben que no se debe ingresar la contraseña en recursos externos. ¿Y si un recurso de red 'propio' o 'corporativo' solicita la contraseña? El usuario piensa: 'En nuestra empresa hay ya una docena de servicios con una única cuenta, ¿por qué no podría aparecer otro más?' De aquí se deriva otra regla: un flujo de trabajo bien estructurado también influye directamente en la seguridad: si un departamento vecino puede solicitarte información sólo por escrito y sólo a través de tu supervisor, una persona “de un socio de confianza de la empresa” no podrá solicitarla por teléfono; eso sería un sinsentido para ti. Especialmente debes alertarte si tu interlocutor exige que todo se haga inmediatamente o 'ASAP', como se suele escribir. Incluso en un trabajo normal, tal situación a menudo no es saludable, y en condiciones de posibles ataques es un fuerte desencadenante. ¡No hay tiempo para explicaciones, inicia mi archivo!
Observamos que a los usuarios siempre les impactan temas relacionados con dinero en diversas formas como leyendas para ataques sociotécnicos: promesas de aumentos, favores, regalos, así como información con supuestas habladurías e intrigas locales. En otras palabras, funcionan los banales 'pecados mortales': la avaricia, la codicia y la curiosidad excesiva.
Una buena formación siempre debe incluir práctica. Aquí pueden ayudar los especialistas en pruebas de penetración. La siguiente pregunta es: ¿qué y cómo vamos a probar? En Group-IB ofrecemos el siguiente enfoque: elegir de inmediato el enfoque de la prueba: evaluar la preparación ante ataques solo de los usuarios, o probar la seguridad de la empresa en su conjunto. Y probar utilizando métodos de ingeniería social, simulando ataques reales, es decir, con phishing, envío de documentos ejecutables, llamadas y otras técnicas.
En el primer caso, el ataque se prepara cuidadosamente junto con representantes del cliente, principalmente con sus especialistas en TI y seguridad de la información. Se acuerdan las leyendas, herramientas y técnicas de ataque. El cliente proporciona grupos de enfoque y listas de usuarios para el ataque, que incluyen todos los contactos necesarios. Se crean excepciones en los medios de protección, ya que los mensajes y las cargas ejecutables deben llegar al destinatario, dado que en un proyecto así, el interés radica únicamente en la reacción de las personas. Opcionalmente, se pueden incluir en el ataque marcadores que el usuario pueda deducir como un ataque, por ejemplo, se pueden cometer un par de errores ortográficos en los mensajes o dejar imprecisiones en la copia del estilo corporativo. Al finalizar el proyecto, se obtiene esa "estadística cruda": qué grupos de enfoque y en qué medida reaccionaron a los escenarios.
En el segundo caso, el ataque se lleva a cabo sin conocimientos previos, utilizando el método de "caja negra". Recopilamos información sobre la empresa, sus empleados, el perímetro de red, formamos leyendas para el ataque, seleccionamos métodos y buscamos posibles medios de protección aplicados en la empresa objetivo, adaptamos herramientas y elaboramos escenarios. Nuestros especialistas utilizan tanto métodos clásicos de inteligencia de fuentes abiertas (OSINT) como el producto de desarrollo propio de Group-IB — Threat Intelligence, un sistema que, al prepararse para el phishing, puede actuar como un agregador de información sobre la empresa durante un largo período, utilizando también información no pública. Por supuesto, para que el ataque no sea una sorpresa desagradable, sus detalles también se acuerdan con el cliente. Se obtiene una prueba completa de penetración, pero su base será una ingeniería social avanzada. Una opción lógica en este caso es el desarrollo del ataque dentro de la red, hasta obtener los derechos más altos en los sistemas internos. Por cierto, aplicamos ataques socio-técnicos de manera similar en , y en algunas pruebas de penetración. Como resultado, el cliente obtendrá una visión integral e independiente de su protección contra un tipo específico de ataques socio-técnicos, así como una demostración de la efectividad (o, por el contrario, ineficacia) de la línea de defensa establecida contra amenazas externas.
Recomendamos realizar esta capacitación al menos dos veces al año. En primer lugar, en cualquier empresa existe una rotación de personal y la experiencia anterior se olvida gradualmente por los empleados. En segundo lugar, las formas y técnicas de ataque cambian constantemente, lo que lleva a la necesidad de adaptar los procesos de seguridad y los medios de protección.
Sin embargo, en cuanto a las medidas técnicas de protección contra ataques, las siguientes son las más efectivas:
- La implementación obligatoria de la autenticación de dos factores en los servicios que se publican en Internet. Lanzar en 2019 dichos servicios sin sistemas de Inicio de Sesión Único, sin protección contra la enumeración de contraseñas y sin autenticación de dos factores en una empresa de cientos de empleados es equivalente a una invitación abierta a "rúmpeme". Una protección bien implementada hará que la aplicación rápida de contraseñas robadas sea imposible y proporcionará tiempo para mitigar las consecuencias de un ataque de phishing.
- Control de acceso, minimización de los derechos de los usuarios en los sistemas y cumplimiento de las guías de configuración segura de los productos que cada gran fabricante lanza. Estas son, a menudo, medidas sencillas en su esencia, pero muy efectivas y difíciles de implementar en la práctica, que todos, en cierta medida, desatienden por la velocidad de trabajo. Y algunas son tan necesarias que sin ellas ningún medio de protección será eficaz.
- Una línea de filtrado de correo electrónico bien establecida. Antispam, verificación exhaustiva de los archivos adjuntos en busca de código malicioso, incluido el análisis dinámico a través de sandbox. Un ataque bien preparado implica que el archivo ejecutable no será detectado por medios antivirus. Sin embargo, la sandbox, por el contrario, revisará todo, utilizando los archivos de la misma manera que lo hace una persona. Como resultado, cualquier componente malicioso será revelado a través de los cambios realizados dentro de la sandbox.
- Medidas de protección contra ataques dirigidos. Como ya se ha mencionado, los antivirus clásicos no detectarán archivos maliciosos durante un ataque bien preparado. Los productos más avanzados deben rastrear automáticamente la suma de eventos que ocurren en la red, tanto a nivel de un solo host como dentro del tráfico de la red. En caso de ataques, surgen cadenas de eventos muy características que se pueden rastrear y detener si se tiene una monitorización enfocada en eventos de este tipo.
Original del artículo en la revista «Information Security / Информационная безопасность» #6, 2019.
Fuente: habr.com
