

La nueva versión de Tor Browser está disponible para descargar desde desde el sitio oficial, el catálogo de versiones y Google Play. La versión para F-Droid estará disponible en los próximos días.
La actualización incluye correcciones importantes de seguridad Firefox.
La nueva versión se centra en mejorar la comodidad y facilitar el uso de servicios onion.
Los servicios onion de Tor son una de las formas más populares y sencillas de establecer una conexión cifrada terminal. A través de ellos, el administrador puede garantizar el acceso anónimo a los recursos y ocultar los metadatos de los observadores externos. Además, estos servicios permiten sortear la censura mientras se protege la privacidad del usuario.
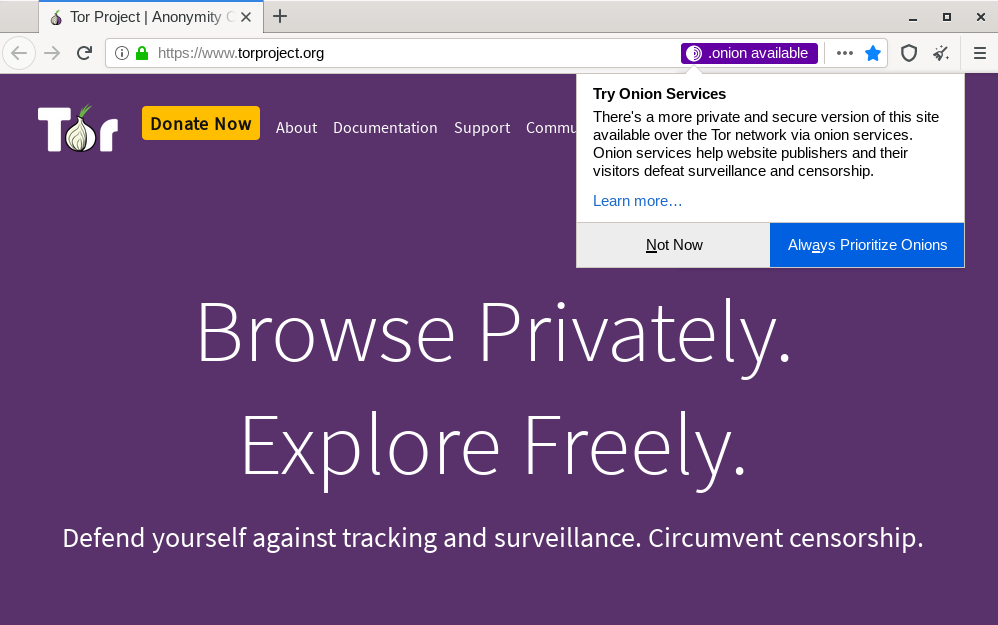
Ahora, al iniciar Tor Browser por primera vez, los usuarios recibirán la opción de preferir el uso de la dirección onion por defecto en caso de que el recurso remoto ofrezca dicha dirección. Anteriormente, algunos recursos redirigían automáticamente a los usuarios a la dirección onion al detectar Tor, utilizando para ello la tecnología alt-svc. Aunque el uso de tales métodos sigue siendo relevante hoy en día, el nuevo sistema de selección de preferencias permitirá notificar a los usuarios sobre la disponibilidad de la dirección onion.
Localizador Onion
Los propietarios de recursos en línea pueden notificar sobre la disponibilidad de la dirección onion mediante un encabezado HTTP especial. Al visitar por primera vez un recurso que tenga este encabezado y esté disponible .onion, el usuario recibirá una notificación que le permitirá preferir .onion (ver foto).
Autenticación Onion
Los administradores de servicios onion que deseen aumentar la seguridad y privacidad de su dirección pueden habilitar la autenticación. Ahora, los usuarios de Tor Browser recibirán una notificación solicitando una clave al intentar conectarse a dichos servicios. Los usuarios pueden guardar las claves que ingresan y gestionarlas en la pestaña about:preferences#privacy en la sección Autenticación de Servicios Onion (ver un ejemplo de notificación)
Se ha mejorado el sistema de notificaciones de seguridad en la barra de direcciones
Tradicionalmente, los navegadores marcan las conexiones TLS con un icono de candado verde. A partir de mediados de 2019, en el navegador Firefox el candado se volvió gris para llamar mejor la atención de los usuarios no sobre la conexión de forma predeterminada protegida, sino sobre los problemas de seguridad (ver más detalles aquí). Tor Browser en la nueva versión sigue el ejemplo de Mozilla, por lo que a los usuarios ahora les resultará mucho más fácil entender que la conexión onion no es segura (al cargar contenido mixto de la red 'normal' o ante otros problemas, por ejemplo aquí)
Páginas de error de carga separadas para direcciones onion
Periódicamente, los usuarios se encuentran con problemas de conexión a direcciones onion. En versiones anteriores de Tor Browser, al experimentar problemas de conexión a .onion, los usuarios veían el mensaje de error estándar de Firefox, que no explicaba la razón de la inaccesibilidad de la dirección onion. Sin embargo, en la nueva versión se han añadido notificaciones informativas sobre los errores del lado del usuario, del servidor y de la red misma. Tor Browser ahora muestra un simple diagrama de conexión, que puede indicar la causa de los problemas de conexión.
Nombres para Onion
Debido a las características de la protección criptográfica de los servicios onion, las direcciones onion son difíciles de recordar (compare, por ejemplo, https://torproject.org y http://expyuzz4wqqyqhjn.onion/). Esto dificulta mucho la navegación, ya que a los usuarios les resulta más complicado descubrir nuevas direcciones y regresar a las antiguas. Los propios propietarios de las direcciones anteriormente resolvían la problemática de manera orgánica, pero todavía faltaba una solución universal apropiada para todos los usuarios. El proyecto Tor abordó el problema desde otra perspectiva: al preparar esta versión, se estableció una asociación con la Freedom of the Press Foundation (FPF) y HTTPS Everywhere (Electronic Frontier Foundation) para crear las primeras direcciones conceptuales legibles para el ser humano de SecureDrop (ver aquí). Ejemplos:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
FPF ha logrado la participación en el experimento de un pequeño número de organizaciones de medios, y el Proyecto Tor junto con FPF tomarán decisiones futuras sobre esta iniciativa basándose en comentarios sobre el concepto.
Lista completa de cambios:
- Tor Launcher actualizado a 0.2.21.8
- NoScript actualizado a la versión 11.0.26
- Firefox actualizado a 68.9.0esr
- HTTPS-Everywhere actualizado a la versión 2020.5.20
- El enrutador Tor actualizado a la versión 0.4.3.5
- goptlib actualizado a v1.1.0
- Wasm desactivado hasta realizar una auditoría adecuada
- Se han eliminado las opciones obsoletas de configuración de Torbutton
- Удалён неиспользуемый код в torbutton.js
- Se ha eliminado la sincronización de configuraciones de aislamiento y de huellas (fingerprinting_prefs) en Torbutton
- El módulo de control de puerto ha sido mejorado para compatibilidad con la autorización v3 onion
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Se ha restaurado la posibilidad de habilitar la representación de fuentes Graphite en la configuración de seguridad
- Se ha eliminado el script ejecutable de aboutTor.xhtml
- libevent actualizado a 2.1.11-stable
- Se corrigió el manejo de excepciones en SessionStore.jsm
- Se portó la aislamiento de primera parte para direcciones IPv6
- Services.search.addEngine ya no ignora la aislamiento FPI
- Se desactivó MOZ_SERVICES_HEALTHREPORT
- Se portaron correcciones de errores 1467970, 1590526 y 1511941
- Se corrigió un error al eliminar la extensión disconnect search
- Se corrigió un error 33726: IsPotentiallyTrustworthyOrigin para .onion
- Se solucionó la inoperancia del navegador al moverlo a otro directorio
- Se mejoró el comportamiento letterboxing
- Se eliminó el motor de búsqueda Disconnect
- Se habilitó el soporte para el conjunto de reglas SecureDrop en HTTPS-Everywhere
- Se eliminaron los intentos de leer /etc/firefox
Fuente: linux.org.ru



