

El proyecto CentOS ha anunciado oficialmente la disponibilidad de la distribución CentOS Stream 10, que se utiliza como base para la formación de la distribución Red Hat Enterprise Linux 10. CentOS Stream es una distribución de actualización continua y permite acceder antes a los paquetes desarrollados para las futuras versiones de RHEL. Las compilaciones de CentOS Stream 10 se generan para las arquitecturas x86_64_v3, Aarch64, ppc64le (POWER9) y s390x (IBM z14) en forma de archivos iso de instalación y imágenes para contenedores aislados. El soporte para la rama CentOS Stream 10 se extenderá hasta 2030.
De acuerdo con la nueva política de la empresa Red Hat, el repositorio de CentOS Stream es la única fuente pública disponible de los códigos fuente de los paquetes de Red Hat Enterprise Linux. CentOS Stream puede considerarse un proyecto upstream para RHEL, formando la base para su desarrollo y permitiendo a los participantes de la comunidad participar en el desarrollo de una nueva rama de RHEL, controlar la preparación de paquetes para RHEL, proponer sus cambios e influir en las decisiones tomadas.
Antes de la creación de CentOS Stream como base para una nueva rama de RHEL, se utilizaba una instantánea de una de las versiones de Fedora, la cual se refinaba y estabilizaba a puerta cerrada, sin posibilidad de controlar el curso del desarrollo y las decisiones tomadas. El proceso de desarrollo que lo reemplazó trasladó la etapa cerrada de preparación de RHEL a CentOS Stream: en base a la instantánea de Fedora, con la participación de la comunidad se forma una nueva rama de CentOS Stream, tras cuya finalización RHEL se reconstruye sobre la base de CentOS Stream.
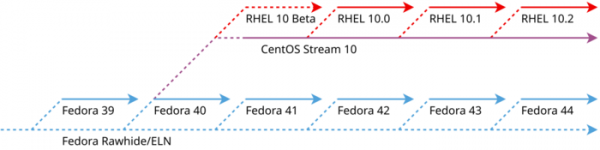
Los cambios principales en CentOS Stream 10 en comparación con la versión anterior significativa son:
- Se ha eliminado X.org Server y los componentes relacionados de la entrega. Por defecto, se utiliza un stack gráfico basado en el protocolo Wayland. La posibilidad de iniciar aplicaciones X11 en la sesión de Wayland se asegura mediante el servidor DDX XWayland (solo se ha mantenido el paquete «xorg-x11-server-Xwayland»).
- El entorno de escritorio se ha actualizado a la versión GNOME 47. En la sesión clásica de GNOME se ha añadido un modo de vista para ver las ventanas abiertas, que anteriormente solo estaba disponible en la sesión estándar de GNOME. Las bibliotecas Qt se han actualizado a la versión 6.7. Se han eliminado los paquetes de Qt5 (solo se mantiene soporte para Qt 6).
- Se ha interrumpido el suministro de paquetes RPM para Firefox, GIMP, LibreOffice, Inkscape y Thunderbird. Para la instalación de Firefox y Thunderbird, se ha facilitado la descarga e instalación automática de paquetes en formato Flatpak, utilizando el repositorio externo flatpaks.redhat.io.
- El servidor de sonido PulseAudio ha sido reemplazado por el paquete PipeWire.
- Se han actualizado las versiones de los paquetes para desarrolladores: GCC 14.2, LLVM 18.1.8, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.82.0, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Se han actualizado los paquetes del servidor: OpenSSH 9.8, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Se han actualizado los paquetes del sistema: núcleo de Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.7, polkit 125, DNF 4.20 y RPM 4.19.
- Se han añadido nuevos paquetes: tuned-ppd (en lugar de power-profiles-daemon), libcpuid y dnsconfd (un proceso en segundo plano para la caché DNS). Debido a la transición a una licencia propietaria para el código base del SGBD Redis, se ha propuesto un fork llamado Valkey. El servidor DHCP ISC DHCP ha sido reemplazado por Kea DHCP. El paquete zlib ha sido sustituido por zlib-ng-compat.
- En el gestor de paquetes DNF, la descarga de metadatos con las listas de archivos incluidos en los paquetes (filelist) está desactivada por defecto. Estos datos rara vez se utilizan, pero ocupan mucho espacio y ralentizan el funcionamiento. Se ha utilizado la biblioteca rpm-sequoia para trabajar con PGP en DNF y RPM.
- Se ha añadido soporte experimental para el sistema de archivos Composefs, implementado como una capa sobre el sistema de archivos OverlayFS y EROFS, y optimizado para el almacenamiento conjunto eficaz del contenido de varias imágenes de disco montadas.
- En el hipervisor KVM se ha proporcionado soporte experimental (Technology Preview) para las tecnologías AMD SEV, SEV-SNP y SEV-ES.
- Al crear nuevos usuarios a través de la interfaz del instalador Anaconda, se les otorgan derechos de administrador por defecto (hay una configuración especial disponible para desactivar este comportamiento). El instalador también ofrece una nueva interfaz para seleccionar la zona horaria. Se ha utilizado el protocolo RDP para el acceso remoto al instalador en lugar de VNC.
- Se ha añadido soporte para algoritmos de cifrado resistentes a la búsqueda en computadoras cuánticas. Estos algoritmos están disponibles en OpenSSL, OpenSSH y en políticas criptográficas del sistema (crypto-policies). En OpenSSL se ha añadido la capacidad de crear archivos con certificados y claves en formato PKCS #12, cumpliendo con los requisitos FIPS. En lugar del motor openssl-pkcs11 se ha utilizado pkcs11-provider, que permite utilizar claves de hardware en apache httpd, libssh, bind y otras aplicaciones que usan OpenSSL. Los permisos de acceso a las claves host SSH se han cambiado de 0640 a 0600 (acceso solo para el propietario). En GnuTLS se ha añadido soporte para la compresión de certificados mediante zlib, brotli y zstd.
- Además de GnuPG, se ha incluido un conjunto de herramientas de línea de comandos Sequoia (utilidades sq y sqv) con la implementación del estándar OpenPGP (RFC-4880) en el lenguaje Rust.
- Por defecto, se ha activado el modo de selección predecible de nombres para las interfaces de red (net.ifnames=1). En NetworkManager, se ha habilitado un mecanismo de detección de duplicados para IPv4. direcciones IP DAD (Detección de Dirección Duplicada) para prevenir la asignación de la misma IP en diferentes sistemas de una red local.
- En las imágenes de disco (por ejemplo, en las imágenes del sistema para AWS y KVM) se ha dejado de utilizar la partición separada /boot.
- Las herramientas de SELinux (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) que funcionan en espacio de usuario se han actualizado a la versión 3.7, que implementa el parámetro «audit2allow -C» para la salida en formato CIL (Common Intermediate Language). La utilidad sandbox ha añadido soporte para el protocolo Wayland.
- En el componente Keylime se ha añadido soporte para la identificación de dispositivos a través de IDevID (Identidad Inicial del Dispositivo) y IAK (Clave de Atestación Inicial), y por defecto se ha habilitado el protocolo TLS 1.3.
- En la consola web se ha presentado un nuevo administrador de archivos (paquete cockpit-files) que permite gestionar archivos y directorios.
- En servidor Por defecto, la impresión CUPS tiene desactivados los modos mDNS y broadcast, que se han visto implicados en vulnerabilidades recientes explotables de forma remota.
- Se han incluido variantes de las funciones memcpy y memmove en glibc, optimizadas para los procesadores AMD Zen 3 y Zen 4.
- Se ha añadido un gran número de nuevos controladores, incluidos los controladores para el acelerador QAT (QuickAssist Technology) integrado en los procesadores Intel, que ofrece herramientas para acelerar los cálculos utilizados en la compresión y el cifrado.
- Se han eliminado los paquetes TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese, Tweaks.
- Se ha dejado de proveer paquetes: sendmail (se recomienda cambiar a postfix), redis, dhcp, dhcp-client, mod_security (trasladado a EPEL), spamassassin (trasladado a EPEL), xsane, runc.
- Se han declarado obsoletos los paquetes squashfs y wget, así como las interfaces utmp y utmpx en glibc.
Además, se anunció la creación del repositorio EPEL 10 (Paquetes Adicionales para Enterprise Linux), que ofrece paquetes adicionales para las distribuciones Red Hat Enterprise Linux 10-beta y CentOS Stream 10. Las compilaciones binarias de EPEL se generan para las arquitecturas x86_64, aarch64, ppc64le y s390x. Cabe destacar que, en el momento del lanzamiento, el repositorio EPEL 10 ya incluye más de 10,000 paquetes listos, compilados a partir de 3,600 paquetes de código fuente. A diferencia de versiones anteriores, a partir de EPEL 10 se generarán repositorios separados para cada versión intermedia de RHEL; por ejemplo, para RHEL 10.1 se creará una rama EPEL 10.1.
Fuente: opennet.ru
