

Se ha lanzado la versión del distribuidor Kali Linux 2024.2, basado en el repositorio de paquetes Debian y destinado a la prueba de sistemas en busca de vulnerabilidades, auditorías, análisis de información residual y detección de los efectos de ataques cibernéticos. Todos los trabajos originales, creados en el marco del distribuidor, se distribuyen bajo la licencia GPL y están disponibles a través de un repositorio Git público. Se han preparado varias imágenes ISO para su descarga, con tamaños de 495 MB y 4 GB. Las compilaciones están disponibles para arquitecturas i386, x86_64, ARM (armhf y armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Por defecto, se ofrece el entorno de escritorio Xfce, pero opcionalmente se admiten KDE, GNOME, MATE, LXDE y Enlightenment e17.
Kali incluye una de las colecciones más completas de herramientas para especialistas en seguridad informática: desde herramientas para probar aplicaciones web y penetrar redes inalámbricas, hasta programas para leer datos de chips RFID de identificación. El paquete incluye una colección de exploits y alrededor de 400 utilidades especializadas para pruebas de seguridad, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Además, el distribuidor incluye herramientas para acelerar la recuperación de contraseñas (Multihash CUDA Brute Forcer) y claves WPA (Pyrit) mediante el uso de tecnologías CUDA y AMD Stream, permitiendo que las GPU de las tarjetas gráficas NVIDIA y AMD realicen operaciones computacionales.
En esta nueva versión:
- Para abordar el problema del año 2038, los paquetes para arquitecturas de 32 bits armhf y armel han sido convertidos para utilizar un tipo de time_t de 64 bits.
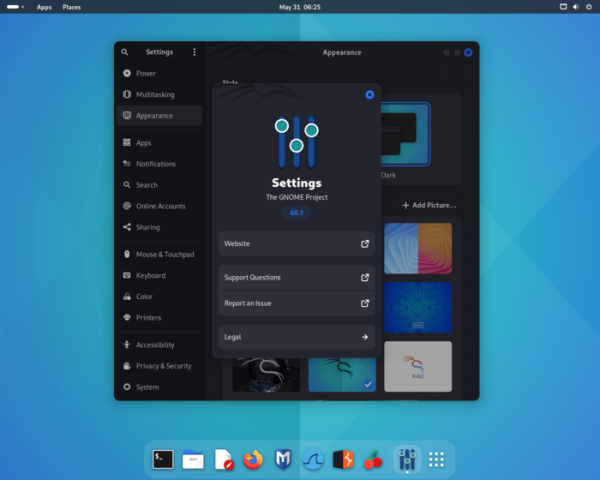
- El entorno de usuario ha sido actualizado a GNOME 46.

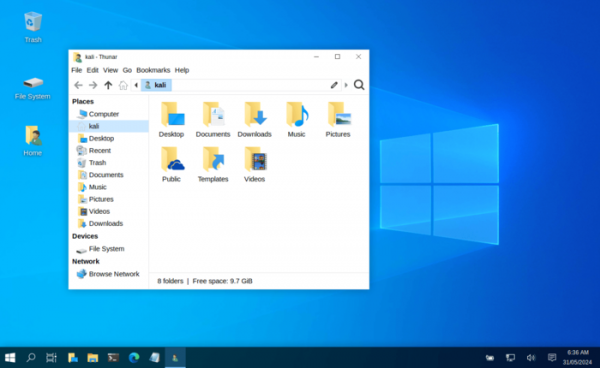
- Se ha actualizado la implementación del modo 'Kali Undercover' basado en Xfce, que simula la apariencia de Windows para no despertar suspicacias al usar Kali en lugares públicos. Se ha mejorado el funcionamiento de Xfce en pantallas de alta densidad de píxeles.

- Se han incluido 18 nuevas utilidades:
- autorecon — herramienta para identificar servicios disponibles en la red en modo multihilo.
- coercer — verificación de servidores Windows usando 12 métodos de autenticación.
- dploot — análogo a SharpDPAPI, escrito en Python.
- getsploit — utilidad para buscar y descargar exploits.
- gowitness — herramienta para crear capturas de pantalla de sitios web utilizando el motor de Chrome.
- horst — analizador de redes inalámbricas.
- ligolo-ng — herramienta para el túnel de tráfico.
- mitm6 — implementación de un ataque en Windows utilizando DHCPv6.
- netexec — herramienta para la automatización de ataques en grandes redes.
- pspy — seguimiento de la actividad de los procesos en Linux sin necesidad de permisos de root.
- pyinstaller — conversión de programas en Python a archivos ejecutables independientes.
- pyinstxtractor — Extractor de PyInstaller.
- sharpshooter — Framework de generación de cargas útiles.
- sickle — utilidad para el desarrollo de cargas útiles.
- snort — sistema de prevención de intrusiones.
- sploitscan — búsqueda de información por identificador CVE.
- vopono — ejecución de aplicaciones en un espacio de nombres separado de la pila de red con enrutamiento de tráfico a través de un túnel.
- waybackpy — biblioteca y CLI para acceder a la API de servicios de salvaguarda de páginas SavePageNow y CDX.
- Se ha añadido la posibilidad de ejecutar la herramienta nmap en modo de escaneo sigiloso utilizando TCP SYN («nmap -sS») sin permisos de root.
- Actualizado el entorno para dispositivos móviles basado en la plataforma Android — NetHunter, con una colección de herramientas para probar sistemas en busca de vulnerabilidades. Con NetHunter se pueden verificar ataques específicos para dispositivos móviles, como la emulación de dispositivos USB (BadUSB y HID Keyboard — emulación de un adaptador USB de red que puede utilizarse para ataques MITM, o un teclado USB que realiza sustitución de caracteres) y creación de puntos de acceso falsos (MANA Evil Access Point). NetHunter se instala en el entorno estándar de la plataforma Android en forma de un chroot, donde se ejecuta una versión adaptada de Kali Linux. La nueva versión incluye soporte para la plataforma Android 14, un cargador de módulos, mejora en la gestión de permisos, y soporte para dispositivos Huawei P9 con LineageOS 16, Nothing Phone 1 con Android 12/13/14 y Poco F3 con Android 14.
Fuente: opennet.ru
