

Después de casi un año de desarrollo, se lanzó la nueva rama estable del servidor de correo Postfix — 3.9.0. Al mismo tiempo, se anunció el cese del soporte para la rama Postfix 3.5, lanzada a principios de 2020. Postfix es uno de los pocos proyectos que combina seguridad, fiabilidad y rendimiento, lo que se ha logrado gracias a una arquitectura bien pensada y una política relativamente estricta de revisión de código y auditoría de parches. El código del proyecto está escrito en C y se distribuye bajo las licencias EPL 2.0 (Licencia Pública de Eclipse) e IPL 1.0 (Licencia Pública de IBM).
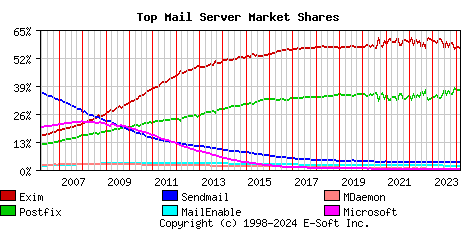
Según una encuesta automatizada realizada en enero a alrededor de 400 mil correos servidores, Postfix se utiliza en el 36.81% (hace un año 33.18%) de los servidores de correo, la cuota de Exim es del 56.61% (hace un año 60.27%), Sendmail — 3.60% (3.62%), MailEnable — 1.82% (1.86%), MDaemon — 0.40% (0.39%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.09% (0.06%).
Novedades principales:
- Se añadió un cliente para MongoDB, que permite almacenar en esta base de datos virtuales usuarios, alias, listas de mapeo de direcciones y diversas tablas de verificación. Para configurar el acceso a MongoDB, se agregó un tipo de tabla "mongodb". Por ejemplo, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", donde mongo.cf es el archivo con la configuración de conexión a MongoDB y el filtro de consultas.
- Se agregó en el agente de entrega local la exportación del identificador de reenvío, transmitido durante la sesión SMTP a través del parámetro ENVID (Envelope ID) en el comando ESMTP MAIL (RFC 3461). El identificador se graba en la variable de entorno ENVID y se pasa al agente de entrega pipe a través del parámetro de línea de comandos "${envid}".
- En los clientes para almacenamiento de datos en MySQL ("mysql:") y PostgreSQL ("pgsql:") se añadieron parámetros: "idle_interval" para definir el tiempo de inactividad antes de cerrar la conexión y "retry_interval" para establecer un temporizador para reintentar las solicitudes. Por defecto, se establece en 60 segundos. Se puede reducir el valor del "retry_interval", por ejemplo, para acortar el tiempo de recuperación después de errores, en caso de usar solo un servidor en el atributo "hosts".
- En el cliente para MySQL se agregó la configuración "charset" para especificar la codificación de caracteres por defecto. Por defecto, se utiliza el valor "utf8mb4", que corresponde a la configuración por defecto en MySQL 8.0 (en versiones anteriores se utilizaba "latin1"). Se ha cesado el soporte para versiones anteriores a MySQL 4.0 (es decir, versiones lanzadas antes de 2003).
- Se ha añadido la opción de solicitar una clave pública auto-firmada (cruda) para TLS, no vinculada a una autoridad de certificación, en lugar de un certificado X.509. El uso de claves crudas para la autenticación de clientes y servidores se activa a través de los parámetros «smtpd_tls_enable_rpk = yes» y «smtp_tls_enable_rpk = yes», pero el comportamiento de la verificación depende en gran medida del nivel de seguridad establecido y del soporte para claves crudas en la implementación local de TLS (consulte la documentación).
- Se ha añadido soporte inicial para archivos de configuración de OpenSSL. Para especificar la referencia a un archivo con configuraciones TLS, se ha introducido el parámetro tls_config_file, y para indicar el nombre de la sección con las configuraciones del archivo de configuración, se ha añadido el parámetro «tls_config_name». La vinculación a archivos de configuración de OpenSSL puede usarse para reducir la dependencia de las configuraciones de las distribuciones, cuyo cambio de nivel de seguridad puede aumentar la cantidad de mensajes enviados sin cifrado.
- En los encabezados de los mensajes se ha cambiado el formato de los números de días en las fechas: los días del 1 al 9 ahora se llenan con ceros en lugar de espacios (es decir, «01», «02», etc.). Este cambio se realizó ya que la RFC 5322 recomienda usar espacios simples como separadores en las fechas.
- Se ha añadido protección contra ciertos tipos de ataques «Blind» (ataques SSRF a clientes web, dirigidos a realizar consultas al servidor a través de SMTP), que se activa cuando la configuración «smtpd_forbid_unauth_pipelining = yes» está habilitada (por defecto).
- La configuración «smtpd_forbid_bare_newline = normalize» está habilitada por defecto, proporcionando protección al servidor contra ataques del tipo «SMTP smuggling», que permiten dividir un mensaje en varios mensajes diferentes mediante el uso de una secuencia no estándar para la separación de correos. También se ha añadido protección contra ataques salientes de SMTP smuggling, donde un atacante utiliza un servidor basado en Postfix para atacar a otro servidor SMTP. La configuración «cleanup_replace_stray_cr_lf = yes», que reemplaza los caracteres extraños <CR> y <LF> por espacios, está habilitada por defecto.
- En la implementación del cliente DNS, el tamaño de los resultados devueltos por las consultas DNS ahora está limitado a 100 registros, lo que es 20 veces más que el número máximo admitido en el cliente SMTP. direcciones IP para un solo servidor.
- Los parámetros «disable_dns_lookup» y «permit_mx_backup», así como algunos parámetros de configuración de TLS, han sido clasificados como obsoletos.
- Se ha descontinuado el soporte para configuraciones que fueron declaradas obsoletas hace aproximadamente 20 años: «permit_naked_ip_address», «check_relay_domains» y «reject_maps_rbl».
Fuente: opennet.ru
