

La empresa LLC «RusBITech-Astra» ha presentado la distribución de propósito especial Astra Linux Special Edition 1.8, que puede utilizarse para proteger información confidencial y secretos de estado hasta el nivel de «especial importancia». La distribución se basa en la base de paquetes Debian GNU/Linux y contiene mecanismos adicionales de seguridad, como su propio sistema de gestión de acceso mandatorio, auditoría, control de integridad y autenticidad de archivos (PARSEC), eliminación garantizada de archivos y compilación del núcleo con parches para mejorar la seguridad. El entorno de usuario se basa en el entorno de escritorio propietario Fly con componentes que utilizan la biblioteca Qt.
La distribución se distribuye bajo un acuerdo de licencia que impone varias restricciones a los usuarios, en particular, se prohíbe el uso comercial sin un contrato de licencia, la decompilación y la desensambladura del producto. Los algoritmos de trabajo y los códigos fuente originales, diseñados especialmente para Astra Linux, se clasifican como secretos comerciales. Al usuario se le permite reproducir solo una copia del producto en una computadora o una máquina virtual, y también se le otorga el derecho a hacer solo una copia de seguridad del soporte con el producto. Las versiones de instalación listas aún no se proporcionan públicamente, pero están disponibles imágenes de contenedores y máquinas virtuales.
La versión ha superado un conjunto completo de pruebas en el sistema de certificación de medios de protección de información de la FSTEC de Rusia en el primer nivel de confianza, es decir, puede ser utilizada para procesar información que constituye un secreto de estado de «especial importancia». El certificado confirma el cumplimiento de los requisitos de seguridad para sistemas operativos, medios de virtualización y contenedorización, así como para bases de datos.
Principales cambios:
- La base de paquetes se ha actualizado a Debian 12.
- Se ofrecen dos paquetes a elegir con núcleos de Linux, basados en las versiones 6.1 y 6.6. El núcleo 6.1 se entrega con cambios y correcciones de la ISP RAN y será compatible durante todo el ciclo de vida del sistema operativo. El núcleo 6.6 se clasifica como de ciclo de soporte a corto plazo.
- Se proponen dos repositorios separados: Main y Extended. El primero incluye paquetes que han pasado por un ciclo completo de certificación, mientras que el segundo contiene herramientas de desarrollo, paquetes para compilar el repositorio Main, así como paquetes de aplicaciones adicionales y del sistema.
- Se ha implementado un nuevo instalador astra-installer que se ejecuta después de iniciar el sistema en modo Live. Se admite la gestión remota de la instalación mediante el protocolo VNC.
- Se ha automatizado el proceso de actualización de la rama Astra Linux 1.7 a la versión 1.8; en caso de problemas durante la actualización, es posible revertir al estado anterior.
- Se ha implementado un esquema para asignar nombres predecibles a las interfaces de red.
- Se incluye el servidor DHCP Kea.
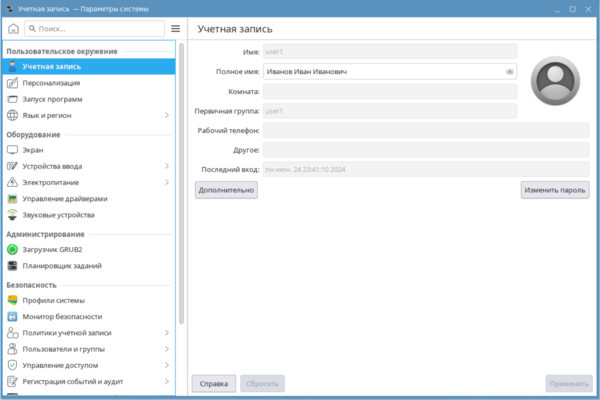
- La interfaz de administración del sistema fly-admin-smc ha sido reemplazada por la herramienta astra-systemsettings, que proporciona acceso a varios módulos de configuración. Entre otras cosas, se ha integrado un módulo para gestionar la política de seguridad local, que no requiere el inicio de un programa separado fly-admin-smc. También están disponibles módulos para gestionar usuarios, gestión de accesos mandatorios, control mandatorio de integridad, control de integridad de archivos mediante firmas digitales, configuración del sistema de auditoría, registro de dispositivos conectados, configuración de limpieza de memoria, activación del modo quiosco gráfico y evaluación del estado de las funciones de seguridad.

- Se han implementado perfiles de configuración recomendados para la protección de la información para diversos escenarios de uso. Anteriormente, se ofrecían instrucciones para cumplir con diversas clases de seguridad del sistema que requerían trabajo manual por parte del administrador. En la nueva versión, el proceso de modificación de configuraciones está automatizado.
- Para el control dinámico de la integridad del software, se ha añadido la posibilidad de utilizar el SCZCI CryptoPro CSP y certificados para verificar la firma digital, emitidos por una entidad certificadora.
- Se ha propuesto un nuevo estilo de diseño para Astra Proxima, que refleja las tendencias modernas en la construcción de interfaces, pero que mantiene la familiaridad y el minimalismo. Están disponibles cuatro modos de diseño: claro, oscuro, simplificado (sin efectos gráficos) y funcional.

- Se ha modernizado y reestructurado el menú de aplicaciones (se prevé la posibilidad de volver al menú clásico).
- Se ha añadido el tema de sonido «Minimalismo Estelar», creado con la participación de Roscosmos basado en sonidos de objetos espaciales reales.
- Se ha añadido el paquete fly-dm-rdp para organizar la conexión remota al sistema a través del protocolo RDP.
- En el gestor de archivos fly-fm se ha añadido un editor de la barra de herramientas y ahora es posible mostrar los recursos de red montados en la barra de navegación. En el modo de dos paneles se han implementado dos barras de dirección independientes entre sí.
- El paquete OpenSSL se ha actualizado a la versión 3.2.0.
- La base de datos Tantor se ha actualizado a la base de código de PostgreSQL 15 (anteriormente se utilizaba PostgreSQL 11) con adiciones para la protección de la información y la gestión de acceso. * Se ha integrado un certificado de la autoridad de certificación del Ministerio de Digitalización de la Federación Rusa en los navegadores Chromium, Chromium-gost y Firefox.
- Se ha añadido soporte para instantáneas de máquinas virtuales con UEFI, exportación/importación de máquinas virtuales con instantáneas, creación de copias de seguridad de máquinas virtuales mediante virtnbdbackup, y agrupación de máquinas virtuales en virt-manager.
- En las herramientas para el control mandatorio de la integridad se ha implementado la posibilidad de utilizar un nivel jerárquico de integridad, donde la raíz del sistema de archivos y todos los objetos de archivo tras la instalación tienen una integridad lineal nula, y a los objetos de archivo y procesos ejecutables se les puede asignar una integridad lineal negativa.
- Se ha añadido la posibilidad de asegurarse de la integridad de objetos del sistema de archivos y paquetes deb basados en plantillas que representan listas de archivos para su verificación mediante sumas de comprobación.
- Se han añadido nuevos privilegios: cap_perfmon (permite el uso de sistemas de monitoreo), cap_bpf (permite ciertas operaciones con BPF), cap_checkpoint_restore (permite determinar el PID que se asigna al siguiente proceso creado dentro del espacio de nombres).
Fuente: opennet.ru
