

Los investigadores de watchTowr Labs publicaron los resultados de un experimento sobre la captura del antiguo servicio WHOIS del registrador del dominio «.MOBI». El motivo de la investigación fue que el registrador cambió la dirección del servicio WHOIS, trasladándolo del dominio whois.dotmobiregistry.net a un nuevo host whois.nic.mobi. En este proceso, el dominio dotmobiregistry.net dejó de utilizarse y en diciembre de 2023 fue liberado, quedando disponible para su registro.
Los investigadores gastaron 20 dólares y compraron este dominio, tras lo cual lanzaron su propio servicio WHOIS ficticio whois.dotmobiregistry.net en su servidor. La sorpresa fue que muchos sistemas no cambiaron al nuevo host whois.nic.mobi y continuaron utilizando el antiguo nombre. Desde el 30 de agosto hasta el 4 de septiembre de este año, se registraron 2.5 millones de consultas al antiguo nombre, enviadas desde más de 135,000 sistemas únicos.
Entre los remitentes de las consultas se encontraban correos servidores de organizaciones gubernamentales y militares, que verificaban los dominios figurantes en el correo electrónico a través de WHOIS, así como empresas y plataformas especializadas en seguridad (VirusTotal, Group-IB), entidades certificadoras, servicios de verificación de dominios, servicios SEO y registradores de dominios (por ejemplo, domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io y webchart.org).
La posibilidad de enviar cualquier dato en respuesta a una consulta al antiguo servicio WHOIS del dominio «.MOBI» fue utilizada para desarrollar varios tipos de ataques a los remitentes de las consultas. El primer tipo de ataque se basó en la suposición de que si alguien continúa enviando consultas a un servicio que ha sido reemplazado hace tiempo, es probable que lo haga utilizando herramientas obsoletas que contienen vulnerabilidades.
Por ejemplo, en phpWHOIS en 2015 se descubrió una vulnerabilidad CVE-2015-5243, que permite la ejecución de código del atacante al procesar datos especialmente formateados devueltos por el servidor WHOIS. Otro ejemplo es la vulnerabilidad CVE-2021-32749 que se descubrió en 2021 en el paquete Fail2Ban, que permite ejecutar código externo al devolver datos incorrectos desde el servicio WHOIS utilizado en el proceso de formación de alertas de bloqueo (Fail2Ban identificaba, a través de WHOIS, el correo electrónico del administrador del host y lo mostraba al ejecutar el comando mail sin la debida programación de caracteres especiales).
El segundo ataque se basa en el hecho de que algunos centros de certificación ofrecen la posibilidad de verificar la propiedad de un dominio a través del correo electrónico indicado en la base de datos del registrador de dominios, disponible a través del protocolo WHOIS. Resultó que varios centros de certificación que admiten este método de verificación continúan utilizando un antiguo servidor WHOIS para la zona de dominio «.MOBI».
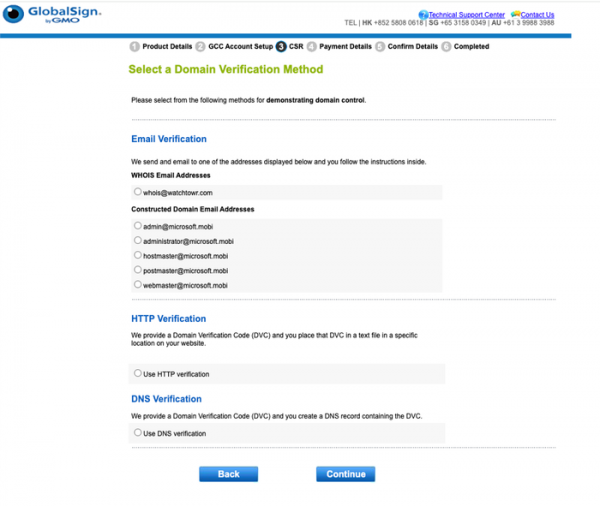
Así, al obtener el control sobre el nombre whois.dotmobiregistry.net, los atacantes pueden devolver sus datos, realizar la verificación y obtener certificado TLS para cualquier dominio en la zona .MOBI». Por ejemplo, durante el experimento, los investigadores solicitaron un certificado TLS al registrador GlobalSign para el dominio microsoft.mobi y el correo electrónico ficticio «whois@watchTowr.com» devuelto por el servicio WHOIS fue mostrado en la interfaz como disponible para enviar el código de confirmación de propiedad del dominio.
Fuente: opennet.ru
