

Pocas personas discutirían que los procesadores son soluciones bastante complejas que simplemente no pueden funcionar sin autodiagnóstico y complejas herramientas de control tanto en la fase de fabricación como en el proceso de operación. Los desarrolladores deben tener herramientas de "soberanía" para estar completamente seguros de la idoneidad del producto. Y estos instrumentos no desaparecen. Más adelante, todas estas herramientas de diagnóstico dentro del procesador pueden servir a buenos propósitos, como las tecnologías de control remoto tipo Intel AMT, pero también pueden potencialmente convertirse en puertas traseras para agencias de seguridad o delincuentes, lo cual a menudo es lo mismo para el usuario.
Como recordarás, en mayo de 2016, especialistas de la empresa Positive Technologies descubrieron que el módulo Intel Management Engine 11 para implementar la tecnología AMT dentro del chipset (PCH) había sufrido cambios significativos y se volvió vulnerable a ataques de delincuentes. Hasta la versión IME 11, el módulo tenía una arquitectura única y no presentaba un peligro especial sin la documentación correspondiente, ya que puede abrir acceso a información en la memoria de la PC. Desde la versión IME 11, el módulo se volvió compatible con x86 y accesible para el estudio de las masas (más sobre la vulnerabilidad INTEL-SA-00086 aquí y en los enlaces posteriores). Además, al año siguiente se descubrió una conexión entre IME y un programa de vigilancia de la NSA de EE. UU. Un estudio adicional de IME llevó al descubrimiento de otra "siembra" potencial en los controladores y procesadores Intel, que fue presentada por los especialistas de Positive Technologies, Maxim Goryachy y Mark Ermolov, en la conferencia Black Hat en Singapur ayer.
Dentro del chipset PCH y en los procesadores Intel se ha encontrado un analizador lógico multifuncional de señales llamado VISA (Intel Visualization of Internal Signals Architecture). Es decir, VISA también es una herramienta de Intel para verificar la integridad de los procesadores. La documentación del bloque no está disponible públicamente, pero eso no significa que no exista. El estudio de VISA ha revelado que el analizador, que inicialmente se desactiva en la fábrica de Intel, puede ser activado por un delincuente, proporcionando acceso tanto a la información en la memoria de la PC como a las secuencias de señales de los periféricos. Y se han encontrado varias formas de activar VISA.
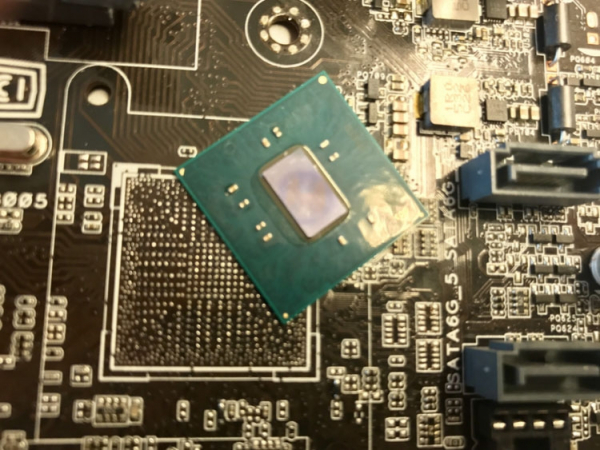
Activar VISA y obtener, por ejemplo, acceso a las cámaras web fue posible en una placa base común. No se necesitó ningún equipo especial para esto. Este y otro ejemplo fueron demostrados por especialistas de Positive Technologies durante una presentación en Black Hat. Nadie relaciona directamente a la NSA con la existencia de VISA (hasta ahora), salvo, por supuesto, los conspiracionistas. Sin embargo, si existe la posibilidad no documentada de activar un analizador de señales en cualquier sistema basado en Intel, entonces en algún lugar seguramente lo habilitarán.
Fuente: 3dnews.ru
