

Se ha presentado el primer lanzamiento del proyecto Gixy-Next, que desarrolla un analizador estático para archivos de configuración Nginx, permitiendo identificar configuraciones problemáticas que afectan negativamente la seguridad y el rendimiento. El proyecto es desarrollado por Joshua Rogers, quien descubrió 55 vulnerabilidades en el servidor proxy Squid hace algunos años. Gixy-Next se creó como un fork del proyecto Gixy-ng, que continuó el desarrollo de la herramienta Gixy, abierta por Yandex en 2017 y que no se había actualizado en los últimos dos años.
La razón para la creación de este nuevo fork es la insatisfacción con las acciones del mantenedor del proyecto Gixy-ng, que ha abusado del uso de herramientas de IA en el desarrollo. El fork se creó después de que se empezaran a añadir cambios generados automáticamente en el repositorio, los cuales no habían pasado por la debida revisión y llevaban a regresiones y alteraciones en el comportamiento de la herramienta. El código comenzó a contener artefactos sin sentido derivados del uso de IA y funciones que no cumplían con su propósito. Por ejemplo, se realizaron correcciones infladas, ocupando miles de líneas que podrían haberse sustituido con un parche de 10 líneas. Además, se añadió publicidad a la documentación y a la ayuda integrada, y se aceptaron pull requests de terceros con la eliminación de información sobre los autores.
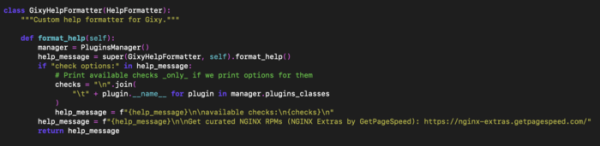
En Gixy-Next, se ha limpiado la base de código de cambios basura creados con ayuda de IA, se han corregido errores, se ha establecido pruebas sobre archivos de configuración grandes de NGINX y se han añadido modificaciones para simplificar el mantenimiento de la base de código. Entre las nuevas características de Gixy-Next en comparación con el Gixy original se destacan:
- 19 nuevos plugins que verifican la corrección de configuraciones relacionadas con la gestión de acceso, DNS, proxying y expresiones regulares, así como identifican configuraciones que conducen a costos adicionales y reducción del rendimiento.
Entre los plugins añadidos se encuentran: allow_without_deny, return_bypasses_allow_deny, proxy_pass_normalized, merge_slashes_on, resolver_external, stale_dns_cache, version_disclosure, invalid_regex, regex_redos, add_header_content_type, add_header_multiline, add_header_redefinition, default_server_flag, error_log_off, hash_without_default, if_is_evil, try_files_is_evil_too, unanchored_regex, low_keepalive_requests, worker_rlimit_nofile_vs_connections, proxy_buffering_off.
- Salida de reportes estandarizada y reproducible, adecuada para análisis automatizados.
- Soporte para los módulos map y geo.
- Actualización de los plugins origins, ssrf, http_splitting, alias_traversal y valid_referers para reducir los falsos positivos y detectar problemas con mayor precisión.
- Procesamiento correcto de archivos de configuración adicionales, incluidos a través de la directiva 'include'.
- Mejora en la verificación de expresiones regulares.
- Opción de construir un escáner en línea que funcione en el navegador.
Fuente: opennet.ru
